















محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
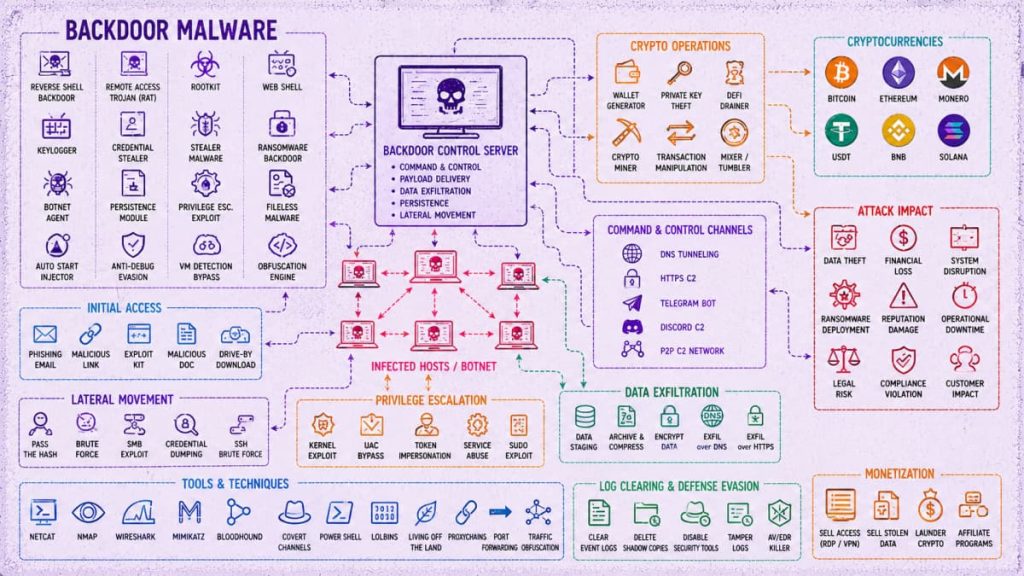
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.