















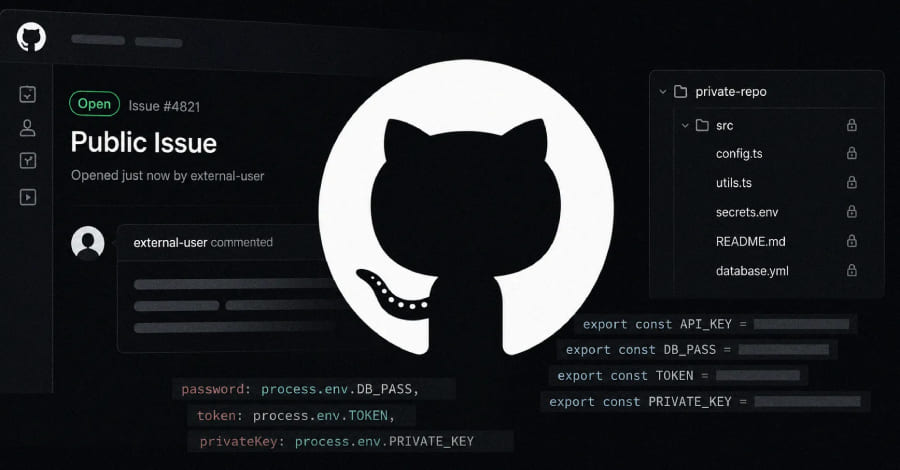
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
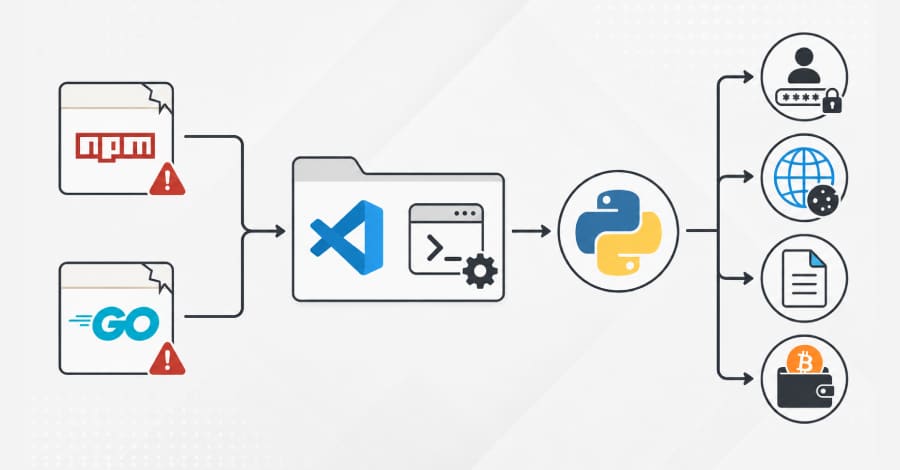
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
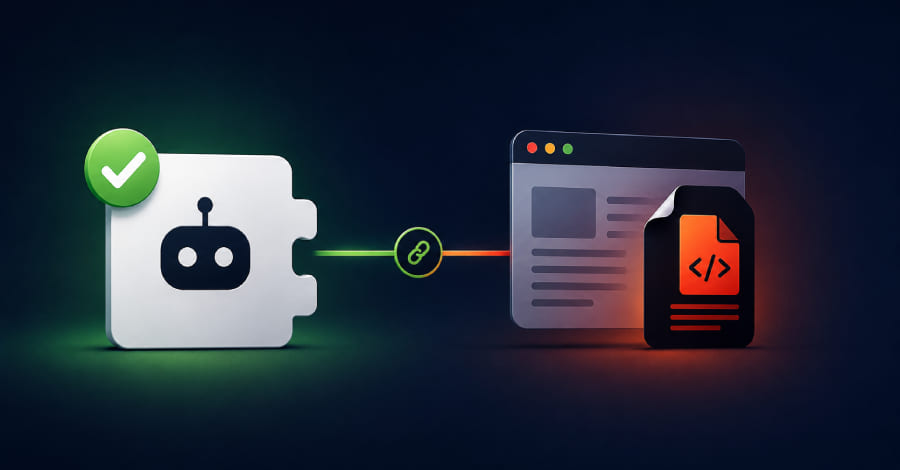
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
گیتهاب پس از سالها تلاش برای آموزش توسعهدهندگان در زمینه استفاده ایمن از pull_request_target، سرانجام رویکرد امنیتی خود را با اعمال تنظیمات پیشفرض امنتر تغییر داد. این شرکت با تقویت امنیت actions/checkout در نسخه 7، قابلیت جدیدی را برای مقابله با حملات Pwn Request ارائه کرده است؛ حملاتی که از پیکربندی نادرست تریگر گردش کار (Workflow Trigger) مربوط به pull_request_target سوءاستفاده میکنند
محققان امنیت سایبری از شناسایی آسیبپذیری Cordyceps در گردشکارهای (Workflow) CI/CD خبر دادهاند؛ یک الگوی حمله بحرانی که میتواند برای مهاجمان امکان کنترل گردش کار، اجرای کد مخرب و نفوذ به زنجیره تأمین نرمافزارهای متنباز را فراهم کند.
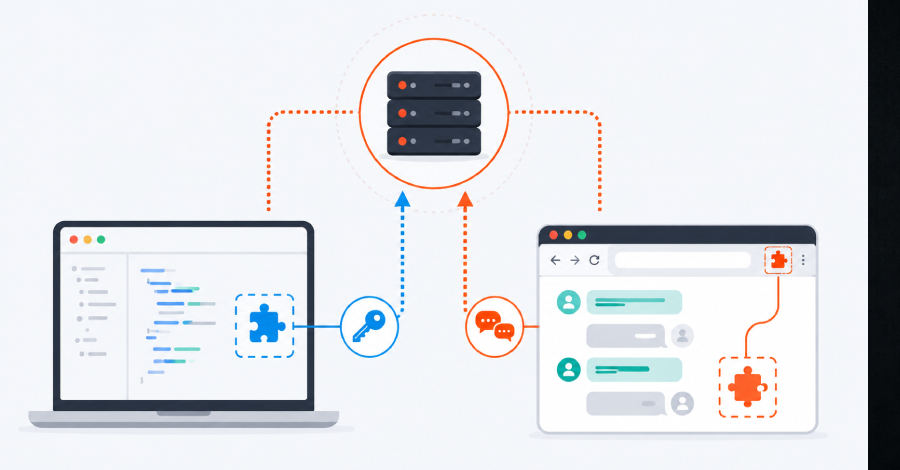
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
گیتهاب پس از سالها تلاش برای آموزش توسعهدهندگان در زمینه استفاده ایمن از pull_request_target، سرانجام رویکرد امنیتی خود را با اعمال تنظیمات پیشفرض امنتر تغییر داد. این شرکت با تقویت امنیت actions/checkout در نسخه 7، قابلیت جدیدی را برای مقابله با حملات Pwn Request ارائه کرده است؛ حملاتی که از پیکربندی نادرست تریگر گردش کار (Workflow Trigger) مربوط به pull_request_target سوءاستفاده میکنند
محققان امنیت سایبری از شناسایی آسیبپذیری Cordyceps در گردشکارهای (Workflow) CI/CD خبر دادهاند؛ یک الگوی حمله بحرانی که میتواند برای مهاجمان امکان کنترل گردش کار، اجرای کد مخرب و نفوذ به زنجیره تأمین نرمافزارهای متنباز را فراهم کند.
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.