















پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
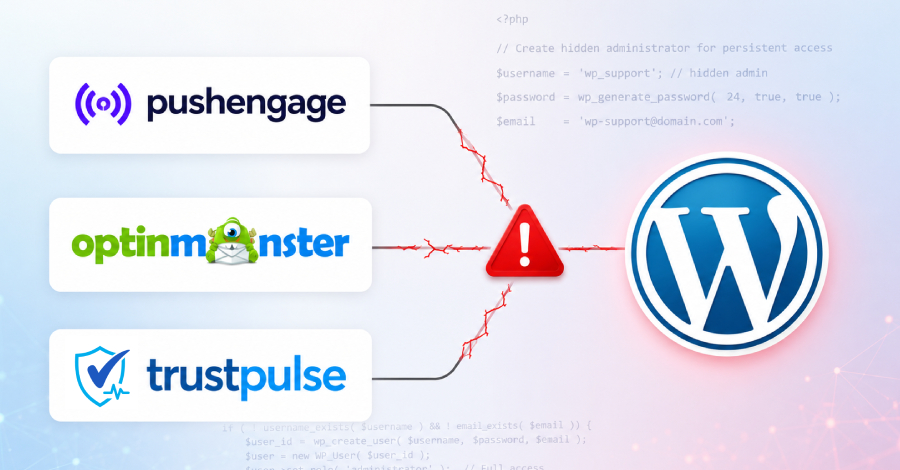
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
کمپین Atomic Arch یک حمله زنجیره تأمین نرمافزار است که شرکت تحقیقاتی Sonatype آن را شناسایی کرده و اکوسیستم لینوکس را از طریق مخزن Arch User Repository (AUR) هدف قرار داده است.
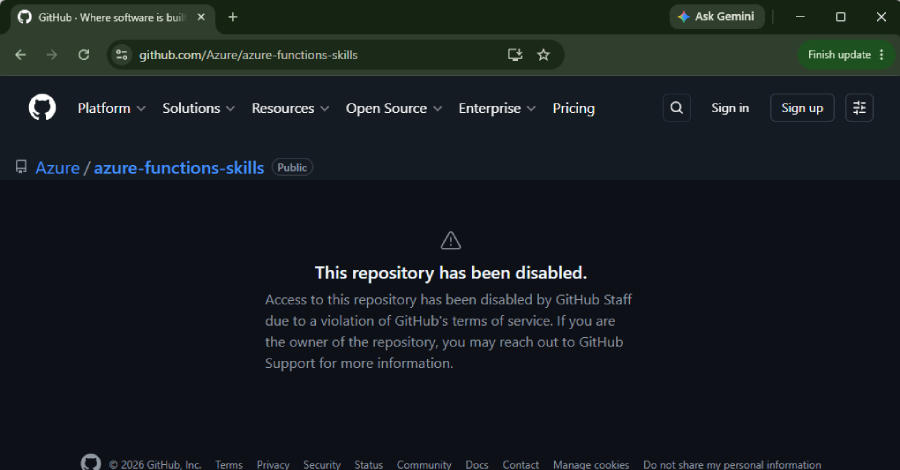
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
باتنت Glassworm که توسعهدهندگان را در حملات زنجیره تأمین نرمافزار هدف قرار میداد، پس از از کار افتادن زیرساخت فرماندهی و کنترل (C2) مختل شد. باتنت Glassworm پیشتر از یک معماری مقاوم و چندلایه برای حفظ ارتباط با سیستمهای آلوده استفاده میکرد که شناسایی و از کار انداختن آن را دشوار میساخت
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
کمپین Atomic Arch یک حمله زنجیره تأمین نرمافزار است که شرکت تحقیقاتی Sonatype آن را شناسایی کرده و اکوسیستم لینوکس را از طریق مخزن Arch User Repository (AUR) هدف قرار داده است.
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
باتنت Glassworm که توسعهدهندگان را در حملات زنجیره تأمین نرمافزار هدف قرار میداد، پس از از کار افتادن زیرساخت فرماندهی و کنترل (C2) مختل شد. باتنت Glassworm پیشتر از یک معماری مقاوم و چندلایه برای حفظ ارتباط با سیستمهای آلوده استفاده میکرد که شناسایی و از کار انداختن آن را دشوار میساخت
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.