















در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
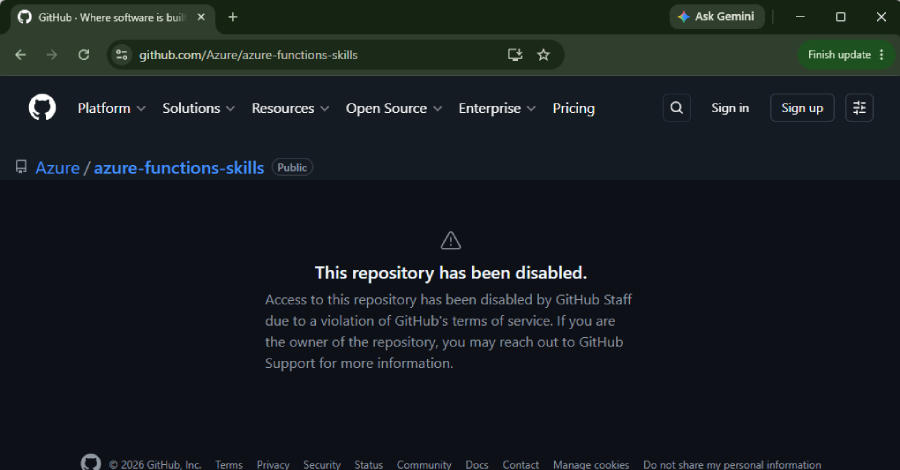
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
حمله زنجیره تأمین JDownloader بین 6 و 7 می 2026 رخ داد و طی آن هکرها با سوءاستفاده از یک آسیبپذیری در سیستم مدیریت محتوای (CMS) وبسایت رسمی، لینکهای دانلود را دستکاری کرده و نسخههای آلوده نصبکننده را منتشر کردند. این حمله زنجیره تأمین JDownloader نشان میدهد چگونه مهاجمان میتوانند از اعتماد کاربران به منابع رسمی برای توزیع بدافزار در نرمافزارهای متنباز سوءاستفاده کنند.
حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.
OpenAI پس از شناسایی یک حمله زنجیره تأمین نرمافزار به کتابخانه محبوب Axios در تاریخ 31 مارس 2026، گواهینامههای امضای نرمافزارهای macOS خود را لغو کرد و اقدام به جایگزینی آن با گواهی جدید نمود. این تصمیم پیشگیرانه در واکنش به آلودگی یکی از وابستگیهای موجود در فرآیند امضای اپلیکیشنهای OpenAI اتخاذ شد.
آسیبپذیری Claude Code بهعنوان یک ضعف امنیتی بحرانی تنها چند روز پس از افشای سورس کد این ابزار مبتنی بر هوش مصنوعی (AI) شناسایی شد. این آسیبپذیری نهتنها توجه گسترده جامعه امنیت سایبری را جلب کرده، بلکه نگرانیهای جدی درباره امنیت ابزارهای توسعه مبتنی بر AI ایجاد کرده است
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
حمله زنجیره تأمین JDownloader بین 6 و 7 می 2026 رخ داد و طی آن هکرها با سوءاستفاده از یک آسیبپذیری در سیستم مدیریت محتوای (CMS) وبسایت رسمی، لینکهای دانلود را دستکاری کرده و نسخههای آلوده نصبکننده را منتشر کردند. این حمله زنجیره تأمین JDownloader نشان میدهد چگونه مهاجمان میتوانند از اعتماد کاربران به منابع رسمی برای توزیع بدافزار در نرمافزارهای متنباز سوءاستفاده کنند.
حمله زنجیره تأمین PyTorch Lightning بهعنوان یکی از جدیدترین تهدیدات امنیتی در اکوسیستم متنباز شناسایی شده است؛ رخدادی که طی آن نسخههای آلوده یک پکیج محبوب پایتون در مخزن PyPI منتشر شدند. در جریان حمله زنجیره تأمین PyTorch Lightning مهاجمان با انتشار نسخههای مخرب، توسعهدهندگان و محیطهای CI/CD را هدف سرقت گسترده اعتبارنامهها قرار دادند.
OpenAI پس از شناسایی یک حمله زنجیره تأمین نرمافزار به کتابخانه محبوب Axios در تاریخ 31 مارس 2026، گواهینامههای امضای نرمافزارهای macOS خود را لغو کرد و اقدام به جایگزینی آن با گواهی جدید نمود. این تصمیم پیشگیرانه در واکنش به آلودگی یکی از وابستگیهای موجود در فرآیند امضای اپلیکیشنهای OpenAI اتخاذ شد.
آسیبپذیری Claude Code بهعنوان یک ضعف امنیتی بحرانی تنها چند روز پس از افشای سورس کد این ابزار مبتنی بر هوش مصنوعی (AI) شناسایی شد. این آسیبپذیری نهتنها توجه گسترده جامعه امنیت سایبری را جلب کرده، بلکه نگرانیهای جدی درباره امنیت ابزارهای توسعه مبتنی بر AI ایجاد کرده است