















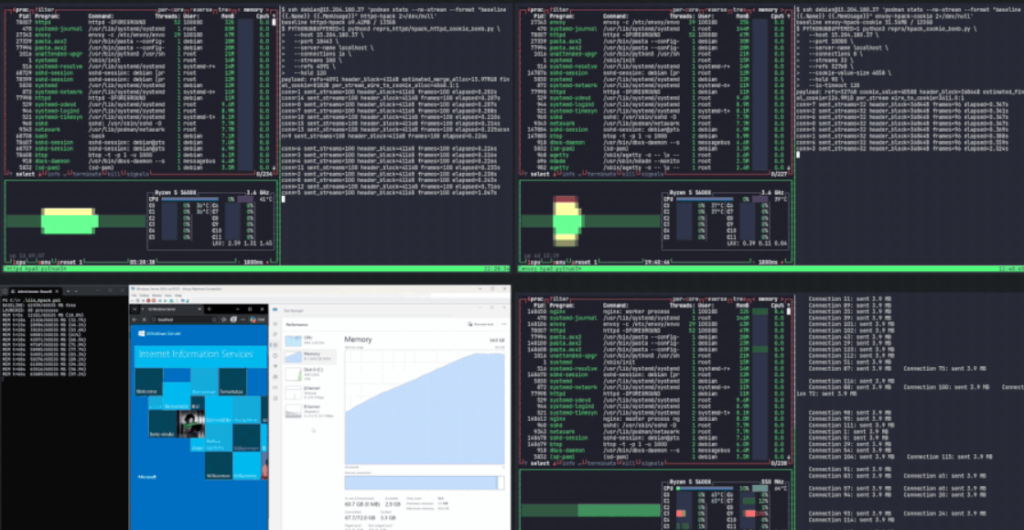
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
آسیبپذیری cPanel و WHM (Web Host Manager) به مهاجمان اجازه میدهد با دورزدن کامل احراز هویت، بدون نیاز به رمز عبور به دسترسی Root برسند. آسیبپذیری cPanel که با شناسه CVE‑2026‑41940 ردیابی میشود، دارای امتیاز شدت 9.8 در سیستم CVSS است و طبق گزارش پژوهشگران watchTowr تمام نسخههای این نرمافزار، حتی نسخههای خارج از چرخه پشتیبانی (EOL) را تحت تأثیر قرار میدهد.
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
آسیبپذیری cPanel و WHM (Web Host Manager) به مهاجمان اجازه میدهد با دورزدن کامل احراز هویت، بدون نیاز به رمز عبور به دسترسی Root برسند. آسیبپذیری cPanel که با شناسه CVE‑2026‑41940 ردیابی میشود، دارای امتیاز شدت 9.8 در سیستم CVSS است و طبق گزارش پژوهشگران watchTowr تمام نسخههای این نرمافزار، حتی نسخههای خارج از چرخه پشتیبانی (EOL) را تحت تأثیر قرار میدهد.