















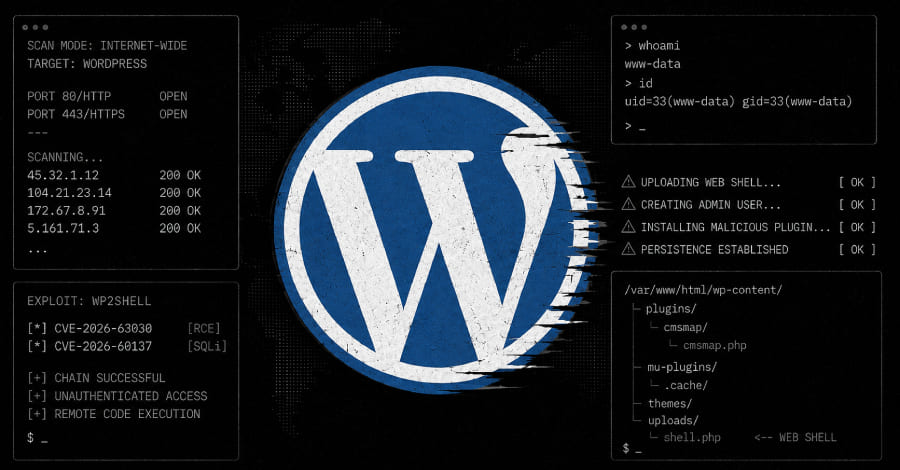
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
یک کمپین مخرب از نوامبر سال گذشته میلادی تاکنون، توسعهدهندگان پایتون (Python) فعال در زمینه توسعه رباتهای تلگرام را هدف قرار داده است. مهاجمان در این عملیات با انتشار پکیجهای آلوده در PyPI که شامل فورکهای (Fork) آلوده به تروجان از کتابخانه محبوب Pyrogram هستند، زنجیره تأمین نرمافزار را هدف قرار دادهاند. این پکیجهای آلوده در PyPI به مهاجمان اجازه میدهند فایلهای دلخواه را از سرورهای آلوده استخراج کنند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
بر اساس گزارش VulnCheck، آسیبپذیری Langflow با شناسه CVE-2026-5027 و امتیاز CVSS 8.8 اکنون بهصورت فعال در حملات واقعی مورد سوءاستفاده قرار میگیرد. این آسیبپذیری از نوع پیمایش مسیر (Path Traversal) است و به مهاجم اجازه میدهد
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
آسیبپذیری Netlogon در ویندوز اکنون وارد فاز اکسپلویت فعال شده و مهاجمان در حملات واقعی از آن سوءاستفاده میکنند. این ضعف امنیتی بحرانی با شناسه CVE-2026-41089 امکان اجرای کد از راه دور (RCE) را روی کنترلکنندههای دامنه (Domain Controller) آسیبپذیر فراهم میکند
آسیبپذیری Flowise با شناسه CVE-2026-40933 و امتیاز CVSS 9.9 (بحرانی)، از نوع اجرای کد از راه دور (RCE) است و به مهاجم اجازه میدهد تنها با فریب کاربر برای ایمپورت یا به عبارتی وارد کردن یک Chatflow مخرب، کد دلخواه را روی سرورهای با میزبانی مستقل (Self-Hosted) اجرا کند
آسیبپذیری در مکانیزم احراز هویت Wireless ADB در سیستمعامل اندروید ناشی از یک خطای منطقی در فرآیند اعتبارسنجی گواهی TLS در کامپوننت adbd است. این ضعف به مهاجم در همان شبکه یا در مجاورت شبکهای دستگاه اجازه میدهد بدون نیاز به تعامل کاربر و بدون نیاز به سطح دسترسی اولیه، فرآیند احراز هویت Wireless Debugging را دور زده و به ADB shell دستگاه دسترسی پیدا کند
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
یک کمپین مخرب از نوامبر سال گذشته میلادی تاکنون، توسعهدهندگان پایتون (Python) فعال در زمینه توسعه رباتهای تلگرام را هدف قرار داده است. مهاجمان در این عملیات با انتشار پکیجهای آلوده در PyPI که شامل فورکهای (Fork) آلوده به تروجان از کتابخانه محبوب Pyrogram هستند، زنجیره تأمین نرمافزار را هدف قرار دادهاند. این پکیجهای آلوده در PyPI به مهاجمان اجازه میدهند فایلهای دلخواه را از سرورهای آلوده استخراج کنند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
بر اساس گزارش VulnCheck، آسیبپذیری Langflow با شناسه CVE-2026-5027 و امتیاز CVSS 8.8 اکنون بهصورت فعال در حملات واقعی مورد سوءاستفاده قرار میگیرد. این آسیبپذیری از نوع پیمایش مسیر (Path Traversal) است و به مهاجم اجازه میدهد
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
آسیبپذیری Netlogon در ویندوز اکنون وارد فاز اکسپلویت فعال شده و مهاجمان در حملات واقعی از آن سوءاستفاده میکنند. این ضعف امنیتی بحرانی با شناسه CVE-2026-41089 امکان اجرای کد از راه دور (RCE) را روی کنترلکنندههای دامنه (Domain Controller) آسیبپذیر فراهم میکند
آسیبپذیری Flowise با شناسه CVE-2026-40933 و امتیاز CVSS 9.9 (بحرانی)، از نوع اجرای کد از راه دور (RCE) است و به مهاجم اجازه میدهد تنها با فریب کاربر برای ایمپورت یا به عبارتی وارد کردن یک Chatflow مخرب، کد دلخواه را روی سرورهای با میزبانی مستقل (Self-Hosted) اجرا کند
آسیبپذیری در مکانیزم احراز هویت Wireless ADB در سیستمعامل اندروید ناشی از یک خطای منطقی در فرآیند اعتبارسنجی گواهی TLS در کامپوننت adbd است. این ضعف به مهاجم در همان شبکه یا در مجاورت شبکهای دستگاه اجازه میدهد بدون نیاز به تعامل کاربر و بدون نیاز به سطح دسترسی اولیه، فرآیند احراز هویت Wireless Debugging را دور زده و به ADB shell دستگاه دسترسی پیدا کند