















آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
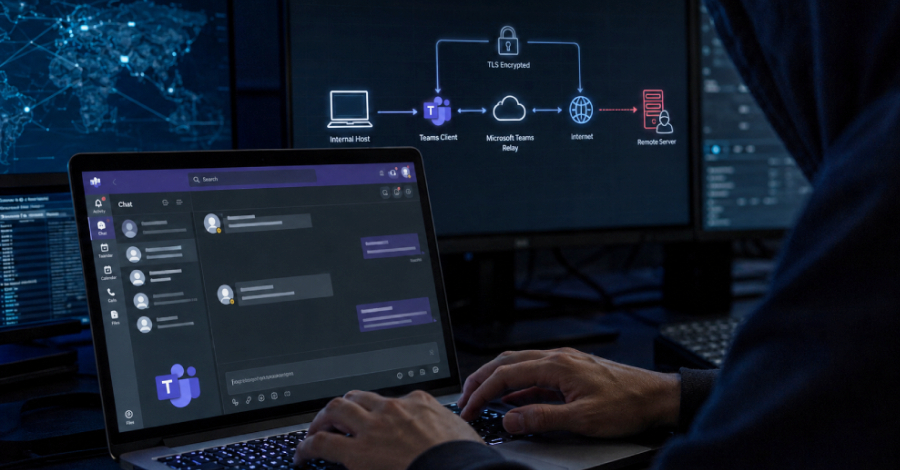
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
مایکروسافت از انهدام یک سرویس مجرمانه موسوم به مدل Malware-Signing-as-a-Service (MSaaS) خبر داد؛ زیرساختی که با سوءاستفاده از سرویس Artifact Signing این شرکت، امکان صدور گواهیهای جعلی برای امضای دیجیتال بدافزارها را فراهم میکرد
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
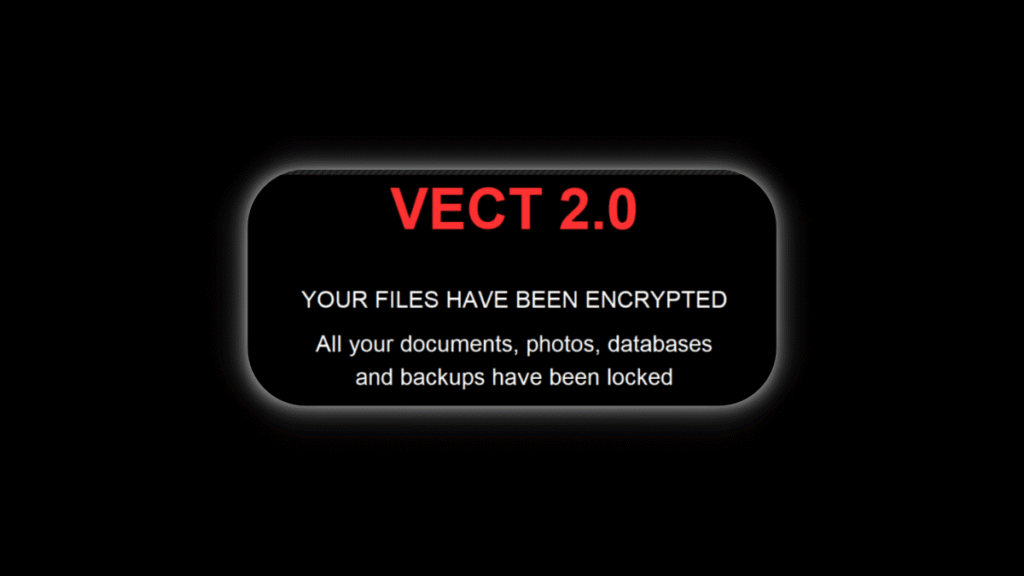
باجافزار VECT 2.0 یکی از نمونههای نگرانکننده تهدیدات مدرن است که نهتنها فایلها را رمزنگاری کرده، بلکه بهدلیل خطاهای فنی جدی، دادهها را بهصورت غیرقابلبازگشت و دائم حذف میکند. بررسیهای منتشرشده توسط Check Point Research و Halcyon نشان میدهد باجافزار VECT 2.0 بهجای یک فرآیند رمزنگاری استاندارد، عملاً به یک Wiper تبدیل شده و حتی پرداخت باج نیز هیچ کمکی به بازیابی دادهها نمیکند.
باجافزار چندگانه (Multi-Extortion Ransomware) بهعنوان یکی از پیشرفتهترین و پیچیدهترین مدلهای حملات سایبری، به تهدیدی جدی برای سازمانها تبدیل شده است. در مدل باجافزار چندگانه، مهاجمان تنها به رمزگذاری دادهها اکتفا نمیکنند، بلکه با استخراج اطلاعات، تهدید به افشای آنها و اعمال فشار چندلایه، سازمانها را در موقعیت بحرانی قرار میدهند.
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
حمله باجافزاری به Mackay Sugar باعث ایجاد اختلال جدی در عملیات یکی از بزرگترین تولیدکنندگان شکر استرالیا شد و این شرکت را وادار کرد بخشی از تأسیسات تولیدی خود را بهصورت موقت از چرخه عملیاتی خارج کند.
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
مایکروسافت از انهدام یک سرویس مجرمانه موسوم به مدل Malware-Signing-as-a-Service (MSaaS) خبر داد؛ زیرساختی که با سوءاستفاده از سرویس Artifact Signing این شرکت، امکان صدور گواهیهای جعلی برای امضای دیجیتال بدافزارها را فراهم میکرد
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
باجافزار VECT 2.0 یکی از نمونههای نگرانکننده تهدیدات مدرن است که نهتنها فایلها را رمزنگاری کرده، بلکه بهدلیل خطاهای فنی جدی، دادهها را بهصورت غیرقابلبازگشت و دائم حذف میکند. بررسیهای منتشرشده توسط Check Point Research و Halcyon نشان میدهد باجافزار VECT 2.0 بهجای یک فرآیند رمزنگاری استاندارد، عملاً به یک Wiper تبدیل شده و حتی پرداخت باج نیز هیچ کمکی به بازیابی دادهها نمیکند.
باجافزار چندگانه (Multi-Extortion Ransomware) بهعنوان یکی از پیشرفتهترین و پیچیدهترین مدلهای حملات سایبری، به تهدیدی جدی برای سازمانها تبدیل شده است. در مدل باجافزار چندگانه، مهاجمان تنها به رمزگذاری دادهها اکتفا نمیکنند، بلکه با استخراج اطلاعات، تهدید به افشای آنها و اعمال فشار چندلایه، سازمانها را در موقعیت بحرانی قرار میدهند.