















با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
یک کمپین بدافزاری کاربران واتساپ(WhatsApp) را در کشورهای مختلف هدف قرار داده است. در این حمله فیشینگ واتساپ، مهاجمان با سوءاستفاده از حسابهای واتساپی که پیشتر مورد نفوذ قرار گرفتهاند، فایلهای VBScript (VBS) را با ظاهری شبیه اسناد مالی و تجاری برای مخاطبان قربانی ارسال میکنند تا آنها را به دانلود و اجرای فایلهای مخرب ترغیب کنند.
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
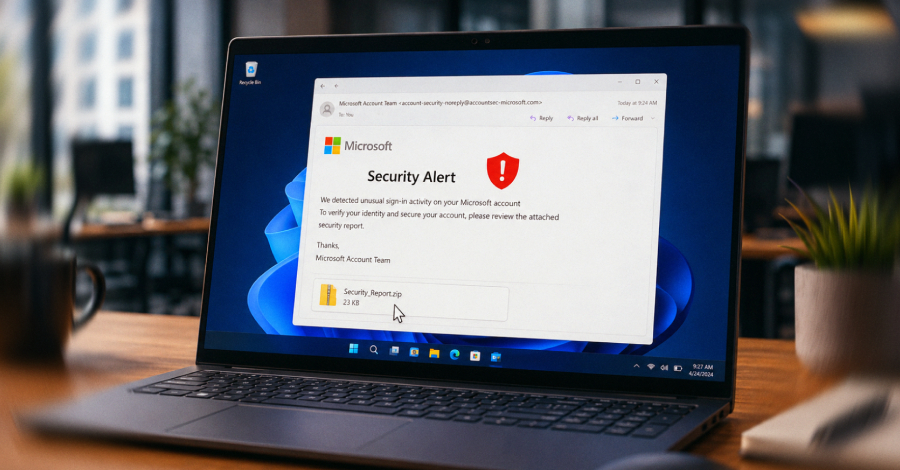
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
مهاجمان سایبری در یک حمله جدید که با نام LLMShare شناسایی شده، از لینکهای اشتراکگذاری چتجیپیتی (ChatGPT) برای فریب کاربران و توزیع بدافزار سوءاستفاده میکنند.
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها
با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
یک کمپین بدافزاری کاربران واتساپ(WhatsApp) را در کشورهای مختلف هدف قرار داده است. در این حمله فیشینگ واتساپ، مهاجمان با سوءاستفاده از حسابهای واتساپی که پیشتر مورد نفوذ قرار گرفتهاند، فایلهای VBScript (VBS) را با ظاهری شبیه اسناد مالی و تجاری برای مخاطبان قربانی ارسال میکنند تا آنها را به دانلود و اجرای فایلهای مخرب ترغیب کنند.
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
ابزارهای هوش مصنوعی به یکی از داغترین کالاهای بازارهای زیرزمینی باجافزار تبدیل شدهاند؛ بازاری که حالا بیش از هر زمان دیگری به یک اکوسیستم تجاری سازمانیافته شباهت دارد. رشد سریع عرضه این ابزارها نهتنها ورود مهاجمان کمتجربه به دنیای جرایم سایبری را آسانتر کرده
پژوهشگران امنیت سایبری از شناسایی یک کمپین جدید هرزنامه مخرب (Malspam) خبر دادهاند که با سوءاستفاده از زیرساخت معتبر دابلکلیک گوگل (Google DoubleClick)، یک تروجان دسترسی از راه دور (RAT) به نام بدافزار DesckVB RAT را از طریق یک زنجیره حمله چندمرحلهای منتشر میکنند.
مهاجمان سایبری در یک حمله جدید که با نام LLMShare شناسایی شده، از لینکهای اشتراکگذاری چتجیپیتی (ChatGPT) برای فریب کاربران و توزیع بدافزار سوءاستفاده میکنند.
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها