















حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند
گزارشهای اخیر رسانهها از حمله سایبری ایران به سامانههای مدیریت سوخت در آمریکا حکایت میکنند؛ رخدادی که اگرچه تاکنون اختلال فیزیکی در توزیع سوخت ایجاد نکرده است، اما نشان میدهد تهدیدات سایبری علیه زیرساختهای عملیاتی چگونه از ضعفهای پایهای امنیتی بهرهبرداری میکنند.
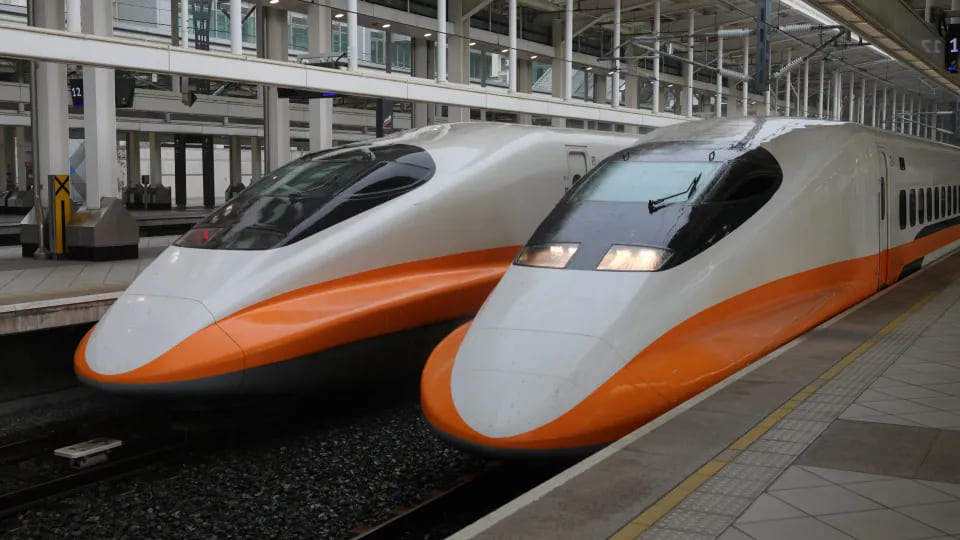
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
آسیبپذیری مبدل سریال به IP (Serial‑to‑IP Converter) بهعنوان یکی از بحرانیترین ضعفهای اخیر در حوزه ICS/OT، توجه محققان امنیت سایبری را به خود جلب کرده است. پژوهشهای اخیر شرکت Forescout نشان میدهند که مجموعهای از آسیبپذیریها در محصولات شرکتهای Lantronix و Silex میتواند به مهاجمان امکان اجرای کد از راه دور (RCE)، تزریق فرمان سیستمعامل، تصاحب دستگاه و حملات انکار سرویس (DoS) را بدهد.
با افزایش تنشهای ژئوپلیتیکی در سطح جهانی، آسیبپذیری سیستمهای کنترل صنعتی (ICS) و زیرساختهای عملیاتی (OT) بهطور فزایندهای در معرض تهدیدات سایبری قرار گرفته است. این آسیبپذیری سیستمهای کنترل صنعتی میتواند پیامدهای جدی و جبرانناپذیری برای زیرساختهای حیاتی در صنایع مختلف مانند شبکههای انرژی، تأسیسات تصفیه آب و دیگر بخشهای زیرساختی به همراه داشته باشد
حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند
گزارشهای اخیر رسانهها از حمله سایبری ایران به سامانههای مدیریت سوخت در آمریکا حکایت میکنند؛ رخدادی که اگرچه تاکنون اختلال فیزیکی در توزیع سوخت ایجاد نکرده است، اما نشان میدهد تهدیدات سایبری علیه زیرساختهای عملیاتی چگونه از ضعفهای پایهای امنیتی بهرهبرداری میکنند.
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
آسیبپذیری مبدل سریال به IP (Serial‑to‑IP Converter) بهعنوان یکی از بحرانیترین ضعفهای اخیر در حوزه ICS/OT، توجه محققان امنیت سایبری را به خود جلب کرده است. پژوهشهای اخیر شرکت Forescout نشان میدهند که مجموعهای از آسیبپذیریها در محصولات شرکتهای Lantronix و Silex میتواند به مهاجمان امکان اجرای کد از راه دور (RCE)، تزریق فرمان سیستمعامل، تصاحب دستگاه و حملات انکار سرویس (DoS) را بدهد.
با افزایش تنشهای ژئوپلیتیکی در سطح جهانی، آسیبپذیری سیستمهای کنترل صنعتی (ICS) و زیرساختهای عملیاتی (OT) بهطور فزایندهای در معرض تهدیدات سایبری قرار گرفته است. این آسیبپذیری سیستمهای کنترل صنعتی میتواند پیامدهای جدی و جبرانناپذیری برای زیرساختهای حیاتی در صنایع مختلف مانند شبکههای انرژی، تأسیسات تصفیه آب و دیگر بخشهای زیرساختی به همراه داشته باشد