















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
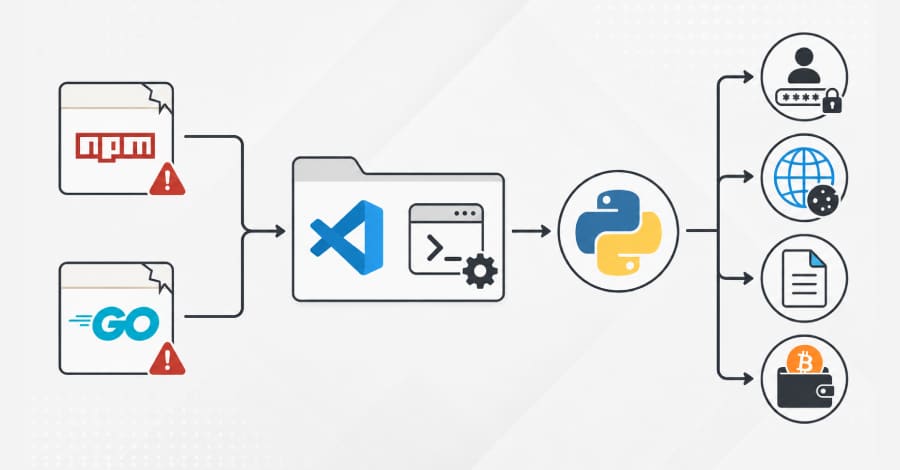
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
حمله زنجیره تأمین npm بار دیگر جامعه توسعهدهندگان را هدف قرار داده است. در این رخداد، مهاجمان با سوءاستفاده از یک دامنه منقضی شده موفق شدند حساب یکی از توسعهدهندگان پکیج محبوب node-ipc را تصاحب کرده و نسخههای آلودهای از این ماژول منتشر کنند.
برای اولین بار، محققان ReversingLabs موفق به شناسایی پکیجهای مخرب در npm شدند که پس از نصب محلی، سایر پکیجهای معتبر را آلوده میکنند. کشف دو پکیج مخرب ethers-provider2 و ethers-providerz در ماه مارس ۲۰۲۵، دو پکیج مشکوک ethers-provider2 و ethers-providerz در مخزن npm منتشر شدند. این پکیجها دانلودکنندههای سادهای
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی 7 پکیج مخرب Vite در مخزن npm خبر دادهاند که در قالب یک حمله پیشرفته به زنجیره تأمین نرمافزار، توسعهدهندگان اکوسیستم Vite را هدف قرار میدهند. این کمپین که بخشی از عملیات ViteVenom محسوب میشود، با بهرهگیری از یک زیرساخت فرماندهی و کنترل (C2) مبتنی بر بلاکچین، تروجان دسترسی از راه دور (RAT) را توزیع میکند
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
در واکنش به موج اخیر حملات زنجیره تأمین علیه اکوسیستم NPM، شرکت گیتهاب اعلام کرد که در npm 12 مکانیزم اجرای اسکریپتهای وابستگیها بهطور اساسی تغییر میکند؛ بهطوری که این اسکریپتها دیگر هنگام اجرای npm install بهصورت پیشفرض اجرا نخواهند شد.
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
حمله زنجیره تأمین npm بار دیگر جامعه توسعهدهندگان را هدف قرار داده است. در این رخداد، مهاجمان با سوءاستفاده از یک دامنه منقضی شده موفق شدند حساب یکی از توسعهدهندگان پکیج محبوب node-ipc را تصاحب کرده و نسخههای آلودهای از این ماژول منتشر کنند.
برای اولین بار، محققان ReversingLabs موفق به شناسایی پکیجهای مخرب در npm شدند که پس از نصب محلی، سایر پکیجهای معتبر را آلوده میکنند. کشف دو پکیج مخرب ethers-provider2 و ethers-providerz در ماه مارس ۲۰۲۵، دو پکیج مشکوک ethers-provider2 و ethers-providerz در مخزن npm منتشر شدند. این پکیجها دانلودکنندههای سادهای