















مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
مایکروسافت اعلام کرده است که در بهروزرسانیهای آینده اکسچنج سرور (Exchange Server)، قابلیت OWA Light را که نسخه سبک کلاینت ایمیل تحت وب اوتلوک وب اپ (Outlook Web App) به شمار میرود، از دسترس خارج خواهد کرد. به گفته مایکروسافت، حذف OWA Light بخشی از برنامه این شرکت برای کنار گذاشتن قابلیتهای قدیمی، سادهسازی فرآیند توسعه و تمرکز بر بهبود تجربه کاربری در نسخه مدرن اوتلوک تحت وب است
مایکروسافت اعلام کرده است که با توجه به پیشرفتهای اخیر در حوزه محاسبات کوانتومی (Quantum Computing)، برنامه گذار به رمزنگاری پساکوانتومی (PQC) را سریعتر از برآوردهای قبلی پیش خواهد برد. اگرچه کامپیوترهای کوانتومی (Quantum Computers) امروزی هنوز توانایی رمزگشاییِ دادههای محافظت شده با الگوریتمهای رمزنگاری مدرن را ندارند، اما نگرانی درباره حملات «اکنون جمعآوری کن، بعداً رمزگشایی کن» (Harvest Now, Decrypt Later) باعث شده رمزنگاری پساکوانتومی زودتر از آنچه پیشتر تصور میشد
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
مایکروسافت اعلام کرده است که پشتیبانی از قابلیت هاتپچ (Hotpatching) در ویندوز سرور 2022 تا اکتبر 2027 تمدید خواهد شد؛ این تمدید تا یک سال پس از پایان دوره پشتیبانی اصلی (Mainstream End Date) این نسخه در اکتبر 2026 ادامه پیدا میکند
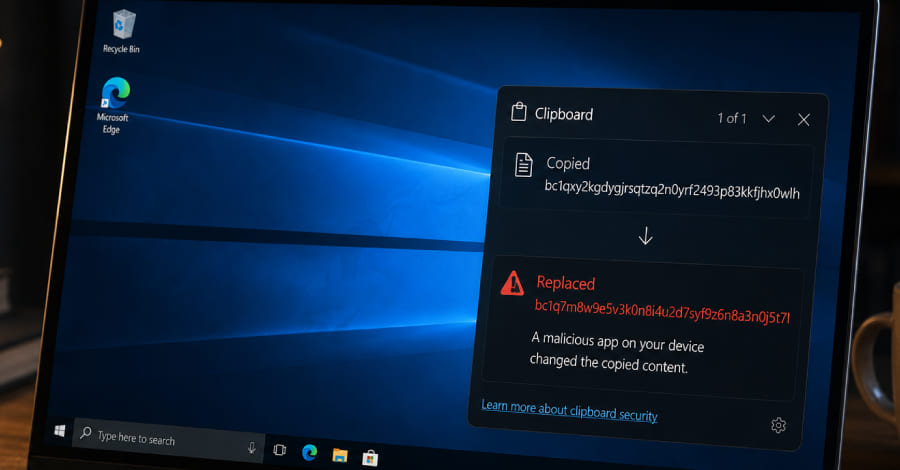
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
مایکروسافت در حال آزمایش قابلیت جدیدی در Defender for Endpoint است که با استفاده از ایزولهسازی خودکار (Automatic Isolation)، سیستمهای آلوده یا مشکوک به نفوذ را بهسرعت از شبکه سازمان جدا میکند تا جلوی گسترش حمله و حرکت جانبی (Lateral Movement) مهاجمان گرفته شود
مایکروسافت با معرفی دو ابزار متنباز Rampart و Clarity، رویکردی نوین در مهندسی ایمنسازی سیستمهای هوشمند ارائه کرده است. این استراتژی بر امنیت عاملهای هوش مصنوعی (AI-Agent)تمرکز دارد و تلاش میکند لایه حفاظتی را از یک مرحله نهایی در تستها به بخشی پیوسته از چرخه توسعه نرمافزار تبدیل کند.
مایکروسافت از انهدام یک سرویس مجرمانه موسوم به مدل Malware-Signing-as-a-Service (MSaaS) خبر داد؛ زیرساختی که با سوءاستفاده از سرویس Artifact Signing این شرکت، امکان صدور گواهیهای جعلی برای امضای دیجیتال بدافزارها را فراهم میکرد
یک اکسپلویت ویندوز قدیمی که درایور Cloud Filter را هدف قرار میدهد، بار دیگر به تیتر خبرهای امنیتی بازگشته است؛ این در حالی است که بررسیها نشان میدهد این اکسپلویت ویندوز حتی روی سیستمهای کاملاً بهروزرسانی شده نیز همچنان پتانسیل اجرایی دارد.
مایکروسافت در تازهترین تحلیل فنی خود از شناسایی بکدور گیگاوایپر (GigaWiper) خبر داده است؛ یک ایمپلنت (Implant) ماژولار مبتنی بر Golang که مرز میان بدافزارهای جاسوسی و وایپرها (Wipers) را کمرنگ میکند.
مایکروسافت اعلام کرده است که در بهروزرسانیهای آینده اکسچنج سرور (Exchange Server)، قابلیت OWA Light را که نسخه سبک کلاینت ایمیل تحت وب اوتلوک وب اپ (Outlook Web App) به شمار میرود، از دسترس خارج خواهد کرد. به گفته مایکروسافت، حذف OWA Light بخشی از برنامه این شرکت برای کنار گذاشتن قابلیتهای قدیمی، سادهسازی فرآیند توسعه و تمرکز بر بهبود تجربه کاربری در نسخه مدرن اوتلوک تحت وب است
مایکروسافت اعلام کرده است که با توجه به پیشرفتهای اخیر در حوزه محاسبات کوانتومی (Quantum Computing)، برنامه گذار به رمزنگاری پساکوانتومی (PQC) را سریعتر از برآوردهای قبلی پیش خواهد برد. اگرچه کامپیوترهای کوانتومی (Quantum Computers) امروزی هنوز توانایی رمزگشاییِ دادههای محافظت شده با الگوریتمهای رمزنگاری مدرن را ندارند، اما نگرانی درباره حملات «اکنون جمعآوری کن، بعداً رمزگشایی کن» (Harvest Now, Decrypt Later) باعث شده رمزنگاری پساکوانتومی زودتر از آنچه پیشتر تصور میشد
آژانس امنیت سایبری و زیرساخت آمریکا (CISA) اعلام کرد آسیبپذیری BlueHammer در ویندوز اکنون توسط گروههای باجافزاری در حملات واقعی مورد سوءاستفاده قرار گرفته است. این ضعف امنیتی با شدت بالا (High) در مایکروسافت دیفندر (Microsoft Defender) به مهاجمان دارای دسترسی لوکال اجازه میدهد سطح دسترسی خود را افزایش (Privilege Escalation) دهند
مایکروسافت اعلام کرده است که پشتیبانی از قابلیت هاتپچ (Hotpatching) در ویندوز سرور 2022 تا اکتبر 2027 تمدید خواهد شد؛ این تمدید تا یک سال پس از پایان دوره پشتیبانی اصلی (Mainstream End Date) این نسخه در اکتبر 2026 ادامه پیدا میکند
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
مایکروسافت در حال آزمایش قابلیت جدیدی در Defender for Endpoint است که با استفاده از ایزولهسازی خودکار (Automatic Isolation)، سیستمهای آلوده یا مشکوک به نفوذ را بهسرعت از شبکه سازمان جدا میکند تا جلوی گسترش حمله و حرکت جانبی (Lateral Movement) مهاجمان گرفته شود
مایکروسافت با معرفی دو ابزار متنباز Rampart و Clarity، رویکردی نوین در مهندسی ایمنسازی سیستمهای هوشمند ارائه کرده است. این استراتژی بر امنیت عاملهای هوش مصنوعی (AI-Agent)تمرکز دارد و تلاش میکند لایه حفاظتی را از یک مرحله نهایی در تستها به بخشی پیوسته از چرخه توسعه نرمافزار تبدیل کند.
مایکروسافت از انهدام یک سرویس مجرمانه موسوم به مدل Malware-Signing-as-a-Service (MSaaS) خبر داد؛ زیرساختی که با سوءاستفاده از سرویس Artifact Signing این شرکت، امکان صدور گواهیهای جعلی برای امضای دیجیتال بدافزارها را فراهم میکرد
یک اکسپلویت ویندوز قدیمی که درایور Cloud Filter را هدف قرار میدهد، بار دیگر به تیتر خبرهای امنیتی بازگشته است؛ این در حالی است که بررسیها نشان میدهد این اکسپلویت ویندوز حتی روی سیستمهای کاملاً بهروزرسانی شده نیز همچنان پتانسیل اجرایی دارد.