















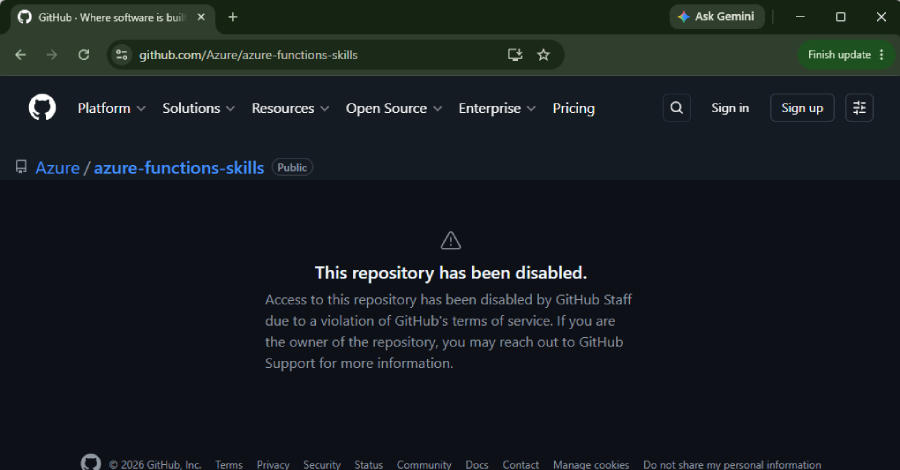
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد