















مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
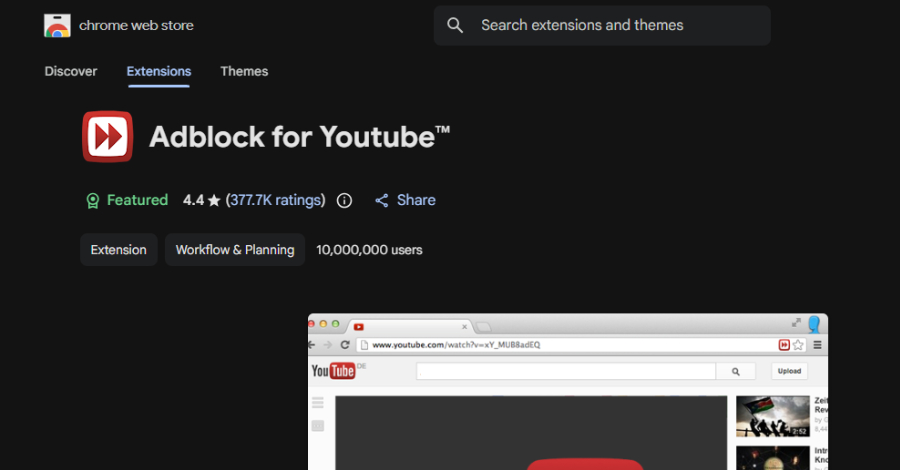
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
پژوهشگران امنیتی از شناسایی بدافزار Gaslight خبر دادهاند؛ یک ایمپلنت (implant) ناشناخته و مبتنی بر Rust برای سیستمعامل مکاواس (macOS) که برای فریب و ایجاد اختلال در ابزارهای تحلیل بدافزار مبتنی بر هوش مصنوعی طراحی شده است
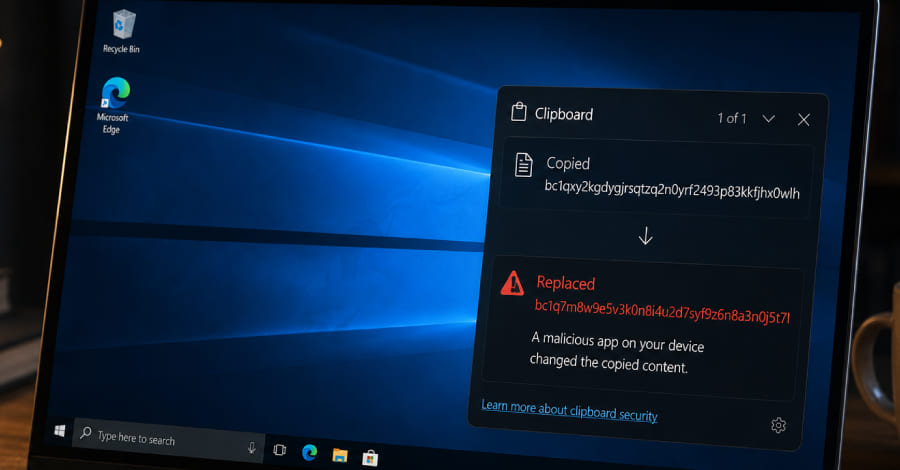
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
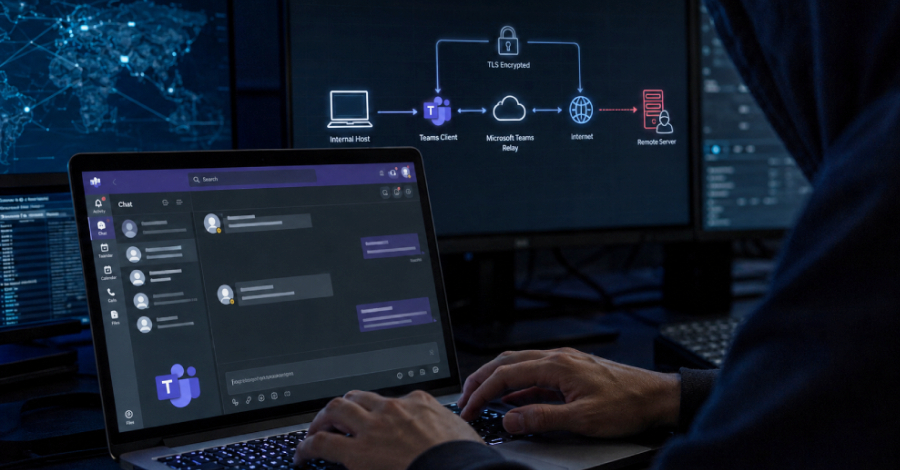
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
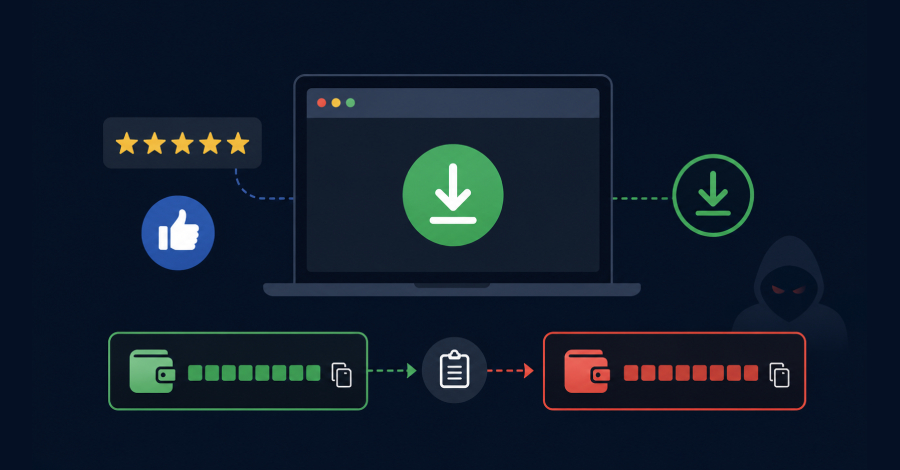
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
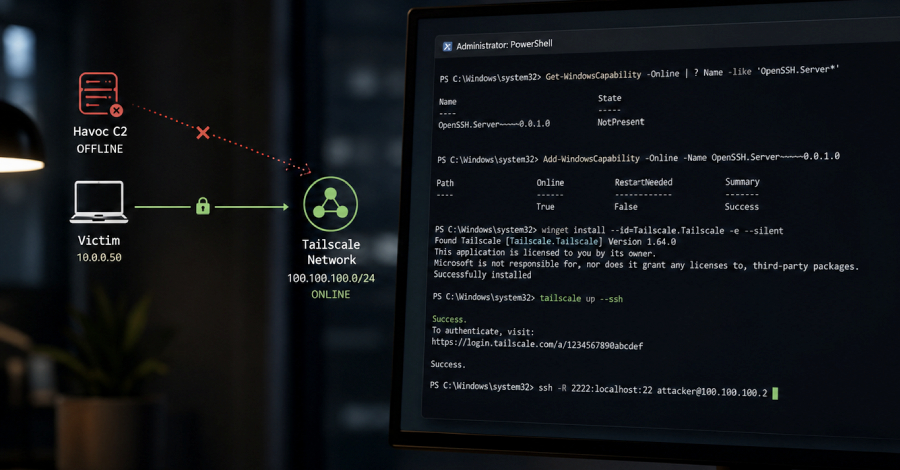
یک مهاجم فرانسویزبان پس از نفوذ به یک کسبوکار کوچک فعال در صنعت خودروسازی فرانسه، با استقرار ابزارهای سرقت اطلاعات و ایجاد دسترسی پایدار(Persistent Access) ، موفق شد حتی پس از از دسترس خارج شدن سرور فرماندهی و کنترل (C2) همچنان به سیستمهای قربانی متصل باقی بماند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
کمپین Atomic Arch یک حمله زنجیره تأمین نرمافزار است که شرکت تحقیقاتی Sonatype آن را شناسایی کرده و اکوسیستم لینوکس را از طریق مخزن Arch User Repository (AUR) هدف قرار داده است.
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
پژوهشگران امنیتی از شناسایی بدافزار Gaslight خبر دادهاند؛ یک ایمپلنت (implant) ناشناخته و مبتنی بر Rust برای سیستمعامل مکاواس (macOS) که برای فریب و ایجاد اختلال در ابزارهای تحلیل بدافزار مبتنی بر هوش مصنوعی طراحی شده است
مایکروسافت جزئیات یک کمپین بدافزار کلیپر مبتنی بر ویندوز با نام CryptoBandits را منتشر کرده است؛ کمپینی که از فوریه 2026 تاکنون کاربران را هدف قرار میدهد. این بدافزار کلیپر با تکیه بر قابلیت انتشار خودکار، رهگیری مداوم دادههای کلیپبورد و استفاده از شبکه ناشناسساز تور (Tor)، اطلاعات مرتبط با کیف پولهای رمزارزی را سرقت میکند و ارتباطات خود را از دید ابزارهای امنیتی پنهان نگه میدارد.
مهاجمان مرتبط با باجافزار DragonForce در یک کمپین نفوذ هدفمند از یک تروجان دسترسی از راه دور (RAT) سفارشی مبتنی بر Go با نام Backdoor.Turn برای پنهانسازی ترافیک فرماندهی و کنترل (C2) استفاده کردهاند
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
یک مهاجم فرانسویزبان پس از نفوذ به یک کسبوکار کوچک فعال در صنعت خودروسازی فرانسه، با استقرار ابزارهای سرقت اطلاعات و ایجاد دسترسی پایدار(Persistent Access) ، موفق شد حتی پس از از دسترس خارج شدن سرور فرماندهی و کنترل (C2) همچنان به سیستمهای قربانی متصل باقی بماند
افزایش استفاده از EDR Killer در اکوسیستم حملات باجافزاری باعث شده مدلهای دفاعی مبتنی بر سامانههای تشخیص و پاسخ در Endpoint یا به عبارتی EDR با سطح جدیدی از تهدید و پیچیدگی مواجه شوند.
کمپین Atomic Arch یک حمله زنجیره تأمین نرمافزار است که شرکت تحقیقاتی Sonatype آن را شناسایی کرده و اکوسیستم لینوکس را از طریق مخزن Arch User Repository (AUR) هدف قرار داده است.