















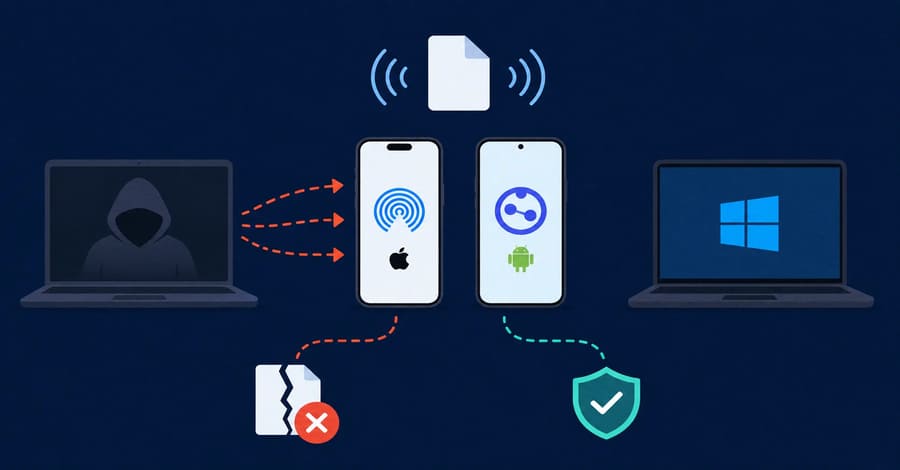
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.