















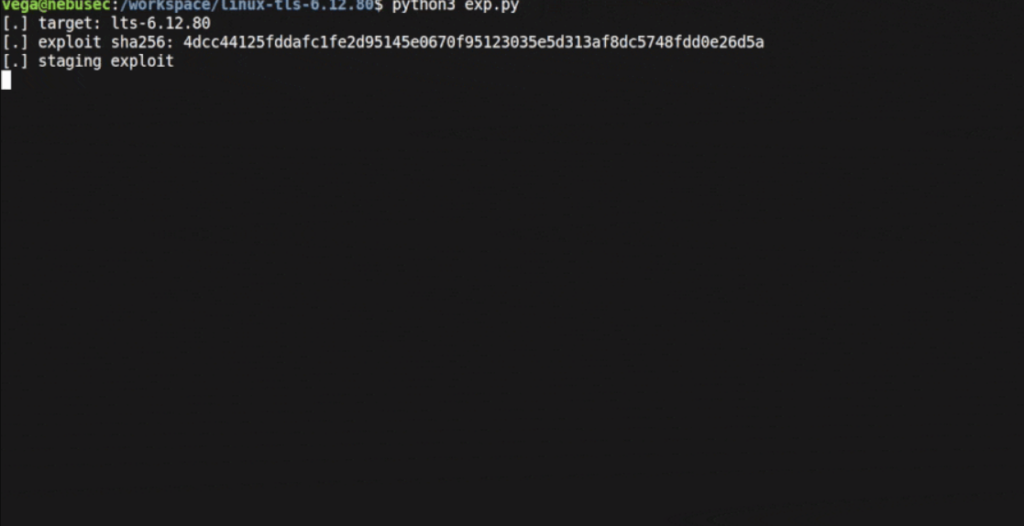
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
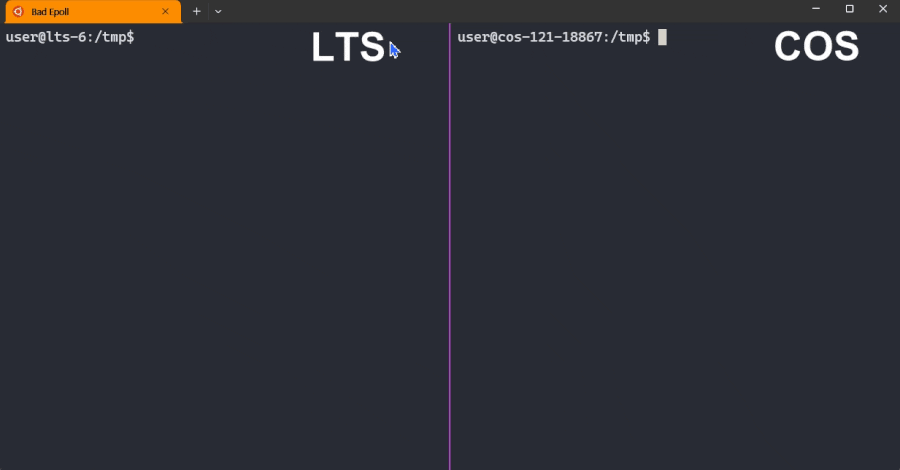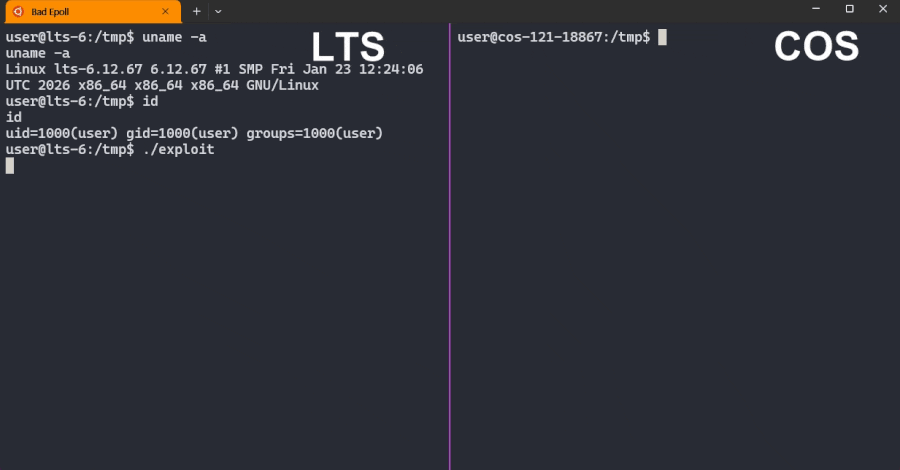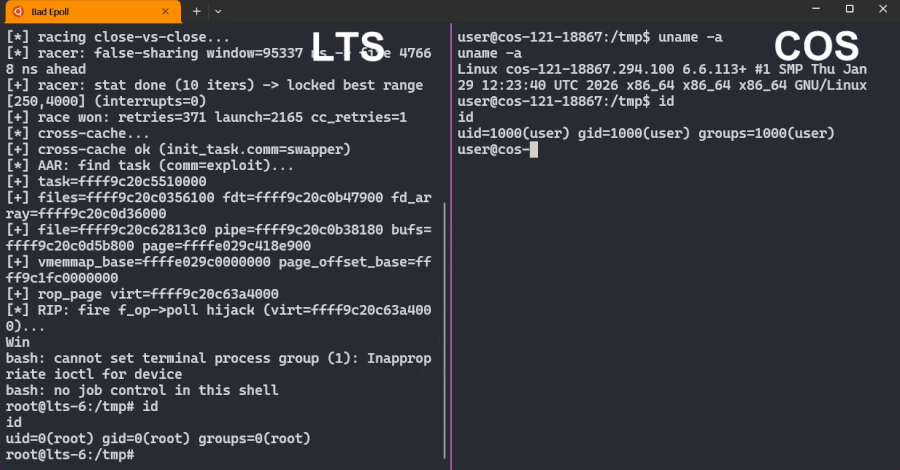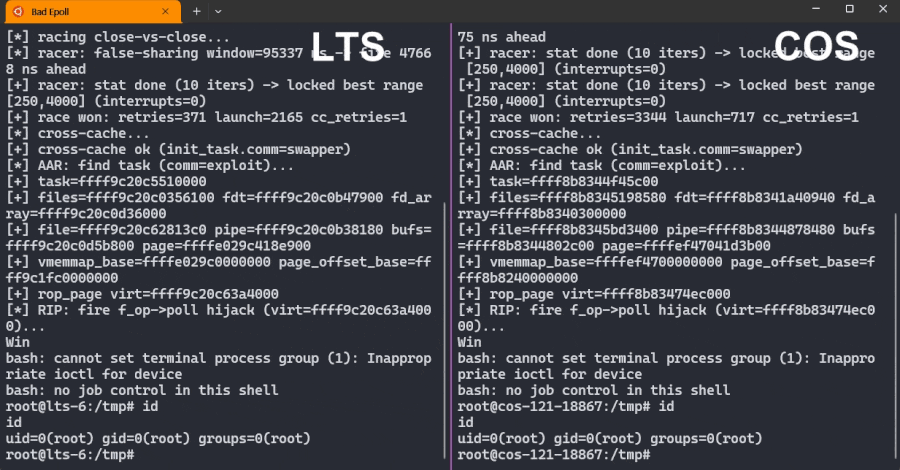
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
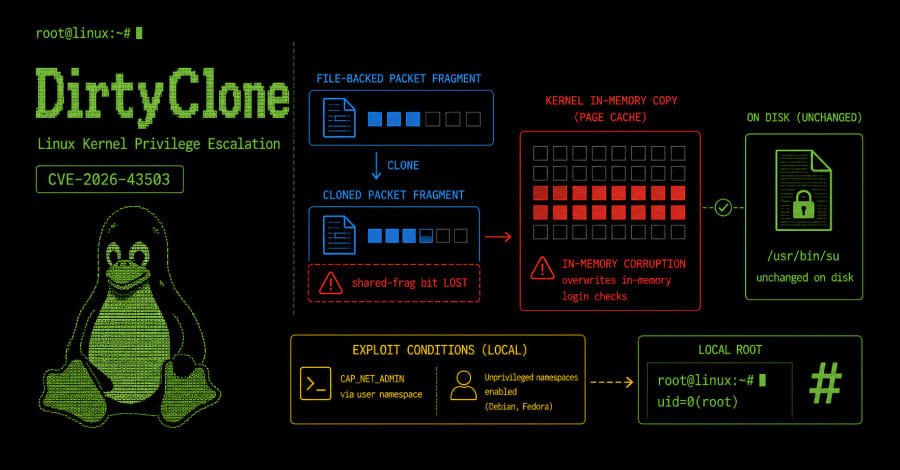
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
آسیبپذیری DirtyClone یک ضعف امنیتی جدید در کرنل لینوکس است که به خانواده آسیبپذیریهای DirtyFrag تعلق دارد و امکان افزایش سطح دسترسی (Privilege Escalation) تا سطح root را برای کاربران لوکال فراهم میکند.