















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
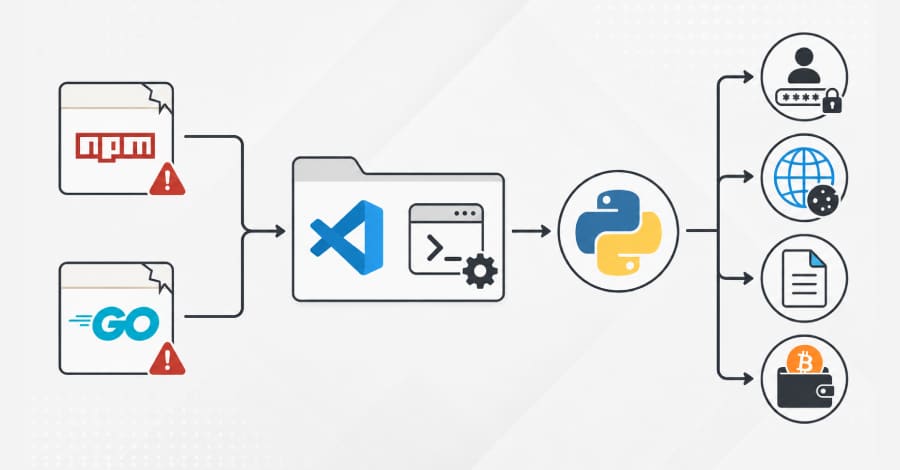
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.
کاربران ابزار Claude Code هدف یک حمله ClickFix قرار گرفتهاند که با استفاده از وبسایتهای جعلی Anthropic اجرا میشود. این عملیات با فریب قربانیان برای اجرای دستورات مخرب آغاز شده و در نهایت منجر به استقرار یک بدافزار رباینده اطلاعات بدون فایل (Fileless Infostealer) میشود
گوگل از عرضه عمومی ویژگی امنیتی Device Bound Session Credentials (DBSC) خبر داد؛ فناوری جدیدی که با هدف مقابله با سرقت کوکی نشست و جلوگیری از دسترسی غیرمجاز به حسابهای کاربری توسعه یافته است.
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
بدافزار SHub Reaper بهعنوان یک بدافزار رباینده اطلاعات (Infostealer) جدید برای سیستمعامل مکاواس، رویکرد متفاوتی در حملات مهندسی اجتماعی و اجرای مخفیانه کد مخرب (payload) ارائه کرده است. محققان امنیتی اعلام کردهاند بدافزار SHub Reaper با جعل هویت برندهای اپل، گوگل و مایکروسافت، علاوه بر سرقت اطلاعات حساس کاربران، امکان ایجاد بکدور پایدار روی سیستمهای مکاواس را نیز فراهم میکند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.
کاربران ابزار Claude Code هدف یک حمله ClickFix قرار گرفتهاند که با استفاده از وبسایتهای جعلی Anthropic اجرا میشود. این عملیات با فریب قربانیان برای اجرای دستورات مخرب آغاز شده و در نهایت منجر به استقرار یک بدافزار رباینده اطلاعات بدون فایل (Fileless Infostealer) میشود
گوگل از عرضه عمومی ویژگی امنیتی Device Bound Session Credentials (DBSC) خبر داد؛ فناوری جدیدی که با هدف مقابله با سرقت کوکی نشست و جلوگیری از دسترسی غیرمجاز به حسابهای کاربری توسعه یافته است.
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
بدافزار SHub Reaper بهعنوان یک بدافزار رباینده اطلاعات (Infostealer) جدید برای سیستمعامل مکاواس، رویکرد متفاوتی در حملات مهندسی اجتماعی و اجرای مخفیانه کد مخرب (payload) ارائه کرده است. محققان امنیتی اعلام کردهاند بدافزار SHub Reaper با جعل هویت برندهای اپل، گوگل و مایکروسافت، علاوه بر سرقت اطلاعات حساس کاربران، امکان ایجاد بکدور پایدار روی سیستمهای مکاواس را نیز فراهم میکند.
در دنیای امنیت سایبری، شناسایی بدافزار Reaper به عنوان یک تهدید جدی برای کاربران macOS زنگ خطری تازه به صدا درآورده است. بدافزار Reaper که به تازگی توسط تیم تحقیقاتی SentinelLABS شناسایی شده است، با تکیه بر تکنیکهای فریبنده، امنیت سیستمعاملهای بهروزرسانی شده را به چالش کشیده و اقدام به سرقت اطلاعات کاربران میکند.