















دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
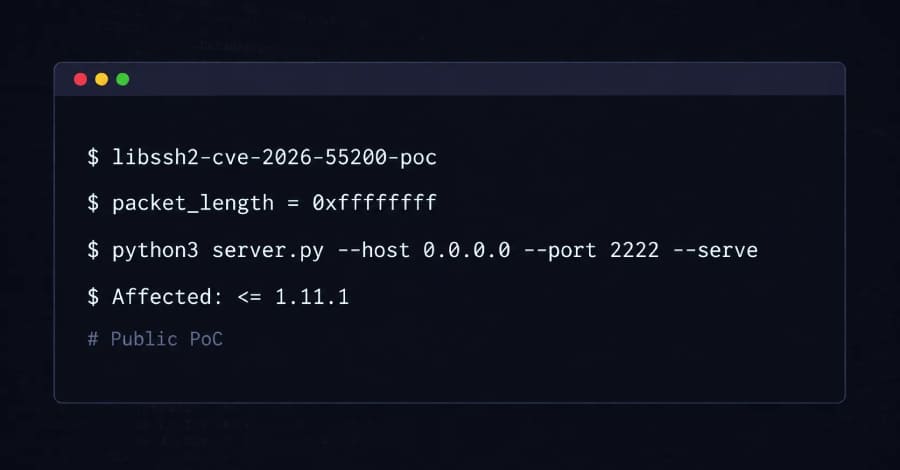
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
یک ضعف امنیتی با شدت بالا (CVSS 8.6) در زیرساخت ارتباطی سیسکو(Cisco) اکنون وارد فاز اکسپلویت عملیاتی شده است. آسیبپذیری Cisco Unified CM که با شناسه CVE-2026-20230 ردیابی میشود، میتواند امکان اجرای حملات جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) را از طریق دستگاه آسیبپذیر برای مهاجم فراهم کند.
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
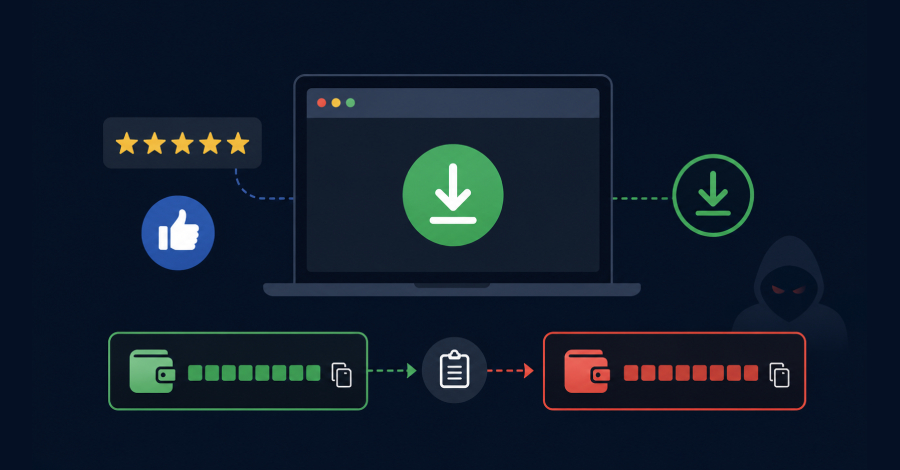
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
بررسی حملات با انگیزه مالی علیه سازمانهای فعال در حوزههای بیمه، آموزش، فناوری اطلاعات (IT) و سرویسهای حرفهای منجر به شناسایی بکدور Mistic شده است. بر اساس یافتههای پژوهشگران، بکدور Mistic به احتمال زیاد با گروه KongTuke مرتبط است
یک ضعف امنیتی با شدت بالا (CVSS 8.6) در زیرساخت ارتباطی سیسکو(Cisco) اکنون وارد فاز اکسپلویت عملیاتی شده است. آسیبپذیری Cisco Unified CM که با شناسه CVE-2026-20230 ردیابی میشود، میتواند امکان اجرای حملات جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) را از طریق دستگاه آسیبپذیر برای مهاجم فراهم کند.
پژوهشگران تیم Unit 42 شرکت Palo Alto Networks یک کمپین کلیکفیکس (ClickFix) جدید را شناسایی کردهاند که کاربران مکاواس (macOS) را هدف قرار میدهد. در این کمپین کلیکفیکس، مهاجمان با سوءاستفاده از دستورات مخرب در ترمینال (Terminal)، فایلهای ایمیج دیسک (Disk Image) با فرمت DMG را بهصورت مخفیانه دانلود کرده و در نهایت بدافزار رباینده اطلاعات (Infostealer) را روی دستگاه قربانی اجرا میکنند.
در دنیای توسعه نرمافزار، امنیت زنجیره تأمین به یکی از مهمترین لایههای دفاعی تبدیل شده است؛ زیرا حتی کوچکترین وابستگی نرمافزاری (dependency) میتواند به نقطه ورود مهاجمان برای اجرای یک حمله زنجیره تأمین تبدیل شود.
محققان Check Point از شناسایی یک کمپین پیچیده توزیع بدافزار خبر دادهاند که در آن یک عامل تهدید ناشناس با استفاده از پستهای تبلیغاتی و پولی در وبسایتهای خبری معتبر، زیرساختی گسترده برای اعتبارسازی جعلی و ترویج بدافزار کریپتو کلیپر (Crypto Clipper) ایجاد کرده است