















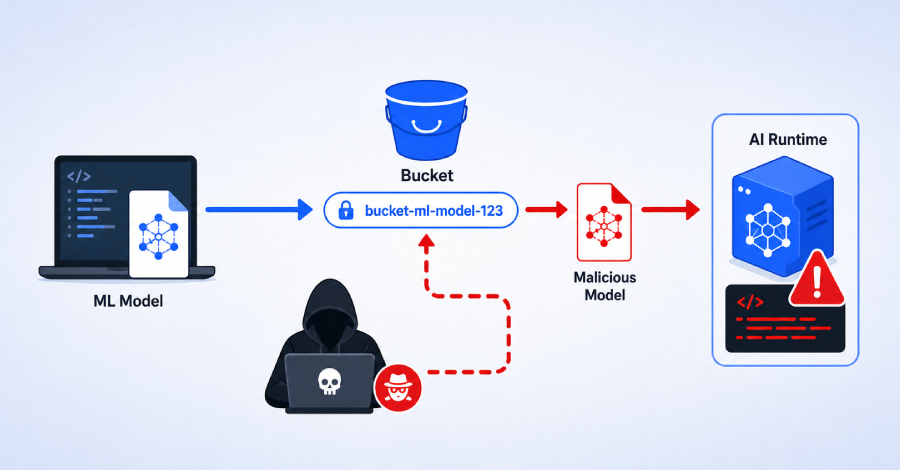
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.

پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.
پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس