















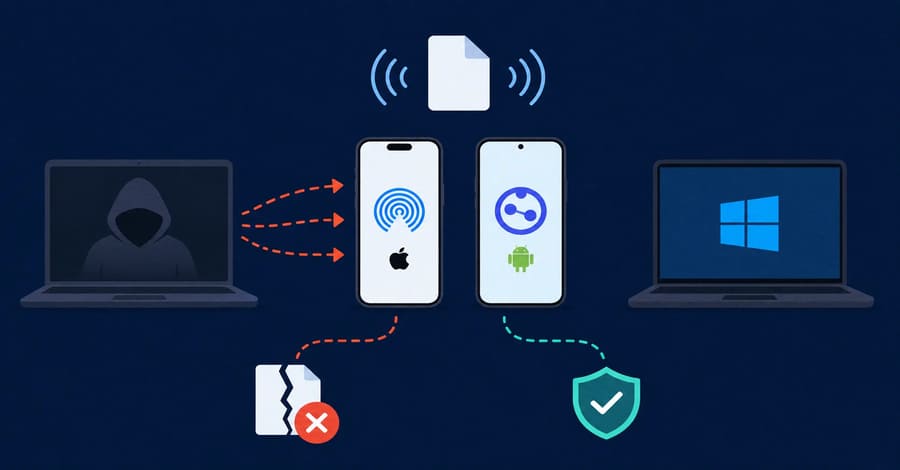
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
گزارش جدید تیم تحلیل تهدیدات گوگل (GTIG) نشان میدهد مهاجمان سایبری اکنون از مدلهای زبانی بزرگ (LLM) برای توسعه اکسپلویت با هوش مصنوعی، شناسایی آسیبپذیریها و خودکارسازی عملیات نفوذ استفاده میکنند. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی دیگر یک سناریوی نظری نیست، بلکه به بخشی از ابزار عملیاتی عوامل تهدید تبدیل شده است و میتواند توازن سنتی میان مهاجمان و تیمهای دفاع سایبری را تغییر دهد.
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
گزارش جدید تیم تحلیل تهدیدات گوگل (GTIG) نشان میدهد مهاجمان سایبری اکنون از مدلهای زبانی بزرگ (LLM) برای توسعه اکسپلویت با هوش مصنوعی، شناسایی آسیبپذیریها و خودکارسازی عملیات نفوذ استفاده میکنند. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی دیگر یک سناریوی نظری نیست، بلکه به بخشی از ابزار عملیاتی عوامل تهدید تبدیل شده است و میتواند توازن سنتی میان مهاجمان و تیمهای دفاع سایبری را تغییر دهد.