















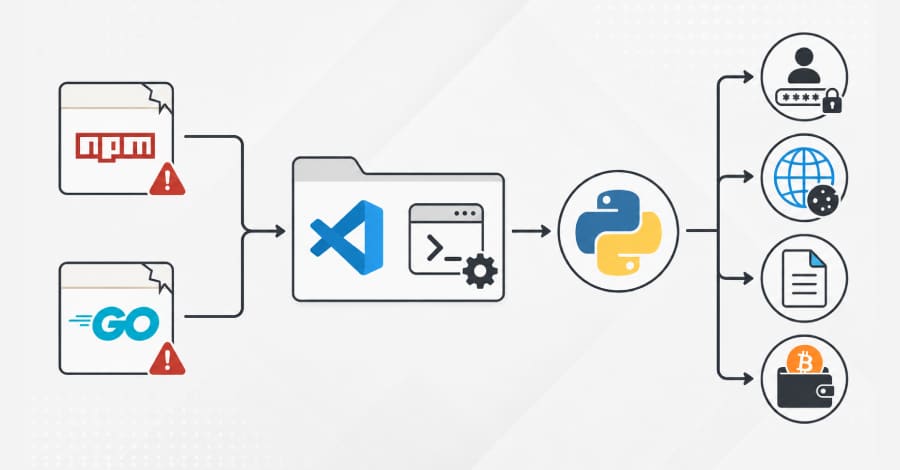
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد