















یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
گزارشهای جدید نشان میدهد مهاجمان سایبری سوءاستفاده از آسیبپذیری Oracle E-Business را در حملات واقعی آغاز کردهاند. طبق اعلام شرکت هوش تهدید Defused، این ضعف امنیتی بحرانی با شناسه CVE-2026-46817 در سامانه مالی Oracle E-Business Suite (EBS) شناسایی شده
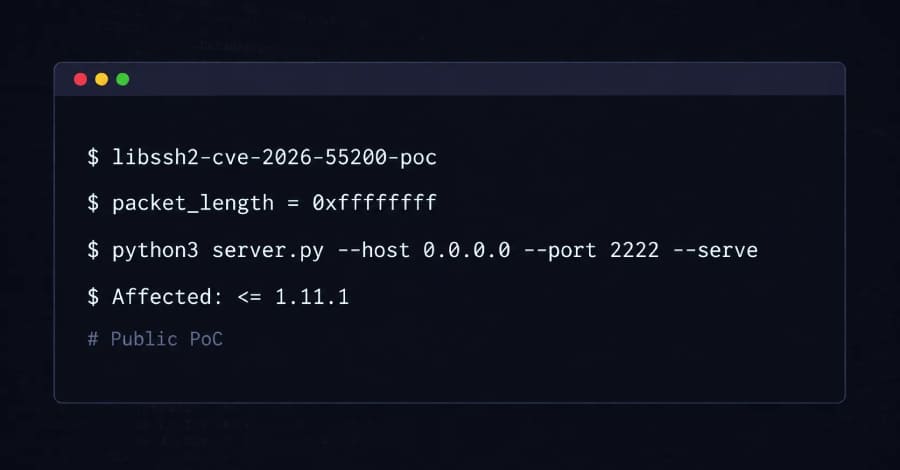
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Flowise با شناسه CVE-2026-40933 و امتیاز CVSS 9.9 (بحرانی)، از نوع اجرای کد از راه دور (RCE) است و به مهاجم اجازه میدهد تنها با فریب کاربر برای ایمپورت یا به عبارتی وارد کردن یک Chatflow مخرب، کد دلخواه را روی سرورهای با میزبانی مستقل (Self-Hosted) اجرا کند
آسیبپذیری WP Maps Pro به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، در وبسایتهای وردپرسی دارای نسخههای آسیبپذیر این پلاگین حساب ادمین ایجاد کرده و کنترل کامل سایت را در اختیار بگیرند. این آسیبپذیری WP Maps Pro که با شناسه CVE-2026-8732 ردیابی میشود
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
مهاجمان در یک کمپین سایبری جدید، با انتشار اکسپلویتهای اثبات مفهوم (PoC) تروجانیزهشده در گیتهاب (GitHub)، پژوهشگران امنیت سایبری و متخصصان تست نفوذ را هدف حمله بدافزار ChocoPoC قرار دادهاند. بدافزار ChocoPoC یک تروجان دسترسی از راه دور (RAT) مبتنی بر پایتون (Python) است که به مهاجمان امکان اجرای دستورات دلخواه و سرقت اطلاعات حساس از سیستم قربانیان را میدهد.
گزارشهای جدید نشان میدهد مهاجمان سایبری سوءاستفاده از آسیبپذیری Oracle E-Business را در حملات واقعی آغاز کردهاند. طبق اعلام شرکت هوش تهدید Defused، این ضعف امنیتی بحرانی با شناسه CVE-2026-46817 در سامانه مالی Oracle E-Business Suite (EBS) شناسایی شده
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
آسیبپذیری Splunk Enterprise با شناسه CVE-2026-20253 یک ضعف بحرانی در نسخههای مشخص این پلتفرم محسوب میشود که میتواند به مهاجمان اجازه دهد بدون احراز هویت به اجرای کد از راه دور (RCE) دست یابند.
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Flowise با شناسه CVE-2026-40933 و امتیاز CVSS 9.9 (بحرانی)، از نوع اجرای کد از راه دور (RCE) است و به مهاجم اجازه میدهد تنها با فریب کاربر برای ایمپورت یا به عبارتی وارد کردن یک Chatflow مخرب، کد دلخواه را روی سرورهای با میزبانی مستقل (Self-Hosted) اجرا کند
آسیبپذیری WP Maps Pro به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، در وبسایتهای وردپرسی دارای نسخههای آسیبپذیر این پلاگین حساب ادمین ایجاد کرده و کنترل کامل سایت را در اختیار بگیرند. این آسیبپذیری WP Maps Pro که با شناسه CVE-2026-8732 ردیابی میشود
امنیت رباتهای صنعتی بار دیگر با شناسایی یک آسیبپذیری بحرانی در کانون توجه قرار گرفته است. این آسیبپذیری با شناسه CVE-2026-8153 در سیستمعامل PolyScope 5 شرکت Universal Robots، امکان اجرای کد از راه دور (RCE) را برای مهاجمان فراهم میکند