















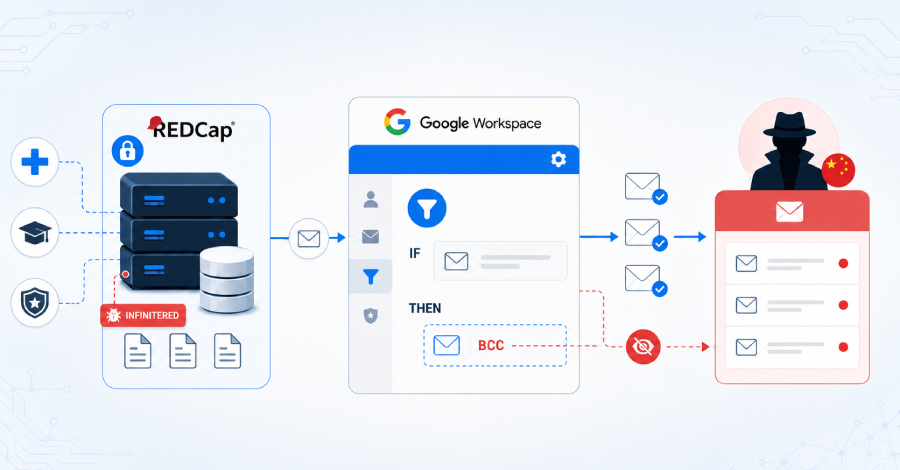
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
ابزارهای EDR، امنیت ایمیل و SASE قادر به شناسایی بسیاری از حملات مدرن مرورگری نیستند. این مقاله نشان میدهد چرا مرورگر به نقطه کور امنیت سازمانها در عصر SaaS و AI تبدیل شده است.

پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
ابزارهای EDR، امنیت ایمیل و SASE قادر به شناسایی بسیاری از حملات مدرن مرورگری نیستند. این مقاله نشان میدهد چرا مرورگر به نقطه کور امنیت سازمانها در عصر SaaS و AI تبدیل شده است.
پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس