















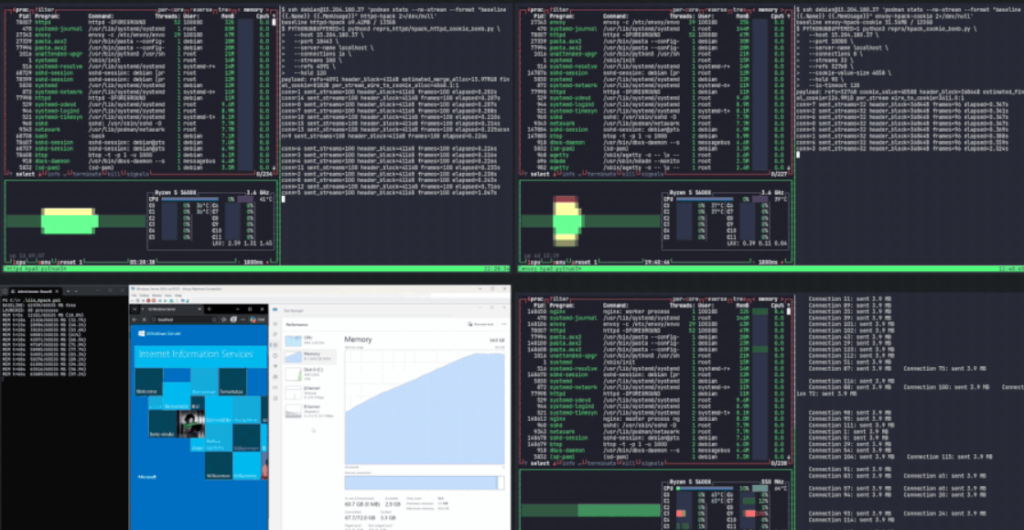
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
آسیبپذیری سرریز بافر هیپ (heap buffer overflow) در تابع array_merge() زبان PHP به دلیل سرریز عددی در پیشمحاسبه تعداد المنتهای آرایههای فشرده (Packed Arrays) رخ میدهد. در شرایطی که مجموع المنتهای آرایههای ورودی از محدودیت 32 بیتی یا مقدار HT_MAX_SIZE عبور کند، محاسبات اندازه حافظه بهدرستی انجام نشده و منجر به نوشتن داده خارج از محدوده تخصیصیافته در حافظه هیپ میشود
پژوهشگران امنیت سایبری از شناسایی آسیبپذیری HTTP/2 Bomb خبر دادهاند؛ ضعفی که میتواند امکان حمله انکار سرویس از راه دور (Remote DoS) علیه وبسرورهای مهمی مانند NGINX، Apache HTTPD، Microsoft IIS، Envoy و Cloudflare Pingora را فراهم کند.
آسیبپذیری سرریز بافر هیپ (heap buffer overflow) در تابع array_merge() زبان PHP به دلیل سرریز عددی در پیشمحاسبه تعداد المنتهای آرایههای فشرده (Packed Arrays) رخ میدهد. در شرایطی که مجموع المنتهای آرایههای ورودی از محدودیت 32 بیتی یا مقدار HT_MAX_SIZE عبور کند، محاسبات اندازه حافظه بهدرستی انجام نشده و منجر به نوشتن داده خارج از محدوده تخصیصیافته در حافظه هیپ میشود