















دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
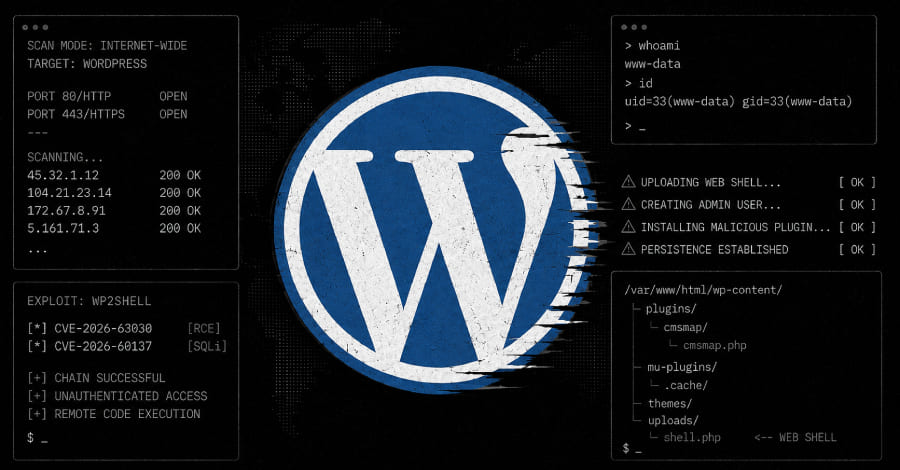
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
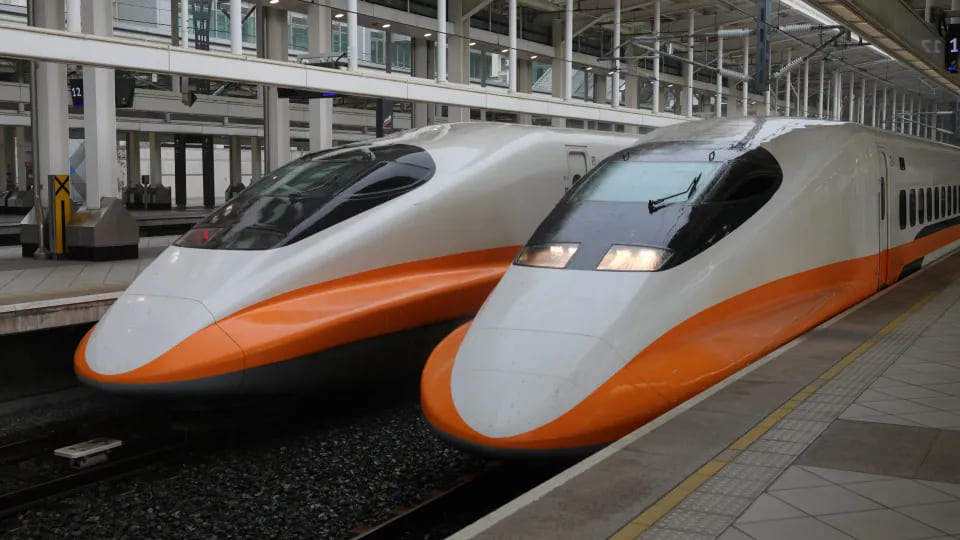
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
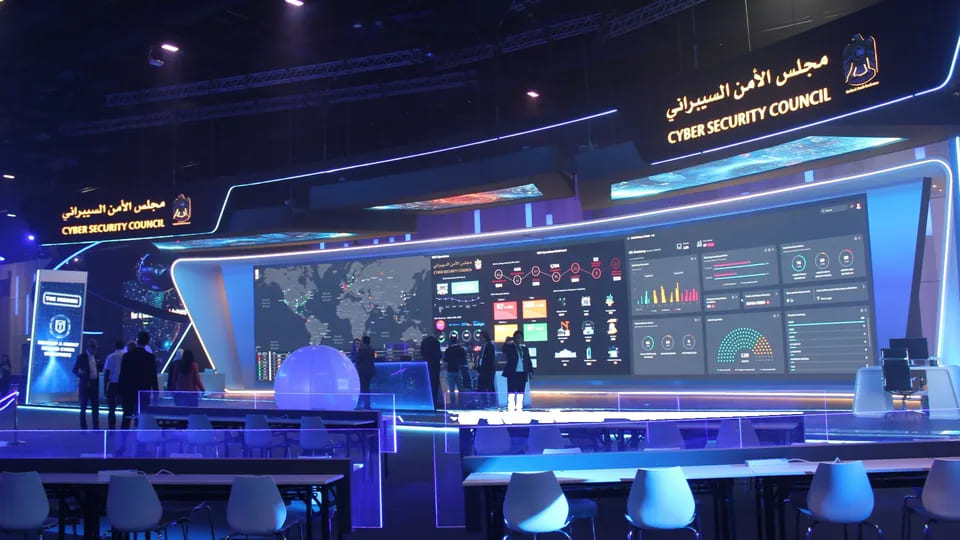
با ادامه تنشهای نظامی در خاورمیانه میان ایران، اسرائیل و ایالات متحده، حملات سایبری به امارات (UAE) به طور چشمگیری افزایش یافته است. گزارش نهادهای امنیتی نشان میدهد تنها چند هفته پس از آغاز درگیریها، موج حملات سایبری به امارات بخشهای حیاتی اقتصادی و زیرساختی این کشور را هدف قرار داده و امنیت دیجیتال آن را با چالشهای جدی مواجه کرده است.
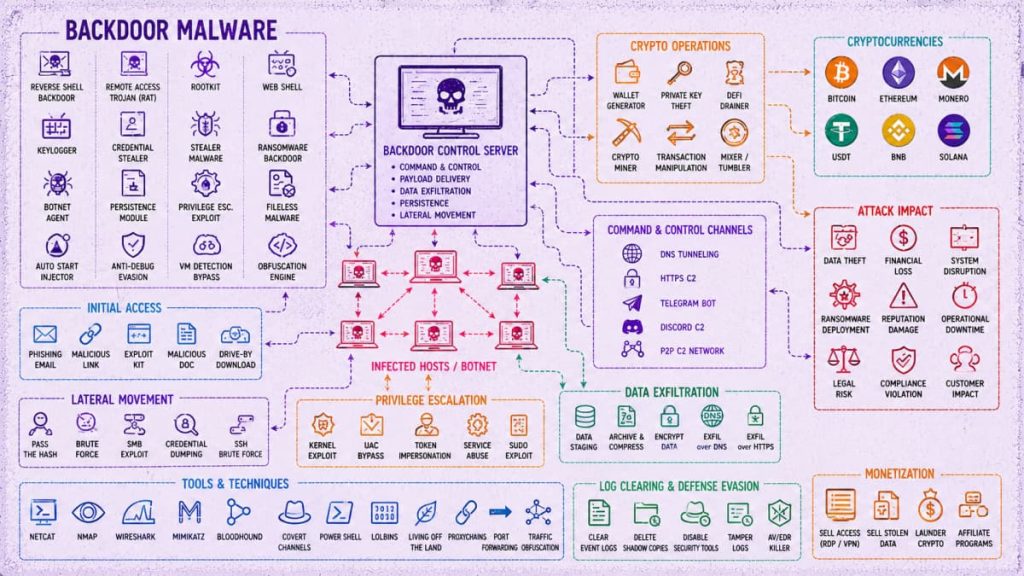
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
شرکت امنیت سایبری کسپرسکی یک کمپین پیشرفته و پنهانکارانه را شناسایی کرده است که در آن بدافزار آرگامال (Argamal malware) در قالب فایلهای نصبکننده بازیهای هنتای (hentai) از طریق سایتهای بزرگسالان و شبکههای تورنت (Torrent) توزیع میشود
حملات سایبری علیه سیستم اندازهگیری خودکار مخزن (Automatic Tank Gauge – ATG) سوخت در آمریکا توجه نهادهای امنیتی و زیرساختی این کشور را به خود جلب کرده است. مقامهای فدرال هشدار دادهاند مهاجمان در حال سوءاستفاده از سیستم اندازهگیری خودکار مخزن قابل دسترس از طریق اینترنت هستند
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
در یک رخداد کمسابقه در دنیای جرایم سایبری، گروه باجافزاری The Gentlemen، یکی از فعالترین عملیاتهای Ransomware-as-a-Service (RaaS) در سال 2026، قربانی نفوذ سایبری شد. افشای بخشی از دادههای داخلی نشان میدهد گروه باجافزاری The Gentlemen چگونه با ساختاری سازمانیافته، مدل درآمدی جذاب برای همکاران عملیاتی و بهرهبرداری گسترده از اکسپلویتها و ابزارهای نفوذ، در مدت کوتاهی به یکی از عوامل اصلی اکوسیستم باجافزار تبدیل شده است
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
با ادامه تنشهای نظامی در خاورمیانه میان ایران، اسرائیل و ایالات متحده، حملات سایبری به امارات (UAE) به طور چشمگیری افزایش یافته است. گزارش نهادهای امنیتی نشان میدهد تنها چند هفته پس از آغاز درگیریها، موج حملات سایبری به امارات بخشهای حیاتی اقتصادی و زیرساختی این کشور را هدف قرار داده و امنیت دیجیتال آن را با چالشهای جدی مواجه کرده است.
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.