















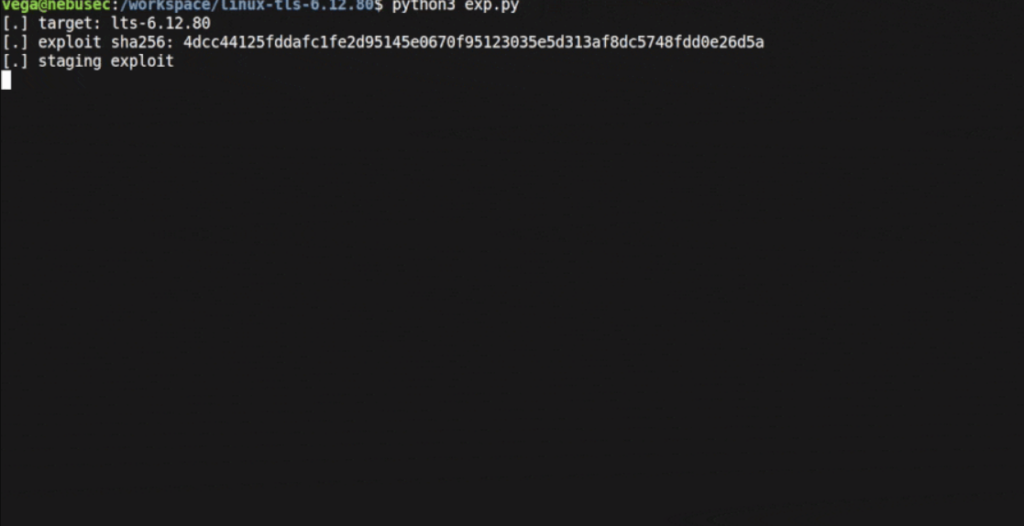
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
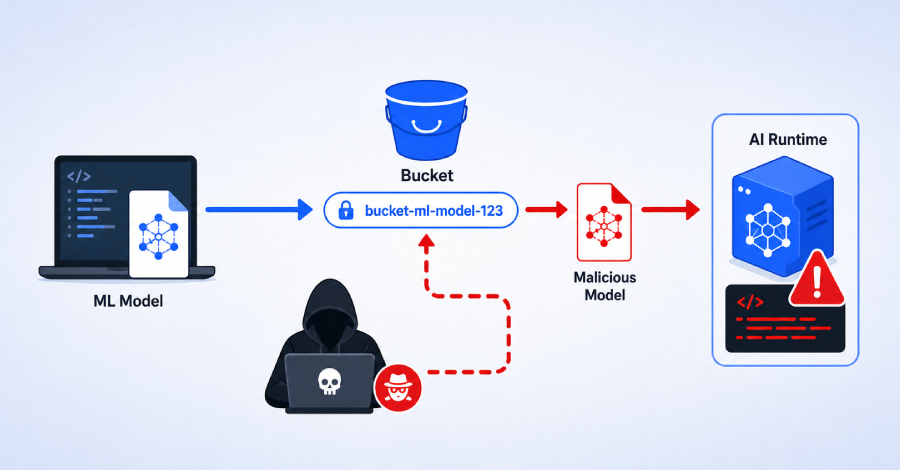
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
انتشار ناخواسته اطلاعات حساس در یک مخزن کد عمومی GitHub متعلق به آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA)، بار دیگر نشان داد که حتی نهادهای تخصصی امنیت سایبری نیز میتوانند قربانی ضعف در مدیریت اطلاعات محرمانه (Secrets) و فرآیندهای DevSecOps شوند
در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
حمله زنجیره تأمین (Supply Chain Attack) به عنوان یکی از پیچیدهترین تهدیدات در اکوسیستم توسعه نرمافزار، امنیت داراییهای دیجیتال سازمانها را به شدت به چالش کشیده است. شرکت امنیتی SafeDep در گزارش اخیر خود از یک حمله زنجیره تأمین گسترده و خودکار علیه پلتفرم GitHub پرده برداشته است که در آن، مهاجمان با استفاده از workflowهای آلوده و سرقت اعتبارنامههای ابری
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.
ظهور بدافزار PCPJack نشاندهنده مرحله جدیدی در حملات علیه محیطهای ابری است. این کرم ابری ماژولار (modular cloud worm) قادر به گسترش خودکار در سرویسهای ابری است و با سرقت گسترده اعتبارنامهها، کلیدهای API و توکنهای دسترسی، تهدید جدی برای امنیت سازمانها ایجاد میکند
محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
در جدیدترین کمپین Phishing-as-a-Service (PhaaS)، ابزار مخرب EvilTokens با سوءاستفاده از Device Code مایکروسافت توانسته است مسیر جدیدی برای تصاحب حسابها (Account Takeover) درMicrosoft 365 ایجاد کند.
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
انتشار ناخواسته اطلاعات حساس در یک مخزن کد عمومی GitHub متعلق به آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA)، بار دیگر نشان داد که حتی نهادهای تخصصی امنیت سایبری نیز میتوانند قربانی ضعف در مدیریت اطلاعات محرمانه (Secrets) و فرآیندهای DevSecOps شوند
در زیرساختهای ابری، امنیت سرویسها به مکانیزمهای احراز هویت وابسته است و هرگونه اختلال در مدیریت اعتبارنامهها میتواند پیامدهای امنیتی قابلتوجهی ایجاد کند. تحقیقات جدید شرکت امنیت سایبری Aikido Security نشان میدهد پس از حذف یک کلید API گوگل
حمله زنجیره تأمین (Supply Chain Attack) به عنوان یکی از پیچیدهترین تهدیدات در اکوسیستم توسعه نرمافزار، امنیت داراییهای دیجیتال سازمانها را به شدت به چالش کشیده است. شرکت امنیتی SafeDep در گزارش اخیر خود از یک حمله زنجیره تأمین گسترده و خودکار علیه پلتفرم GitHub پرده برداشته است که در آن، مهاجمان با استفاده از workflowهای آلوده و سرقت اعتبارنامههای ابری
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.
ظهور بدافزار PCPJack نشاندهنده مرحله جدیدی در حملات علیه محیطهای ابری است. این کرم ابری ماژولار (modular cloud worm) قادر به گسترش خودکار در سرویسهای ابری است و با سرقت گسترده اعتبارنامهها، کلیدهای API و توکنهای دسترسی، تهدید جدی برای امنیت سازمانها ایجاد میکند
محققان امنیت سایبری از شناسایی یک بکدور پایتون مخفی و پیچیده به نام DEEP#DOOR خبر دادهاند. این ابزار مخرب که به عنوان یک فریمورک ماژولار طراحی شده، با سوءاستفاده از سرویس تانلینگ bore[.]pub، اطلاعات حساسی همچون اعتبارنامههای مرورگر و دسترسیهای ابری را سرقت میکند.
در جدیدترین کمپین Phishing-as-a-Service (PhaaS)، ابزار مخرب EvilTokens با سوءاستفاده از Device Code مایکروسافت توانسته است مسیر جدیدی برای تصاحب حسابها (Account Takeover) درMicrosoft 365 ایجاد کند.