















گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
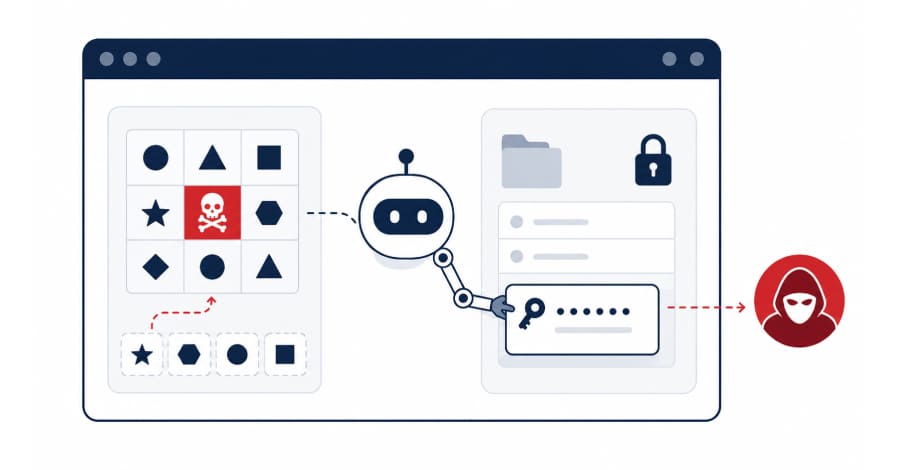
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
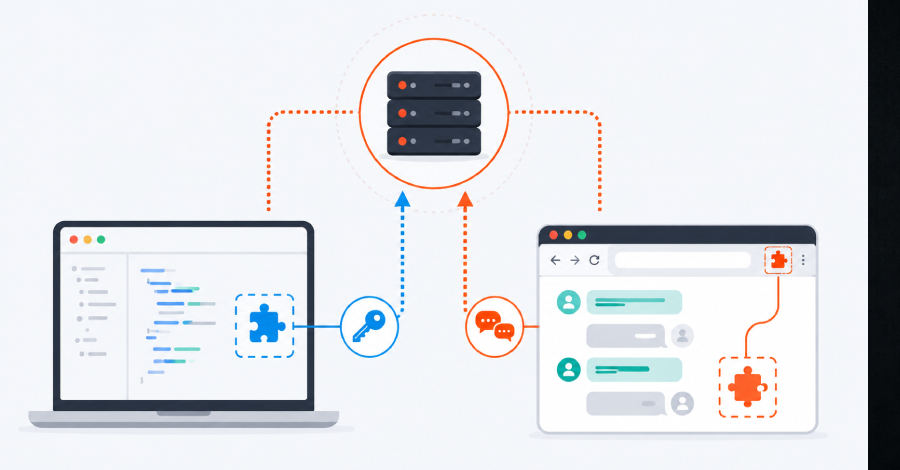
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
مایکروسافت اعلام کرده است که در نسخههای جدید مرورگر Edge، دیگر پسوردهای ذخیرهشده در Edge هنگام راهاندازی مرورگر در حافظه پردازه بهصورت متن ساده (Clear Text) بارگذاری نخواهند شد. موضوع پسوردهای ذخیرهشده در Edge پس از انتشار گزارشی از سوی پژوهشگر امنیت سایبری Tom Jøran Sønstebyseter Rønning مطرح شد که نشان میداد مرورگر هنگام اجرا تمام اعتبارنامههای ذخیرهشده را رمزگشایی کرده و آنها را در حافظه پردازه در دسترس قرار میدهد؛ حتی زمانی که کاربر از آنها استفاده نمیکند.
مرورگرها همچنان یکی از اهداف اصلی مهاجمان سایبری محسوب میشوند. گزارشهای جدید نشان میدهد دور زدن رمزنگاری اپلیکیشن در کروم به روشی عملی برای برخی بدافزارهای سرقت اطلاعات تبدیل شده است. پژوهشگران امنیتی اعلام کردهاند که بدافزار VoidStealer با بهرهگیری از یک تکنیک نوین، دور زدن رمزنگاری اپلیکیشن در کروم را محقق کرده و از این طریق به دادههای حساسی مانند کوکیهای نشست، توکنهای احراز هویت و سایر اطلاعات ذخیرهشده کاربران دسترسی یافته است.
ابزارهای EDR، امنیت ایمیل و SASE قادر به شناسایی بسیاری از حملات مدرن مرورگری نیستند. این مقاله نشان میدهد چرا مرورگر به نقطه کور امنیت سازمانها در عصر SaaS و AI تبدیل شده است.
گوگل و مایکروسافت پس از شناسایی یک ماژول خفته جمعآوری داده (Dormant Data Collector) در نسخه رسمی افزونه ModHeader، این افزونه را از فروشگاههای کروم و مایکروسافت اج (Microsoft Edge) حذف کردند. بررسی پژوهشگران نشان میدهد افزونه ModHeader با وجود ثبت حدود 1.6 میلیون نصب، حاوی کدی برای جمعآوری، رمزنگاری و ذخیرهسازی تاریخچه وبگردی (Browsing History) کاربران بوده است
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
محققان تیم مایکروسافت دیفندر (Microsoft Defender) از شناسایی یک افزونه جعلی پرپلکسیتی (Perplexity) خبر دادهاند که با سوءاستفاده از نام و برند این موتور جستجوی مبتنی بر هوش مصنوعی، جستجوهای کاربران و حتی دادههای واردشده در نوار آدرس (Address Bar) را بهصورت مخفیانه رهگیری و ثبت میکرد
افزونه مخرب Edgecution در جریان یک حمله باجافزاری برای عبور از محدودیتهای سندباکس (Sandbox) مرورگر مایکروسافت اج (Microsoft Edge) و استقرار یک بکدور مبتنی بر پایتون بهکار گرفته شده است. بررسیهای Zscaler نشان میدهد افزونه مخرب Edgecution با سوءاستفاده از پروتکل Native Messaging کروم، مرورگر را به یک اپلیکیشن بومی (Native Application) روی سیستم قربانی متصل کرده و مسیر اجرای دستورات در سطح میزبان را فراهم میکند
بررسیهای جدید امنیتی نشان میدهد یک افزونه مسدودکننده تبلیغات کروم که برای حذف تبلیغات یوتیوب طراحی شده، دارای قابلیتی خفته (Dormant) برای اجرای کدهای جاوااسکریپت دلخواه (Arbitrary JavaScript Execution) است
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
مایکروسافت اعلام کرده است که در نسخههای جدید مرورگر Edge، دیگر پسوردهای ذخیرهشده در Edge هنگام راهاندازی مرورگر در حافظه پردازه بهصورت متن ساده (Clear Text) بارگذاری نخواهند شد. موضوع پسوردهای ذخیرهشده در Edge پس از انتشار گزارشی از سوی پژوهشگر امنیت سایبری Tom Jøran Sønstebyseter Rønning مطرح شد که نشان میداد مرورگر هنگام اجرا تمام اعتبارنامههای ذخیرهشده را رمزگشایی کرده و آنها را در حافظه پردازه در دسترس قرار میدهد؛ حتی زمانی که کاربر از آنها استفاده نمیکند.
مرورگرها همچنان یکی از اهداف اصلی مهاجمان سایبری محسوب میشوند. گزارشهای جدید نشان میدهد دور زدن رمزنگاری اپلیکیشن در کروم به روشی عملی برای برخی بدافزارهای سرقت اطلاعات تبدیل شده است. پژوهشگران امنیتی اعلام کردهاند که بدافزار VoidStealer با بهرهگیری از یک تکنیک نوین، دور زدن رمزنگاری اپلیکیشن در کروم را محقق کرده و از این طریق به دادههای حساسی مانند کوکیهای نشست، توکنهای احراز هویت و سایر اطلاعات ذخیرهشده کاربران دسترسی یافته است.
ابزارهای EDR، امنیت ایمیل و SASE قادر به شناسایی بسیاری از حملات مدرن مرورگری نیستند. این مقاله نشان میدهد چرا مرورگر به نقطه کور امنیت سازمانها در عصر SaaS و AI تبدیل شده است.