















حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
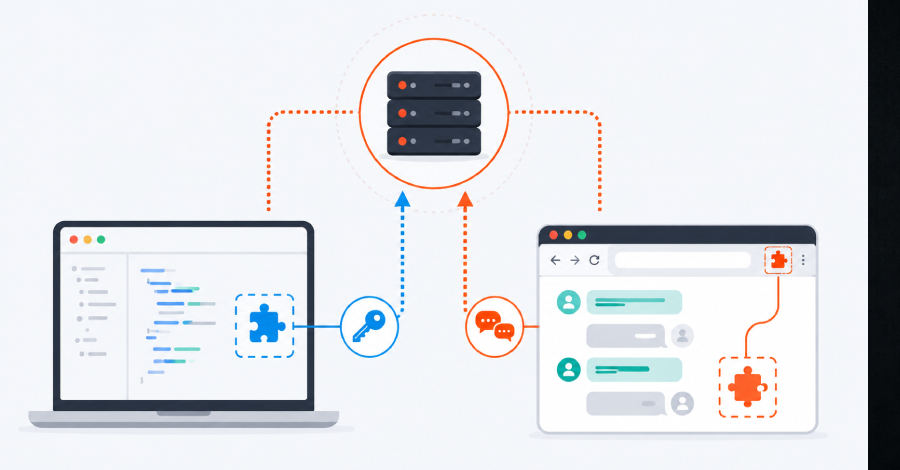
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
شناسایی آسیبپذیری با کمک هوش مصنوعی در حال ورود به مرحلهای تازه است. شرکت Anthropic اعلام کرده که مدل Claude Mythos تاکنون بیش از 23 هزار آسیبپذیری بالقوه را در بیش از هزار پروژه نرمافزار متنباز (Open Source Software – OSS) شناسایی کرده است
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
در تازهترین رخداد امنیتی در اکوسیستم متنباز، حمله زنجیره تأمین نرمافزار بار دیگر PyPI را هدف قرار داده است و این بار مهاجمان با کمپینی جدید تحت عنوان «هادس» (Hades) تلاش کردهاند کدهای مخرب را در قالب پکیجهای ظاهراً معتبر منتشر کنند. این حمله زنجیره تأمین نرمافزار نشان میدهد
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
شناسایی آسیبپذیری با کمک هوش مصنوعی در حال ورود به مرحلهای تازه است. شرکت Anthropic اعلام کرده که مدل Claude Mythos تاکنون بیش از 23 هزار آسیبپذیری بالقوه را در بیش از هزار پروژه نرمافزار متنباز (Open Source Software – OSS) شناسایی کرده است