















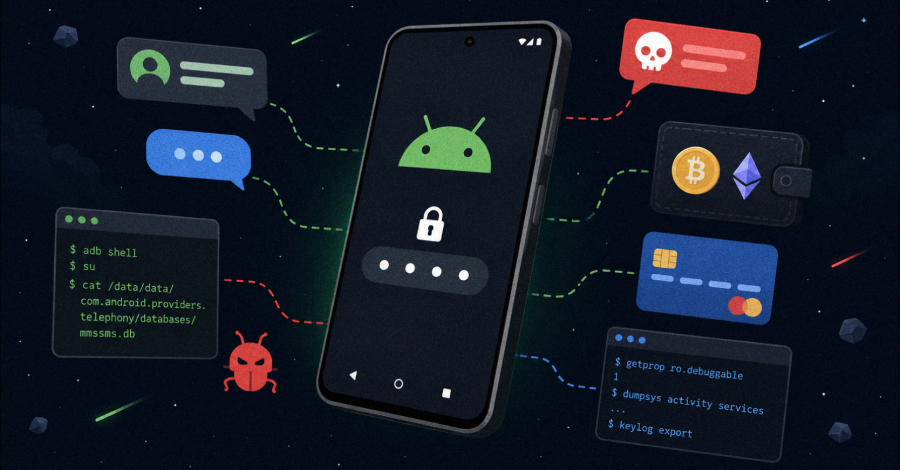
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
پژوهشگران امنیتی از شناسایی یک کمپین بدافزاری گسترده خبر دادهاند که در آن تروجان MagicAd از طریق بیش از 50 اپلیکیشن اندرویدی در فروشگاههای رسمی منتشر شده است. تروجان MagicAd با سوءاستفاده از سرویسها و اپلیکیشنهای سیستمی مورد اعتماد اندروید، مکانیزمهای امنیتی این پلتفرم را دور میزند
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.
پژوهشگران امنیت سایبری نسخه جدیدی از بدافزار TrickMo را شناسایی کردهاند؛ بدافزار بانکی اندرویدی که در کمپینهای هدفمند کاربران اروپایی را هدف قرار داده است. در این نسخه، بدافزار TrickMo برای برقراری ارتباط مخفی با زیرساخت فرماندهی و کنترل (C2) از شبکه غیرمتمرکز The Open Network (TON) استفاده میکند؛ رویکردی که ردیابی و مسدودسازی زیرساخت مهاجمان را برای سامانههای امنیتی بهمراتب دشوارتر میکند.
پژوهشگران شرکت ESET یک بدافزار اندروید به نام PromptSpy را شناسایی کردهاند که به عنوان اولین نمونه، از هوش مصنوعی مولد (Generative AI) در زمان اجرا بهره میبرد.
طبق گزارش پژوهشگران امنیتی شرکت Zimperium، بدافزار اندرویدی Rokarolla بهعنوان یک تروجان بانکی پیشرفته در حال هدف قرار دادن بیش از 217 اپلیکیشن بانکی و کیف پول رمزارزی است.
پژوهشگران امنیتی از شناسایی یک کمپین بدافزاری گسترده خبر دادهاند که در آن تروجان MagicAd از طریق بیش از 50 اپلیکیشن اندرویدی در فروشگاههای رسمی منتشر شده است. تروجان MagicAd با سوءاستفاده از سرویسها و اپلیکیشنهای سیستمی مورد اعتماد اندروید، مکانیزمهای امنیتی این پلتفرم را دور میزند
بدافزار اندرویدی BTMOB یک تروجان دسترسی از راه دور (RAT) است که در قالب یک سرویس Malware-as-a-Service (MaaS) به مجرمان سایبری عرضه میشود. این پلتفرم با استفاده از ابزار ساخت کد مخرب (Payload Builder) امکان تولید نسخههای سفارشی را فراهم میکند.
پژوهشگران امنیت سایبری نسخه جدیدی از بدافزار TrickMo را شناسایی کردهاند؛ بدافزار بانکی اندرویدی که در کمپینهای هدفمند کاربران اروپایی را هدف قرار داده است. در این نسخه، بدافزار TrickMo برای برقراری ارتباط مخفی با زیرساخت فرماندهی و کنترل (C2) از شبکه غیرمتمرکز The Open Network (TON) استفاده میکند؛ رویکردی که ردیابی و مسدودسازی زیرساخت مهاجمان را برای سامانههای امنیتی بهمراتب دشوارتر میکند.
پژوهشگران شرکت ESET یک بدافزار اندروید به نام PromptSpy را شناسایی کردهاند که به عنوان اولین نمونه، از هوش مصنوعی مولد (Generative AI) در زمان اجرا بهره میبرد.