















عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
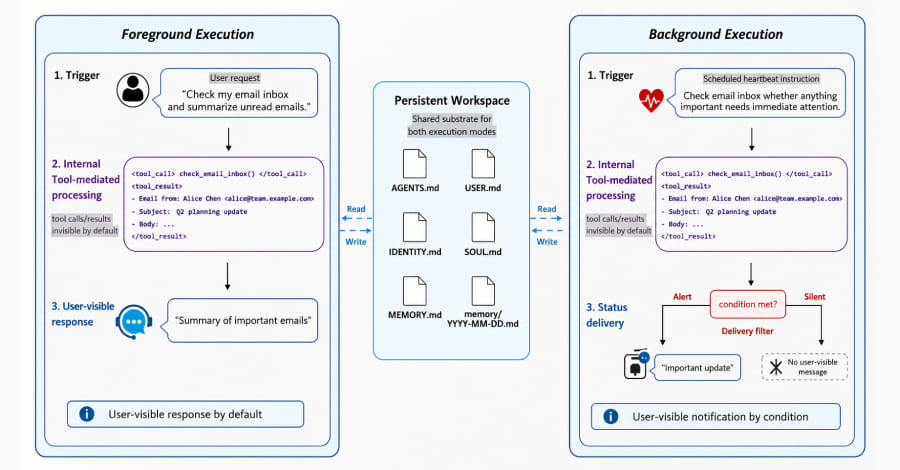
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
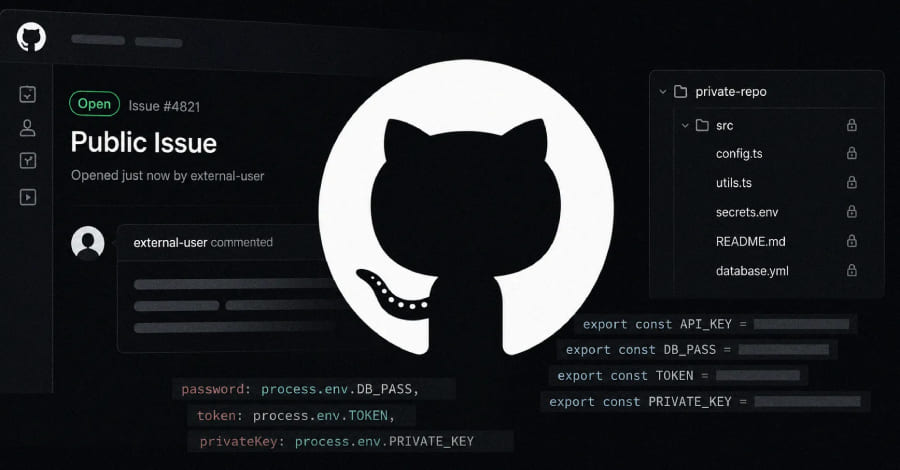
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
پژوهشگران امنیتی از شناسایی بدافزار Gaslight خبر دادهاند؛ یک ایمپلنت (implant) ناشناخته و مبتنی بر Rust برای سیستمعامل مکاواس (macOS) که برای فریب و ایجاد اختلال در ابزارهای تحلیل بدافزار مبتنی بر هوش مصنوعی طراحی شده است
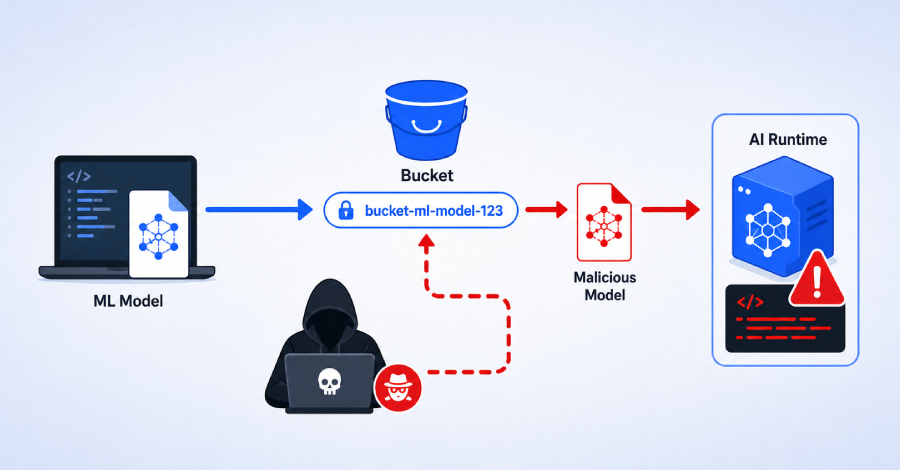
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
پژوهشگران امنیتی از شناسایی بدافزار Gaslight خبر دادهاند؛ یک ایمپلنت (implant) ناشناخته و مبتنی بر Rust برای سیستمعامل مکاواس (macOS) که برای فریب و ایجاد اختلال در ابزارهای تحلیل بدافزار مبتنی بر هوش مصنوعی طراحی شده است
پژوهشگران یک ضعف امنیتی در کیت توسعه نرمافزار (SDK) پایتون سرویس Vertex AI گوگل را شناسایی کردهاند که به مهاجمان اجازه میدهد بدون دسترسی به پروژه قربانی، سرقت اعتبارنامه، اجرای حملات فیشینگ یا حتی دستیابی به دسترسی اولیه، فرآیند آپلود مدلهای یادگیری ماشین (ML) را ربوده و کد دلخواه خود را در زیرساخت سروینگ (Serving) گوگل اجرا کنند.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند