















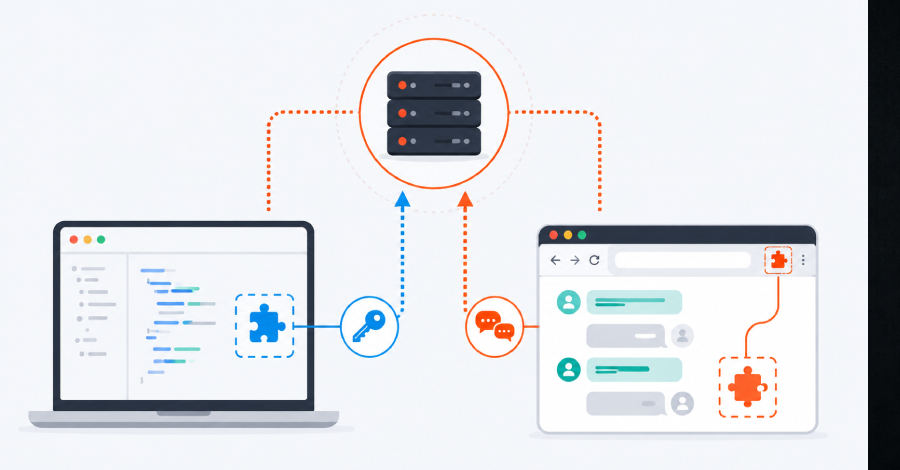
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها
در جریان دومین روز از مسابقات Pwn2Own برلین 2026، محققان برجسته امنیت سایبری با نمایشی خیرهکننده موفق شدند از اکسپلویتهای 15 آسیبپذیری روز صفر (Zero-Day) در محصولاتی مانند Windows 11 و Microsoft Exchange بهرهبرداری کنند و مجموعاً 385,750 دلار جایزه نقدی دریافت نمایند. این دوره از مسابقات
در حالی که شناسایی آسیبپذیری با هوش مصنوعی (AI) به یکی از موضوعات مهم در تحول امنیت نرمافزار تبدیل شده است، مایکروسافت و Palo Alto Networks اعلام کردهاند که با استفاده از مدلهای پیشرفته AI توانستهاند دهها ضعف امنیتی را در کدها و محصولات خود کشف کنند.
با گسترش استفاده سازمانها از هوش مصنوعی(AI) ، امنیت Agentهای خودکار به یکی از دغدغههای مهم در حوزه امنیت سایبری تبدیل شده است. این Agentها میتوانند بدون دخالت انسان کد اجرا کنند، تراکنشها را انجام دهند و تصمیمهای عملیاتی بگیرند، اما تنها احراز هویت آنها برای تضمین امنیت Agentهای خودکار کافی نیست.
در پی افزایش چشمگیر استفاده از ابزارهای هوش مصنوعی (AI) برای شناسایی آسیبپذیریها، گوگل ساختار برنامه باگ بانتی گوگل را برای مرورگر کروم، سیستمعامل اندروید و دستگاههای Pixel بازطراحی کرده است. این بازنگری در برنامه باگ بانتی گوگل باعث شده است که از یک طرف پاداشهای بخش کروم کاهش پیدا کنند و از طرف دیگر، جوایز مربوط به اندروید و دستگاههای Pixel به شکل قابل توجهی افزایش یابند.
دنیای امنیت سایبری در سالهای اخیر دستخوش تحولی بنیادین شده است؛ حملات سایبری مبتنی بر هوش مصنوعی (AI‑Assisted Cyber Attacks) بهسرعت به یکی از جدیترین تهدیدات فضای دیجیتال تبدیل شدهاند. پیشرفت مدلهای زبانی بزرگ (LLM) مانند ChatGPT، Claude و Gemini باعث شده است اجرای این نوع حملات دیگر محدود به هکرهای حرفهای نباشد و حتی افراد فاقد دانش فنی عمیق بتوانند ابزارهای مخرب تولید کنند.
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها
در جریان دومین روز از مسابقات Pwn2Own برلین 2026، محققان برجسته امنیت سایبری با نمایشی خیرهکننده موفق شدند از اکسپلویتهای 15 آسیبپذیری روز صفر (Zero-Day) در محصولاتی مانند Windows 11 و Microsoft Exchange بهرهبرداری کنند و مجموعاً 385,750 دلار جایزه نقدی دریافت نمایند. این دوره از مسابقات
در حالی که شناسایی آسیبپذیری با هوش مصنوعی (AI) به یکی از موضوعات مهم در تحول امنیت نرمافزار تبدیل شده است، مایکروسافت و Palo Alto Networks اعلام کردهاند که با استفاده از مدلهای پیشرفته AI توانستهاند دهها ضعف امنیتی را در کدها و محصولات خود کشف کنند.
با گسترش استفاده سازمانها از هوش مصنوعی(AI) ، امنیت Agentهای خودکار به یکی از دغدغههای مهم در حوزه امنیت سایبری تبدیل شده است. این Agentها میتوانند بدون دخالت انسان کد اجرا کنند، تراکنشها را انجام دهند و تصمیمهای عملیاتی بگیرند، اما تنها احراز هویت آنها برای تضمین امنیت Agentهای خودکار کافی نیست.
در پی افزایش چشمگیر استفاده از ابزارهای هوش مصنوعی (AI) برای شناسایی آسیبپذیریها، گوگل ساختار برنامه باگ بانتی گوگل را برای مرورگر کروم، سیستمعامل اندروید و دستگاههای Pixel بازطراحی کرده است. این بازنگری در برنامه باگ بانتی گوگل باعث شده است که از یک طرف پاداشهای بخش کروم کاهش پیدا کنند و از طرف دیگر، جوایز مربوط به اندروید و دستگاههای Pixel به شکل قابل توجهی افزایش یابند.
دنیای امنیت سایبری در سالهای اخیر دستخوش تحولی بنیادین شده است؛ حملات سایبری مبتنی بر هوش مصنوعی (AI‑Assisted Cyber Attacks) بهسرعت به یکی از جدیترین تهدیدات فضای دیجیتال تبدیل شدهاند. پیشرفت مدلهای زبانی بزرگ (LLM) مانند ChatGPT، Claude و Gemini باعث شده است اجرای این نوع حملات دیگر محدود به هکرهای حرفهای نباشد و حتی افراد فاقد دانش فنی عمیق بتوانند ابزارهای مخرب تولید کنند.