















پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.
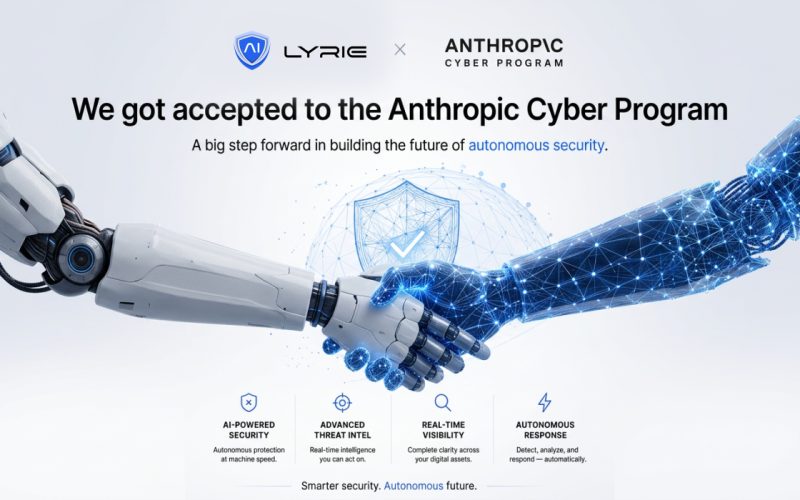
در تحولی مهم در حوزه امنیت Agentهای هوش مصنوعی، شرکت OTT Cybersecurity LLC مستقر در دبی اعلام کرد که به نخستین گروه شرکتهای پذیرفتهشده در برنامه Cyber Verification شرکت Anthropic پیوسته است. این شرکت همزمان از پروتکل Agent Trust Protocol (ATP) رونمایی کرد؛ یک استاندارد رمزنگاری متنباز که با هدف ارتقای امنیت Agentهای هوش مصنوعی و اعتبارسنجی بلادرنگ فعالیت این سامانهها در اینترنت توسعه یافته است.
در سالهای اخیر، مدیریت agentهای هوش مصنوعی در SOC به یکی از محوریترین روندهای تحول در عملیات امنیت سایبری تبدیل شده است. برخلاف تصور عمومی مبنی بر اینکه ورود هوش مصنوعی به مراکز عملیات امنیتی جایگزین تحلیلگران انسانی میشود، واقعیت دقیقاً برعکس است.
پلتفرم OpenClaw، که پیشتر با نامهای Moltbot و Clawdbot شناخته میشد، آغاز همکاری رسمی خود با VirusTotal (متعلق به گوگل) را اعلام کرده است. در چارچوب این همکاری، تمام Skillهایی (ماژول اجرایی agent هوش مصنوعی) که در ClawHub (مارکت رسمی Skillهای OpenClaw) منتشر میشوند، بهصورت خودکار تحت اسکنهای امنیتی پیشرفته
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در سال 2026، مفهوم مدیریت آسیبپذیری دیگر شباهت زیادی به مدل سنتی شناسایی ضعفهای امنیتی و اعمال پچ ندارد. سیستم CVE که در ابتدا برای ردیابی ضعفهای کدنویسی همراه با پچ امنیتی طراحی شده بود، اکنون برای پوشش حملات زنجیره تأمین (Supply Chain)، بدافزارها و تهدیدات مبتنی بر عاملهای هوش مصنوعی استفاده میشود.
در جریان کنفرانس Cloud Next 2026، گوگل از رویکرد جدید دفاع سایبری رونمایی کرد که بر پایه agentهای مبتنی بر هوش مصنوعی طراحی شده است. این رویکرد برای مقابله با موج جدید تهدیدات سایبری که توسط سیستمهای هوش مصنوعی هدایت میشوند، توسعه یافته و فرآیندهای شناسایی، تحلیل و پاسخ به حملات را بهصورت خودکار اجرا میکند.
در تحولی مهم در حوزه امنیت Agentهای هوش مصنوعی، شرکت OTT Cybersecurity LLC مستقر در دبی اعلام کرد که به نخستین گروه شرکتهای پذیرفتهشده در برنامه Cyber Verification شرکت Anthropic پیوسته است. این شرکت همزمان از پروتکل Agent Trust Protocol (ATP) رونمایی کرد؛ یک استاندارد رمزنگاری متنباز که با هدف ارتقای امنیت Agentهای هوش مصنوعی و اعتبارسنجی بلادرنگ فعالیت این سامانهها در اینترنت توسعه یافته است.
در سالهای اخیر، مدیریت agentهای هوش مصنوعی در SOC به یکی از محوریترین روندهای تحول در عملیات امنیت سایبری تبدیل شده است. برخلاف تصور عمومی مبنی بر اینکه ورود هوش مصنوعی به مراکز عملیات امنیتی جایگزین تحلیلگران انسانی میشود، واقعیت دقیقاً برعکس است.
پلتفرم OpenClaw، که پیشتر با نامهای Moltbot و Clawdbot شناخته میشد، آغاز همکاری رسمی خود با VirusTotal (متعلق به گوگل) را اعلام کرده است. در چارچوب این همکاری، تمام Skillهایی (ماژول اجرایی agent هوش مصنوعی) که در ClawHub (مارکت رسمی Skillهای OpenClaw) منتشر میشوند، بهصورت خودکار تحت اسکنهای امنیتی پیشرفته