















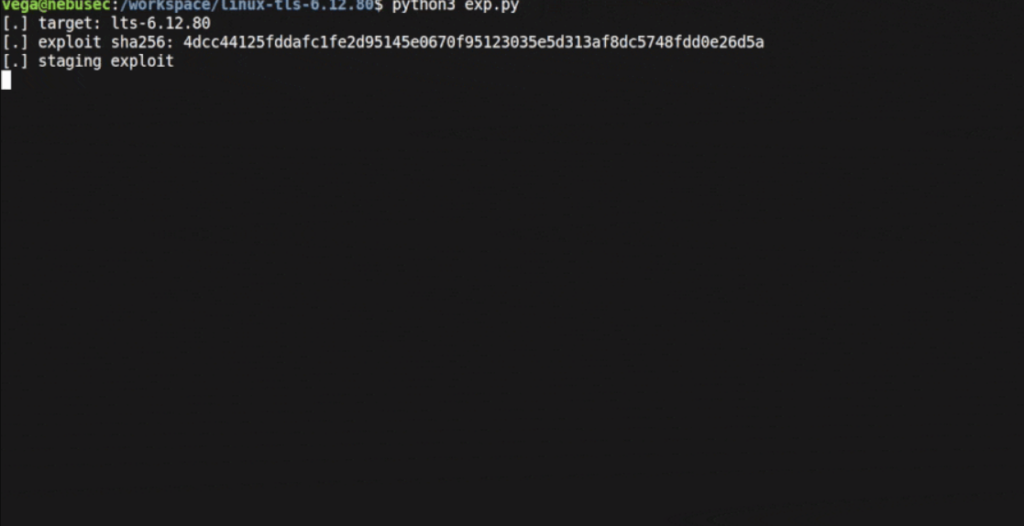
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
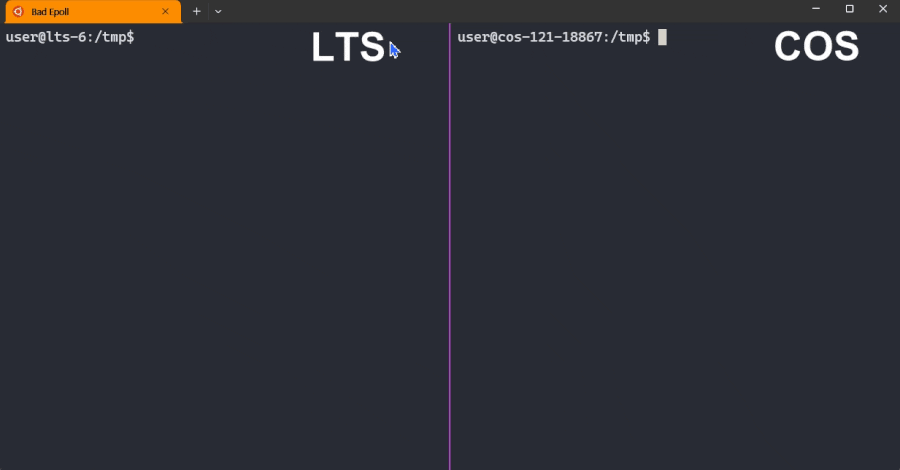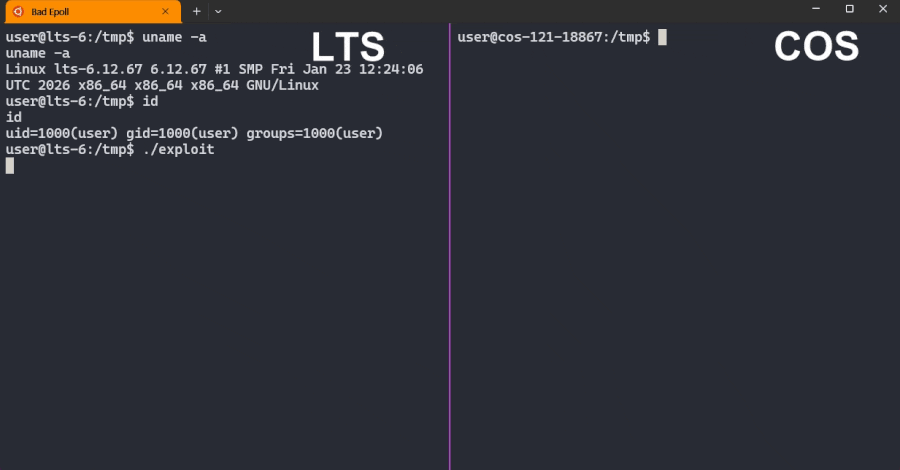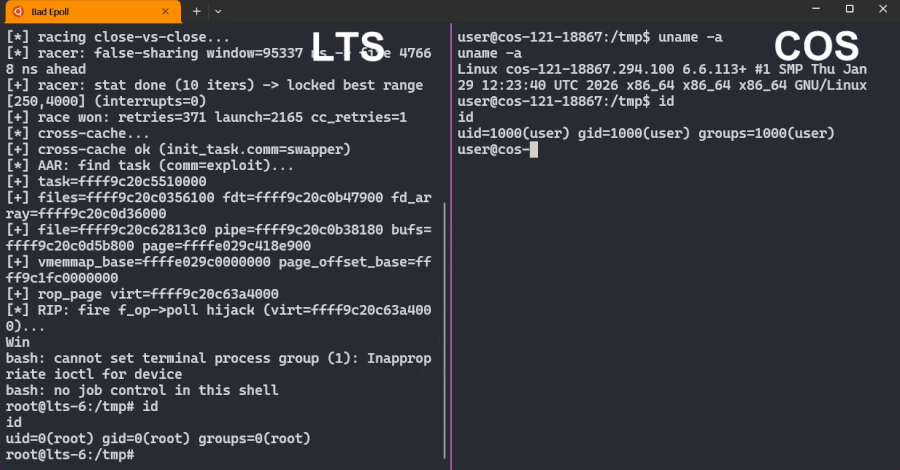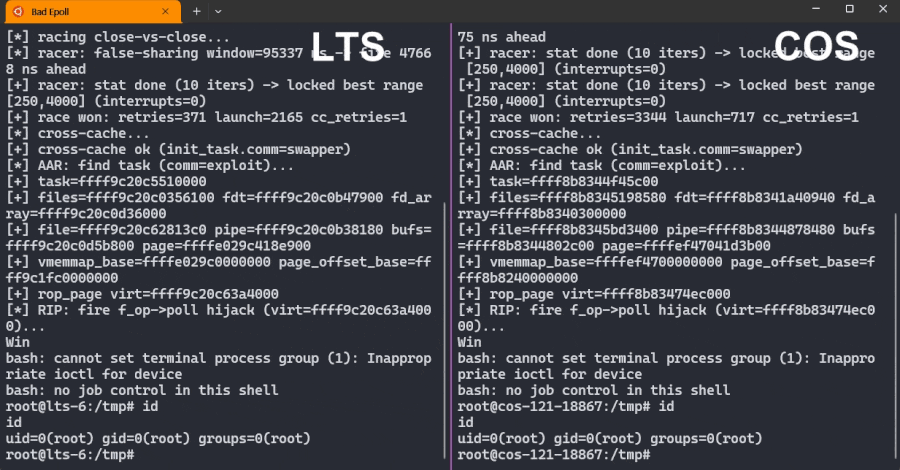
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Copy Fail در کرنل لینوکس یک ضعف منطقی در پیادهسازی رابط رمزنگاری Crypto API و بهخصوص در کامپوننت algif_aead است. این ضعف ناشی از مدیریت نادرست عملیات رمزنگاری AEAD در حالت in place بوده که منجر به نوشتن کنترلشده در صفحات کش فایل (Page Cache) میشود.
آسیبپذیری در زیرسیستم شبکه IPv4 کرنل لینوکس (Linux Kernel) ناشی از یک خطای برنامهنویسی از نوع ارجاع به اشارهگر تهی (NULL Pointer Dereference) در تابع icmp_tag_validation() است. این ضعف زمانی رخ میدهد که کرنل در حالت Hardened Path MTU Discovery یک پیام ICMP خاص را پردازش کند
پژوهشگران شرکت Nebula Security از شناسایی آسیبپذیری GhostLock با شناسه CVE-2026-43499 خبر دادهاند؛ یک ضعف امنیتی 15 ساله در کرنل لینوکس (Linux Kernel) که به کاربران لوکال اجازه میدهد در سیستمهای پچنشده، سطح دسترسی خود را تا سطح روت (Root) افزایش داده و کنترل کامل دستگاه را به دست آورند
آسیبپذیری Januscape با شناسه CVE-2026-53359، یک ضعف امنیتی 16 ساله در کرنل لینوکس (Linux Kernel) است که به مهاجمان امکان فرار از ماشین مجازی (VM Escape) و اجرای کد دلخواه روی سیستم میزبان (Host) را میدهد
آسیبپذیری Bad Epoll با شناسه CVE-2026-46242 در کرنل لینوکس (Linux Kernel) شناسایی شده است که به کاربران لوکال بدون هرگونه سطح دسترسی ویژه اجازه میدهد با سوءاستفاده از این ضعف سطح دسترسی خود را تا Root افزایش داده و کنترل کامل سیستم را به دست آورند
انتشار عمومی جزئیات فنی و اکسپلویتهای عملیاتی مربوط به یک آسیبپذیری کرنل لینوکس، نگرانیهای تازهای را درباره امنیت سیستمهای مبتنی بر لینوکس ایجاد کرده است. این ضعف امنیتی با شناسه CVE-2026-23111 در زیرسیستم فیلترینگ بستههای کرنل لینوکس (nf_tables) قرار دارد
آسیبپذیری Copy Fail در کرنل لینوکس یک ضعف منطقی در پیادهسازی رابط رمزنگاری Crypto API و بهخصوص در کامپوننت algif_aead است. این ضعف ناشی از مدیریت نادرست عملیات رمزنگاری AEAD در حالت in place بوده که منجر به نوشتن کنترلشده در صفحات کش فایل (Page Cache) میشود.
آسیبپذیری در زیرسیستم شبکه IPv4 کرنل لینوکس (Linux Kernel) ناشی از یک خطای برنامهنویسی از نوع ارجاع به اشارهگر تهی (NULL Pointer Dereference) در تابع icmp_tag_validation() است. این ضعف زمانی رخ میدهد که کرنل در حالت Hardened Path MTU Discovery یک پیام ICMP خاص را پردازش کند