















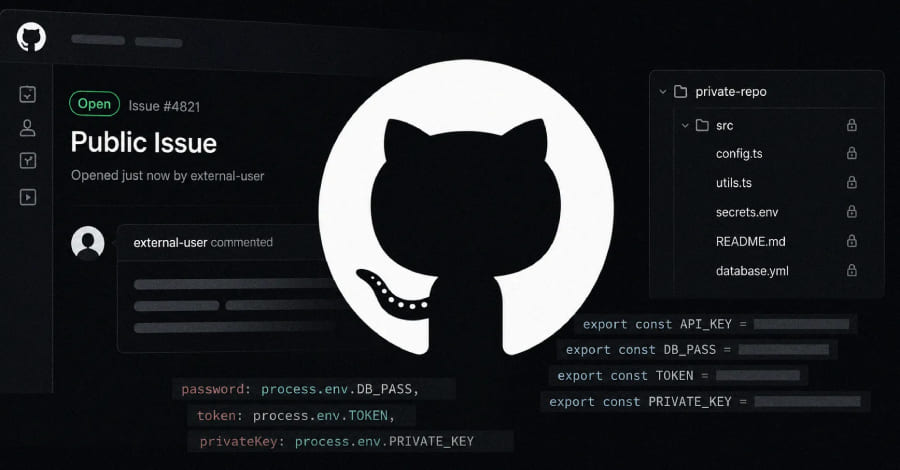
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
در حالی که سازمانها بیش از هر زمان دیگری با ریسکهای ناشی از آسیبپذیریهای پنهان در زنجیره تأمین نرمافزار مواجه هستند، OpenAI برنامه Patch the Planet را با همکاری شرکت امنیت سایبری Trail of Bits راهاندازی کرده است؛ ابتکاری که از ترکیب هوش مصنوعی (AI) و ارزیابی تخصصی پژوهشگران امنیتی برای شناسایی، اعتبارسنجی و اصلاح آسیبپذیریها در نرمافزارهای متنباز پرکاربرد بهره میبرد.
طبق گزارشهای جدید پژوهشگران FortiGuard Labs، مهاجمان سایبری با سوءاستفاده از محبوبیت روزافزون ابزارهای هوش مصنوعی، کاربران ویندوز را هدف یک کمپین بدافزاری پیچیده قرار دادهاند. در این عملیات، بدافزار AsyncRAT از طریق راهنمای جعلی Claude Code و فایلهای پیدیاف ظاهراً آموزشی توزیع میشود
بر اساس گزارش VulnCheck، آسیبپذیری Langflow با شناسه CVE-2026-5027 و امتیاز CVSS 8.8 اکنون بهصورت فعال در حملات واقعی مورد سوءاستفاده قرار میگیرد. این آسیبپذیری از نوع پیمایش مسیر (Path Traversal) است و به مهاجم اجازه میدهد
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
Anthropic از گسترش پروژه Glasswing و اضافه شدن 150 شرکت جدید به این ابتکار مبتنی بر هوش مصنوعی خبر داد؛ برنامهای که با هدف شناسایی آسیبپذیریهای امنیتی در سازمانهای فعال در حوزههای زیرساخت حیاتی از جمله انرژی، آب، سلامت، ارتباطات و سختافزار طراحی شده است.
آسیبپذیری Underminr یک تکنیک نوظهور برای سوءاستفاده از زیرساختهای اشتراکی شبکه توزیع محتوا (CDN) است که به مهاجمان اجازه میدهد ترافیک مخرب را در قالب دامنههای معتبر پنهان کنند. این آسیبپذیری با بهرهگیری از ناهماهنگی میان سامانه نام دامنه (DNS)، پروتکل امنیت لایه انتقال (TLS) و مکانیزمهای مسیریابی در لبه شبکه (Edge Routing)، قادر است برخی کنترلهای امنیتی مبتنی بر DNS و دفاعهای طراحیشده برای مقابله با تکنیک Domain Fronting را دور بزند.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها
افزایش محبوبیت ابزارهای هوش مصنوعی (AI) به بستری جذاب برای مهاجمان سایبری تبدیل شده است؛ محققان امنیتی از شناسایی بدافزار Beagle خبر دادهاند که از طریق یک سایت جعلی با ظاهر Claude AI توزیع میشود. بدافزار Beagle بهعنوان یک بکدور ناشناخته روی سیستم قربانی نصب شده و برای مهاجم امکان اجرای دستورات، مدیریت فایلها و کنترل از راه دور را فراهم میکند
آسیبپذیری Prompt Injection به سرعت در حال تبدیل شدن به یکی از تهدیدات بزرگ امنیت سایبری در پلتفرمهای هوش مصنوعی سازمانی است. تحقیقات جدید نشان میدهد که این آسیبپذیری در سیستمهای Microsoft Copilot Studio و Salesforce Agentforce میتواند به مهاجمان اجازه دهد تنها با وارد کردن دستورات مخرب به فرمهای معمولی، عملکرد agentهای هوش مصنوعی را تغییر داده و دادههای حساس سازمانی را استخراج کنند.
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
در حالی که سازمانها بیش از هر زمان دیگری با ریسکهای ناشی از آسیبپذیریهای پنهان در زنجیره تأمین نرمافزار مواجه هستند، OpenAI برنامه Patch the Planet را با همکاری شرکت امنیت سایبری Trail of Bits راهاندازی کرده است؛ ابتکاری که از ترکیب هوش مصنوعی (AI) و ارزیابی تخصصی پژوهشگران امنیتی برای شناسایی، اعتبارسنجی و اصلاح آسیبپذیریها در نرمافزارهای متنباز پرکاربرد بهره میبرد.
طبق گزارشهای جدید پژوهشگران FortiGuard Labs، مهاجمان سایبری با سوءاستفاده از محبوبیت روزافزون ابزارهای هوش مصنوعی، کاربران ویندوز را هدف یک کمپین بدافزاری پیچیده قرار دادهاند. در این عملیات، بدافزار AsyncRAT از طریق راهنمای جعلی Claude Code و فایلهای پیدیاف ظاهراً آموزشی توزیع میشود
بر اساس گزارش VulnCheck، آسیبپذیری Langflow با شناسه CVE-2026-5027 و امتیاز CVSS 8.8 اکنون بهصورت فعال در حملات واقعی مورد سوءاستفاده قرار میگیرد. این آسیبپذیری از نوع پیمایش مسیر (Path Traversal) است و به مهاجم اجازه میدهد
آسیبپذیری LiteLLM با شناسه CVE-2026-42271 پس از شواهدی از اکسپلویت فعال، توسط آژانس امنیت سایبری و امنیت زیرساخت آمریکا (CISA) به فهرست آسیبپذیریهای دارای اکسپلویت شناختهشده (KEV) اضافه شد. بررسیها نشان میدهد آسیبپذیری LiteLLM در صورت اکسپلویت موفق میتواند امکان اجرای دستورات دلخواه روی سرورهای آسیبپذیر را فراهم کند
Anthropic از گسترش پروژه Glasswing و اضافه شدن 150 شرکت جدید به این ابتکار مبتنی بر هوش مصنوعی خبر داد؛ برنامهای که با هدف شناسایی آسیبپذیریهای امنیتی در سازمانهای فعال در حوزههای زیرساخت حیاتی از جمله انرژی، آب، سلامت، ارتباطات و سختافزار طراحی شده است.
آسیبپذیری Underminr یک تکنیک نوظهور برای سوءاستفاده از زیرساختهای اشتراکی شبکه توزیع محتوا (CDN) است که به مهاجمان اجازه میدهد ترافیک مخرب را در قالب دامنههای معتبر پنهان کنند. این آسیبپذیری با بهرهگیری از ناهماهنگی میان سامانه نام دامنه (DNS)، پروتکل امنیت لایه انتقال (TLS) و مکانیزمهای مسیریابی در لبه شبکه (Edge Routing)، قادر است برخی کنترلهای امنیتی مبتنی بر DNS و دفاعهای طراحیشده برای مقابله با تکنیک Domain Fronting را دور بزند.
در شرایطی که مهاجمان سایبری با استفاده از هوش مصنوعی (AI) کمپینهای پیچیده و تطبیقپذیر طراحی میکنند، دفاع در سطح کمپین (Campaign-Level Defense) به یک ضرورت حیاتی در معماری امنیت سازمانی تبدیل شده است. امروزه اثربخشی دفاع در سطح کمپین مستقیماً با توانایی سازمانها
افزایش محبوبیت ابزارهای هوش مصنوعی (AI) به بستری جذاب برای مهاجمان سایبری تبدیل شده است؛ محققان امنیتی از شناسایی بدافزار Beagle خبر دادهاند که از طریق یک سایت جعلی با ظاهر Claude AI توزیع میشود. بدافزار Beagle بهعنوان یک بکدور ناشناخته روی سیستم قربانی نصب شده و برای مهاجم امکان اجرای دستورات، مدیریت فایلها و کنترل از راه دور را فراهم میکند
آسیبپذیری Prompt Injection به سرعت در حال تبدیل شدن به یکی از تهدیدات بزرگ امنیت سایبری در پلتفرمهای هوش مصنوعی سازمانی است. تحقیقات جدید نشان میدهد که این آسیبپذیری در سیستمهای Microsoft Copilot Studio و Salesforce Agentforce میتواند به مهاجمان اجازه دهد تنها با وارد کردن دستورات مخرب به فرمهای معمولی، عملکرد agentهای هوش مصنوعی را تغییر داده و دادههای حساس سازمانی را استخراج کنند.