















با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
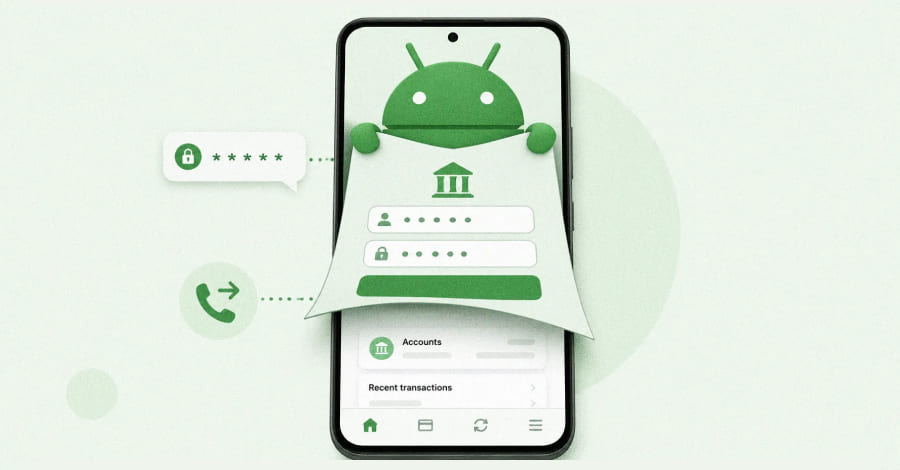
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
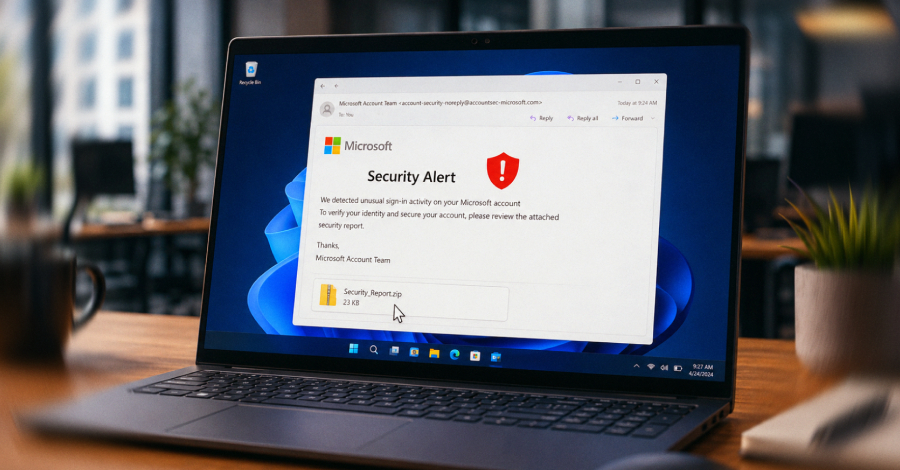
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
مهاجمان سایبری در یک حمله جدید که با نام LLMShare شناسایی شده، از لینکهای اشتراکگذاری چتجیپیتی (ChatGPT) برای فریب کاربران و توزیع بدافزار سوءاستفاده میکنند.
در ماههای اخیر، آسیبپذیری Adobe Reader بهصورت گسترده و بدون دریافت پچ امنیتی مورد بهرهبرداری فعال قرار گرفته است. این آسیبپذیری با استفاده از فایلهای PDF آلوده، کاربران را هدف قرار داده و بدون نیاز به تعامل پیچیده، اقدام به جمعآوری اطلاعات سیستم میکند؛ موضوعی که میتواند زمینهساز حملات پیشرفتهتر مانند اجرای کد از راه دور (RCE) شود

پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس
در سال ۲۰۲۵، کارمندان همچنان از رمزهای عبور ضعیف استفاده میکنند. به جای اینکه انتظار تغییر غیرممکن داشته باشیم، رهبران امنیتی در حال دور زدن این مشکل هستند. رمزهای عبور کار نمیکنند با اینکه حدود نیم قرن از گسترش رایانههای شخصی میگذرد، کاربران هنوز هم رمزهای عبور قوی و پیچیده
با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
بدافزار RedWing یک سرویس جدید بدافزار بهعنوان سرویس (Malware-as-a-Service یا MaaS) است که از طریق تلگرام در اختیار مجرمان سایبری قرار میگیرد و امکان اجرای حملات کلاهبرداری بانکی علیه کاربران اندروید را حتی برای افراد با دانش فنی محدود فراهم میکند
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
مهاجمان سایبری در یک حمله جدید که با نام LLMShare شناسایی شده، از لینکهای اشتراکگذاری چتجیپیتی (ChatGPT) برای فریب کاربران و توزیع بدافزار سوءاستفاده میکنند.
در ماههای اخیر، آسیبپذیری Adobe Reader بهصورت گسترده و بدون دریافت پچ امنیتی مورد بهرهبرداری فعال قرار گرفته است. این آسیبپذیری با استفاده از فایلهای PDF آلوده، کاربران را هدف قرار داده و بدون نیاز به تعامل پیچیده، اقدام به جمعآوری اطلاعات سیستم میکند؛ موضوعی که میتواند زمینهساز حملات پیشرفتهتر مانند اجرای کد از راه دور (RCE) شود
پژوهشگران امنیت سایبری جزئیات یک کمپین فیشینگ چندمرحلهای پیشرفته را افشا کردهاند که در آن مهاجمان با سوءاستفاده از سرویس Application Integration در Google Cloud، ایمیلهایی کاملاً معتبر و شبیه پیامهای رسمی گوگل ارسال میکنند. در این حمله، مهاجمان با جعل اعلانهای تولیدشده توسط گوگل، ایمیلها را از یک آدرس
در سال ۲۰۲۵، کارمندان همچنان از رمزهای عبور ضعیف استفاده میکنند. به جای اینکه انتظار تغییر غیرممکن داشته باشیم، رهبران امنیتی در حال دور زدن این مشکل هستند. رمزهای عبور کار نمیکنند با اینکه حدود نیم قرن از گسترش رایانههای شخصی میگذرد، کاربران هنوز هم رمزهای عبور قوی و پیچیده