















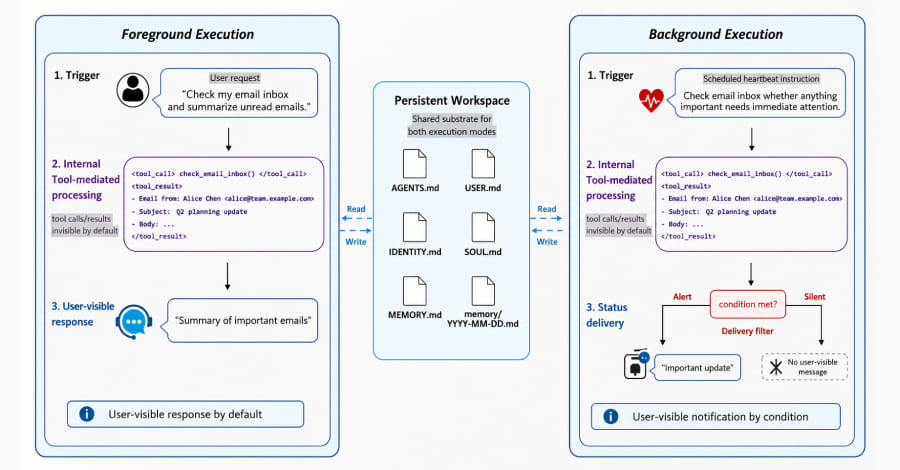
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد