















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
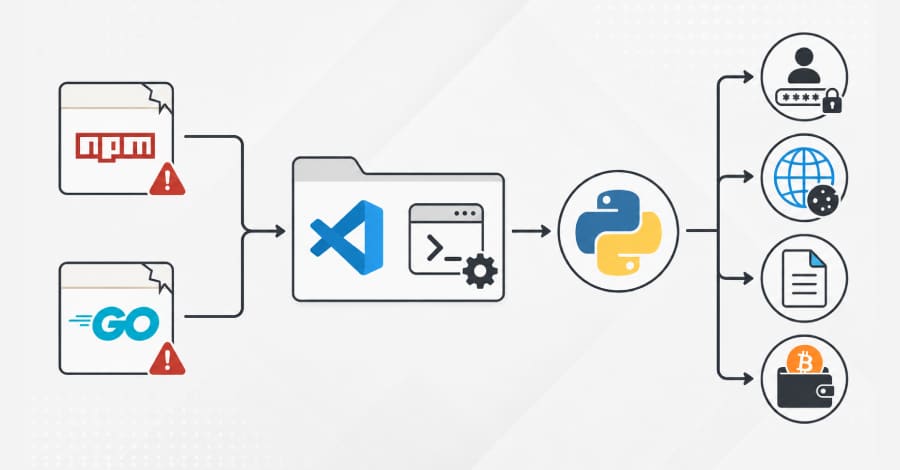
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
ظهور Venom Stealer نشان میدهد که حملات ClickFix در حال تبدیل شدن به یک تهدید جدی در فضای امنیت سایبری هستند. ترکیب MaaS، مهندسی اجتماعی و سرقت اطلاعات این ابزار را به یک پلتفرم قدرتمند برای مهاجمان تبدیل کرده که میتواند بدون شناسایی، برای مدت طولانی در سیستم قربانی فعال باقی بماند.
با معرفی تبلیغات برای کاربران رایگان ChatGPT توسط OpenAI، تهدیدات سایبری جدیدی بهسرعت در حال ظهور هستند. یکی از این تهدیدات، افزونه جعلی ChatGPT Ad Blocker است که تا تاریخ 10 فوریه 2026 در فروشگاه رسمی Google Chrome Web Store در دسترس بود
محققان امنیت سایبری از شناسایی یک پلتفرم جاسوسافزار موبایلی جدید با نام ZeroDayRAT خبر دادهاند که در پیامرسان تلگرام به فروش میرسد و امکان نظارت بلادرنگ، سرقت دادههای حساس و حتی سرقت مالی مستقیم را در دستگاههای Android و iOS فراهم میکند.

طبق گزارش شرکت اطلاعات تهدید CTM360، در یک کمپین فعال بدافزاری بیش از 4000 گروه مخرب در Google Groups و حدود 3500 URL میزبانیشده روی سرویسهای گوگل مورد سوءاستفاده قرار گرفتهاند.
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
پژوهشگران امنیت سایبری از شناسایی یک حمله زنجیره تأمین جدید خبر دادهاند که با سوءاستفاده از دو بسته ربودهشده در npm و مجموعهای از بستههای Go، توسعهدهندگان را در سیستمعاملهای ویندوز، لینوکس و مکاواس (macOS) هدف قرار میدهد
ظهور Venom Stealer نشان میدهد که حملات ClickFix در حال تبدیل شدن به یک تهدید جدی در فضای امنیت سایبری هستند. ترکیب MaaS، مهندسی اجتماعی و سرقت اطلاعات این ابزار را به یک پلتفرم قدرتمند برای مهاجمان تبدیل کرده که میتواند بدون شناسایی، برای مدت طولانی در سیستم قربانی فعال باقی بماند.
با معرفی تبلیغات برای کاربران رایگان ChatGPT توسط OpenAI، تهدیدات سایبری جدیدی بهسرعت در حال ظهور هستند. یکی از این تهدیدات، افزونه جعلی ChatGPT Ad Blocker است که تا تاریخ 10 فوریه 2026 در فروشگاه رسمی Google Chrome Web Store در دسترس بود
محققان امنیت سایبری از شناسایی یک پلتفرم جاسوسافزار موبایلی جدید با نام ZeroDayRAT خبر دادهاند که در پیامرسان تلگرام به فروش میرسد و امکان نظارت بلادرنگ، سرقت دادههای حساس و حتی سرقت مالی مستقیم را در دستگاههای Android و iOS فراهم میکند.
طبق گزارش شرکت اطلاعات تهدید CTM360، در یک کمپین فعال بدافزاری بیش از 4000 گروه مخرب در Google Groups و حدود 3500 URL میزبانیشده روی سرویسهای گوگل مورد سوءاستفاده قرار گرفتهاند.