















یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
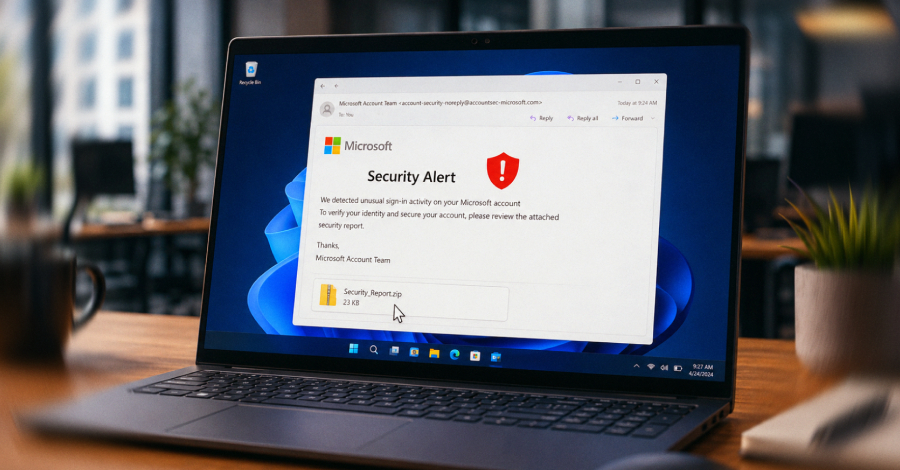
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
طبق گزارش شرکت Trend Micro، دو کمپین سایبری وابسته به گروههای همسو با روسیه با سوءاستفاده از آسیبپذیری WinRAR، حملات جدیدی را با هدف سرقت اطلاعات و جاسوسی سایبری علیه سازمانهای اوکراینی اجرا کردهاند
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
گروههای APT وابسته به چین در سالهای اخیر با استفاده از بدافزار Showboat، زیرساخت اپراتورهای مخابراتی و ارائهدهندگان سرویسهای اینترنتی در آسیای مرکزی را هدف عملیات جاسوسی سایبری قرار دادهاند. بررسیهای جدید نشان میدهد بدافزار Showboat که با نام kworker نیز شناخته میشود
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند
یک گروه تهدید سایبری وابسته به چین، سرورهای ایمیل دانشگاههای ایالات متحده و کانادا را در یک عملیات جاسوسی سایبری، برای سرقت اطلاعات حساس و استقرار بدافزارهای بکدور هدف قرار داده است. در این کمپین جاسوسی، مهاجمان با تمرکز بر دانشکدههای فیزیک و مهندسی، همچنین مراکز تحقیقاتی مرتبط با امنیت ملی، از آسیبپذیری Roundcube برای نفوذ به سامانهها سوءاستفاده کردهاند
در تازهترین موج حملات سایبری هدفمند، گروه تهدیدکننده وابسته به کره شمالی ScarCruft که با نام APT37 نیز شناخته میشود، با بهرهگیری از ایمیلهای فیشینگ هدفمند و جعل هشدارهای امنیتی حسابهای مایکروسافت اقدام به توزیع بدافزار NarwhalRAT کرده است
طبق گزارش شرکت Trend Micro، دو کمپین سایبری وابسته به گروههای همسو با روسیه با سوءاستفاده از آسیبپذیری WinRAR، حملات جدیدی را با هدف سرقت اطلاعات و جاسوسی سایبری علیه سازمانهای اوکراینی اجرا کردهاند
همزمان با تشدید رقابت قدرتهای جهانی برای تسلط بر بازار رباتهای انساننما و فناوری هوش مصنوعی تجسمیافته (Embodied AI)، کارشناسان نسبت به شکلگیری یکی از پیچیدهترین جبهههای تهدید سایبری در دهههای آینده هشدار میدهند. بررسیها نشان میدهد رباتهای انساننما میتوانند به بستری برای جاسوسی سایبری، حملات زنجیره تأمین (Supply Chain Attacks) و رقابتهای ژئوپلیتیکی تبدیل شوند
گروههای APT وابسته به چین در سالهای اخیر با استفاده از بدافزار Showboat، زیرساخت اپراتورهای مخابراتی و ارائهدهندگان سرویسهای اینترنتی در آسیای مرکزی را هدف عملیات جاسوسی سایبری قرار دادهاند. بررسیهای جدید نشان میدهد بدافزار Showboat که با نام kworker نیز شناخته میشود
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند