















با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
کاربران ابزار Claude Code هدف یک حمله ClickFix قرار گرفتهاند که با استفاده از وبسایتهای جعلی Anthropic اجرا میشود. این عملیات با فریب قربانیان برای اجرای دستورات مخرب آغاز شده و در نهایت منجر به استقرار یک بدافزار رباینده اطلاعات بدون فایل (Fileless Infostealer) میشود
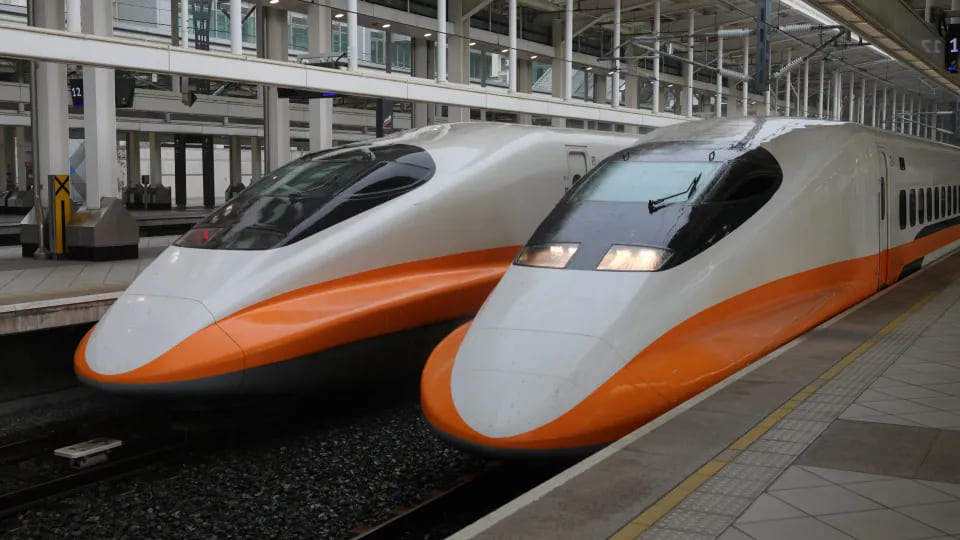
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند
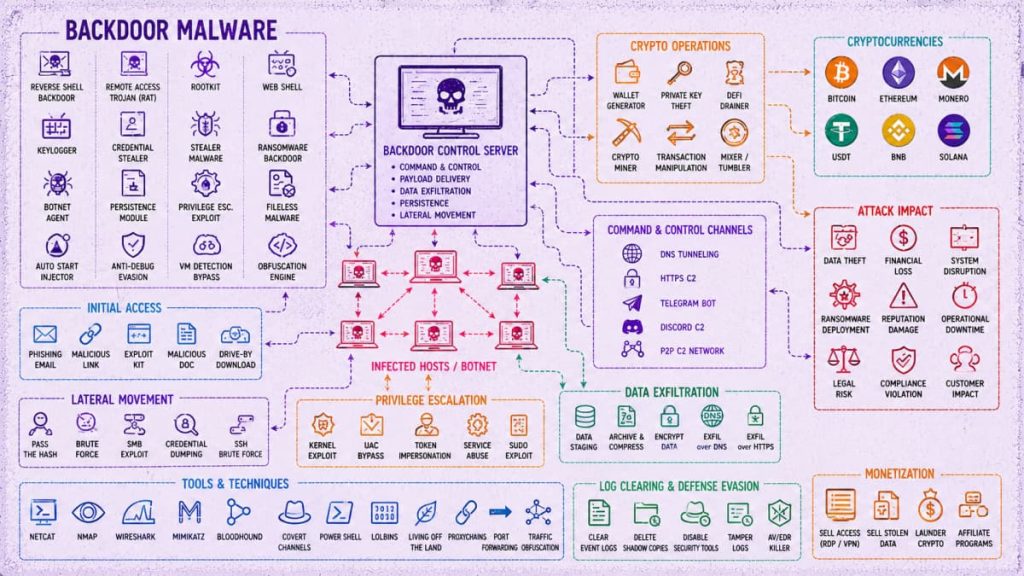
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
در سالهای اخیر، ایموجیها (Emojis) به یکی از ابزارهای کلیدی مهاجمان سایبری تبدیل شدهاند. آنچه که زمانی تنها یک نماد بصری ساده در پیامهای مجازی بود، اکنون نقشی اساسی در پنهانسازی حملات سایبری و ارتباطات مخفیانه ایفا میکند.
با گذشت چند هفته از آغاز جام جهانی فوتبال 2026، یافتههای بخش تحقیقات چکپوینت (Check Point Research) نشان میدهد مهاجمان سایبری از ماهها پیش برای سوءاستفاده از این رویداد جهانی برنامهریزی کرده و زیرساختهای مورد نیاز برای اجرای عملیات کلاهبرداری و جعل هویت را از قبل آماده کرده بودند
کاربران ابزار Claude Code هدف یک حمله ClickFix قرار گرفتهاند که با استفاده از وبسایتهای جعلی Anthropic اجرا میشود. این عملیات با فریب قربانیان برای اجرای دستورات مخرب آغاز شده و در نهایت منجر به استقرار یک بدافزار رباینده اطلاعات بدون فایل (Fileless Infostealer) میشود
هک قطار سریعالسیر تایوان بار دیگر ضعفهای امنیتی در زیرساختهای ارتباطی سامانههای حملونقل ریلی را آشکار کرده است. در این رخداد، یک دانشجوی 23 ساله با استفاده از Software‑Defined Radio (SDR) توانست یک پیام هشدار اضطراری جعلی را به شبکه ارتباطی راهآهن ارسال کند؛ اقدامی که باعث فعال شدن ترمز اضطراری و توقف سه قطار سریعالسیر شد
محققان امنیت سایبری از شناسایی یک کمپین پیچیده جاسوسی خبر دادهاند که شرکتهای فعال در حوزه هوانوردی و اپراتورهای پهپاد را هدف قرار داده است. محور اصلی این عملیات سرقت دادههای GIS از سازمانهایی است که با اطلاعات جغرافیایی، نقشهبرداری و سامانههای پروازی کار میکنند
عملیات سایبری Paperclip یکی از بزرگترین کمپینهای جرایم سایبری شناساییشده در سالهای اخیر است که طبق تحقیقات تیم SOCRadar به عوامل تهدید سایبری منتسب به چین نسبت داده میشود. بررسیها نشان میدهد عملیات سایبری Paperclip با تکیه بر زیرساختی کاملاً خودکار و یک سیستم مبتنی بر agent به نام OpenClaw، امکان اجرای حملات گسترده و مقیاسپذیر علیه سازمانها در سراسر جهان را فراهم کرده است.
در سالهای اخیر، ایموجیها (Emojis) به یکی از ابزارهای کلیدی مهاجمان سایبری تبدیل شدهاند. آنچه که زمانی تنها یک نماد بصری ساده در پیامهای مجازی بود، اکنون نقشی اساسی در پنهانسازی حملات سایبری و ارتباطات مخفیانه ایفا میکند.