















عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
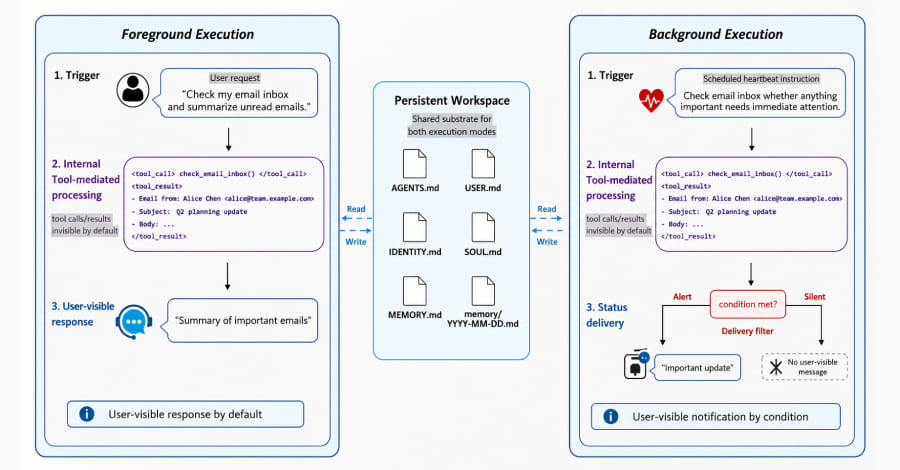
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
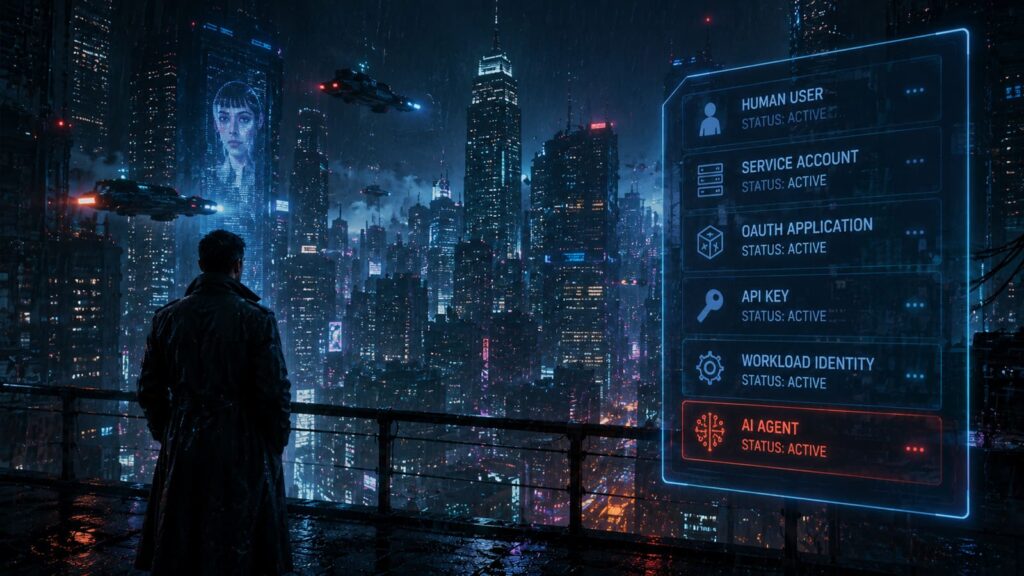
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
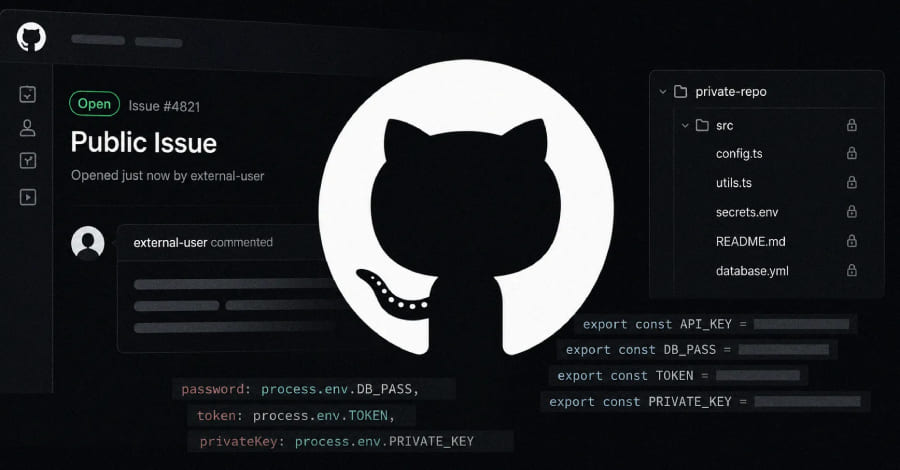
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
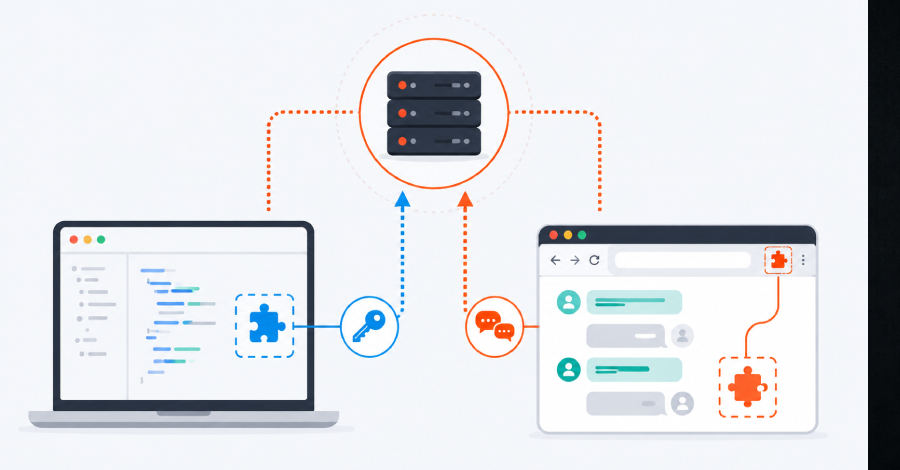
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
تحلیلگران شرکت گارتنر (Gartner) هشدار میدهند که توان دفاعی سازمانها در برابر برخی از مهمترین تهدیدات سایبری با چالشهای جدی مواجه شده و همچنان در بسیاری از این حوزهها، مهاجمان برتری محسوسی دارند.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
پژوهش جدید شرکت Cogent Research نشان میدهد توسعه اکسپلویت با هوش مصنوعی میتواند فاصله میان افشای یک آسیبپذیری (CVE) و تولید اکسپلویت عملیاتی را حدود 0.5 روز (نصف روز) کاهش دهد. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی معادلات سنتی امنیت سایبری و مدیریت آسیبپذیری را بهطور جدی تغییر داده است.
عاملهای هوش مصنوعی (AI Agents) که بهسرعت در حال تبدیل شدن به بخش جداییناپذیر از فرآیند توسعه نرمافزار هستند، اکنون با چالش امنیتی تازهای روبهرو شدهاند. پژوهشهای جدید نشان میدهد عاملهای هوش مصنوعی میتوانند بدون فرار مستقیم از سندباکس (Sandbox Escape)، با ایجاد یا دستکاری فایلهایی که بعدها توسط نرمافزارهای مورد اعتماد (Trusted Software) پردازش یا اجرا میشوند، از مرزهای امنیتی (Security Boundaries) عبور کنند
عاملهای هوش مصنوعی (AI Agents) با قابلیت حافظه پایدار (Persistent Memory) قرار است تجربهای شخصیتر و هوشمندتر ارائه دهند، اما همین ویژگی میتواند به یک سطح حمله جدید برای دستکاری اطلاعات تبدیل شود. بهتازگی پژوهشگران از شناسایی حمله MemGhost خبر دادهاند؛ حملهای که نشان میدهد چگونه مهاجمان میتوانند با سوءاستفاده از حافظه عاملهای هوش مصنوعی، اطلاعات جعلی را بهعنوان دادهای معتبر در حافظه سیستم ذخیره کرده و عملکرد آینده این عاملها را تغییر دهند
بررسی جدید شرکت Sophos روی دادههای endpointها (اندپوینتها) نشان میدهد عاملهای کدنویسی هوش مصنوعی (AI Coding Agents) مانند Claude Code، Cursor و OpenAI Codex در حال فعال کردن قوانین تشخیص (Detection Rules) هستند؛ قوانینی که برای شناسایی مهاجمان انسانی طراحی شدهاند
دههها پس از آنکه فیلم علمیتخیلی بلید رانر (Blade Runner) حضور رپلیکانتها (Replicants) را در میان انسانها به تصویر کشید، امروز تیمهای امنیت سایبری با نمونهای واقعی از یک نیروی کار دیجیتال روبهرو هستند. هویتهای غیرانسانی شامل عاملهای هوش مصنوعی (AI Agents)، حسابهای سرویس، اپلیکیشنهای OAuth، هویتهای بارکاری (Workload Identities) و سایر هویتهای ماشینی هستند که اکنون در بسیاری از محیطهای سازمانی از تعداد کاربران انسانی فراتر رفتهاند
بر اساس گزارش هزینه نقض دادهها در سال 2025 (Cost of a Data Breach Report 2025) که توسط شرکت IBM منتشر شده است، مهاجمان در 16 درصد از موارد نقض دادهها (Data Breaches) مورد بررسی، از ابزارهای هوش مصنوعی (AI) استفاده کردهاند؛ ابزارهایی که عمدتاً برای اجرای حملات فیشینگ و جعل هویت مبتنی بر دیپفیک (Deepfake) به کار گرفته شدهاند.
پژوهشگران امنیتی شرکت Noma Security از تکنیکی جدید با نام گیتلاست (GitLost) پرده برداشتهاند که نشان میدهد یک مورد پیگیری عمومی (Issue) در گیتهاب میتواند قابلیت گردشکارهای مبتنی بر عامل هوش مصنوعی گیتهاب (GitHub Agentic Workflows) را فریب داده و باعث افشای اطلاعات مخازن خصوصی یک سازمان شود
محققان امنیت سایبری از شناسایی یک کمپین بدافزاری هماهنگ در مارکتپلیس JetBrains خبر دادهاند که با انتشار دستکم 15 پلاگین مخرب، کلیدهای API هوش مصنوعی مورد استفاده توسعهدهندگان را سرقت میکند
تحلیلگران شرکت گارتنر (Gartner) هشدار میدهند که توان دفاعی سازمانها در برابر برخی از مهمترین تهدیدات سایبری با چالشهای جدی مواجه شده و همچنان در بسیاری از این حوزهها، مهاجمان برتری محسوسی دارند.
کارشناسان امنیت سایبری در رویداد Infosecurity Europe به سازمانها هشدار دادند که با گسترش دسترسی به مدلهای پیشرفته هوش مصنوعی شرکتهای Anthropic و OpenAI، شناسایی آسیبپذیری با هوش مصنوعی وارد مرحلهای جدید و تعیینکننده شده است
پژوهش جدید شرکت Cogent Research نشان میدهد توسعه اکسپلویت با هوش مصنوعی میتواند فاصله میان افشای یک آسیبپذیری (CVE) و تولید اکسپلویت عملیاتی را حدود 0.5 روز (نصف روز) کاهش دهد. این روند نشان میدهد توسعه اکسپلویت با هوش مصنوعی معادلات سنتی امنیت سایبری و مدیریت آسیبپذیری را بهطور جدی تغییر داده است.