















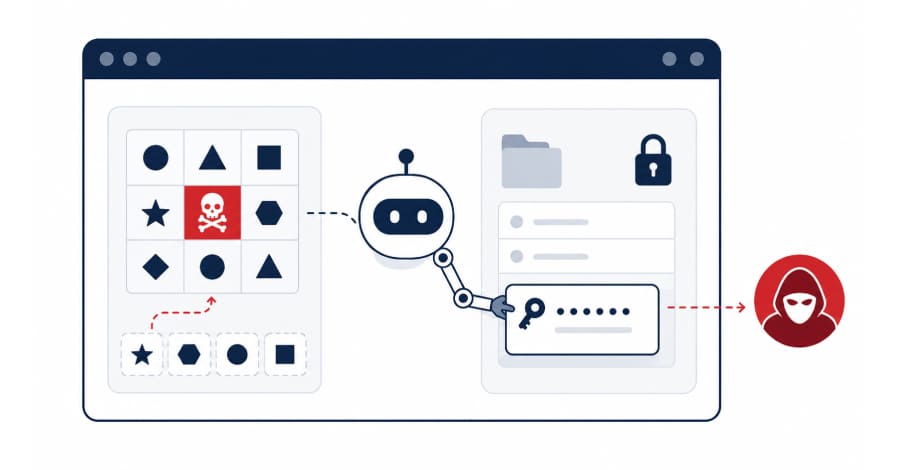
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
پژوهشگران Sophos X-Ops از شناسایی فعالیت یک مهاجم ناشناس خبر دادهاند که با استفاده از هوش مصنوعی، اسکریپتهای پایتون و یک محیط آزمایشگاهی اختصاصی، بخشهایی از فرآیند آزمایش، ارزیابی و بهینهسازی تکنیکهای دور زدن EDR را خودکار کرده بود.
گزارش جدید شرکت SafeBreach از شناسایی یک تکنیک نوین برای سوءاستفاده از قابلیت خلاصهسازی اعلانهای پیامرسان در دستیار هوش مصنوعی گوگل جمنای (Google Gemini) خبر میدهد؛ روشی که مهاجمان با بهرهگیری از آن توانستهاند دستورات مخرب را در پیامهای دریافتی پنهان کرده
حمله BioShocking نشان میدهد که برای سرقت اطلاعات ورود کاربران، همیشه به بدافزار یا اکسپلویتهای پیچیده نیازی نیست؛ کافی است یک مرورگر مبتنی بر هوش مصنوعی (AI Browser) باور کند که در حال انجام یک بازی است. پژوهشگران شرکت LayerX در بررسیهای خود نشان دادهاند که حمله BioShocking میتواند مرورگرها و دستیارهای هوش مصنوعی را فریب دهد تا آنها اعتبارنامههای کاربران را استخراج کرده و برای مهاجم ارسال کنند.
ابزارهای کدنویسی عاملمحور (Agentic Coding Tools) که برای کلون کردن (Clone) و راهاندازی مخازن گیتهاب بهکار گرفته میشوند، ممکن است ناخواسته یک پیلود مخرب را اجرا کنند؛ پیلودی که از دید اسکنرهای امنیتی، عاملهای کدنویسی هوش مصنوعی و حتی بازبینهای انسانی پنهان میماند
شرکت متا (Meta) پس از بروز ضعف جدی در حفاظت از دادههای کارکنان، برنامه گسترده خود برای جمعآوری اطلاعات کارکنان و استفاده از آنها جهت آموزش مدلهای هوش مصنوعی (AI Model) را بهطور موقت متوقف کرد. بررسیها نشان میدهد ناکافی بودن سازوکارهای حفاظت از دادههای کارکنان و ضعف در کنترلهای دسترسی (Access Controls) باعث شد برخی کارکنان بتوانند به دادههای حساسی دسترسی پیدا کنند که قرار بود محدود و محافظتشده باقی بمانند.
یک Skill عامل هوش مصنوعی جعلی که توسط شرکت امنیتی AIR طراحی شده بود، توانست از اسکنرهای امنیتی عبور کند و به گفته این شرکت، به حدود 26 هزار عامل هوش مصنوعی، از جمله برخی عاملهای مورد استفاده در حسابهای سازمانی، برسد.
پژوهشگران مایکروسافت از یک بردار حمله جدید در فریمورکهای عاملمحور هوش مصنوعی (AI agents) پرده برداشتهاند که میتواند مرزهای امنیتی میان وب و سیستم میزبان را تضعیف کند. مایکروسافت این تکنیک را AutoJack نامگذاری کرده است، زیرا در این روش مهاجم کنترل یک عامل هوش مصنوعی متصل به وب را به دست آورده و از دسترسی لوکالِ مورد اعتماد آن برای دور زدن مرزهای امنیتی localhost سوءاستفاده میکند
در آزمایشی که توسط پژوهشگران شرکت امنیتی Varonis Threat Labs انجام شد، عامل هوش مصنوعی OpenClaw (AI agent) نشان داد که میتواند همانند کاربران انسانی در برابر تکنیکهای کلاسیک فیشینگ آسیبپذیر باشد. نتایج این پژوهش نشان میدهد
شرکت امنیت سایبری ReversingLabs از موج جدیدی از سوءاستفاده مهاجمان از شبکههای اجتماعی خبر داده است که طی آن بدافزار رباینده اطلاعات ویدار (Vidar Infostealer) از طریق ویدیوهای کوتاه آموزشی در پلتفرمهایی مانند تیکتاک و ریلزهای اینستاگرام منتشر میشود.
شرکت آنتروپیک (Anthropic) اعلام کرد در پی اجرای کنترل صادرات هوش مصنوعی از سوی دولت ایالات متحده، امکان دسترسی کاربران به جدیدترین مدلهای خود یعنی Fable 5 و Mythos 5 را متوقف کرده است.
پژوهشگران Sophos X-Ops از شناسایی فعالیت یک مهاجم ناشناس خبر دادهاند که با استفاده از هوش مصنوعی، اسکریپتهای پایتون و یک محیط آزمایشگاهی اختصاصی، بخشهایی از فرآیند آزمایش، ارزیابی و بهینهسازی تکنیکهای دور زدن EDR را خودکار کرده بود.
گزارش جدید شرکت SafeBreach از شناسایی یک تکنیک نوین برای سوءاستفاده از قابلیت خلاصهسازی اعلانهای پیامرسان در دستیار هوش مصنوعی گوگل جمنای (Google Gemini) خبر میدهد؛ روشی که مهاجمان با بهرهگیری از آن توانستهاند دستورات مخرب را در پیامهای دریافتی پنهان کرده