















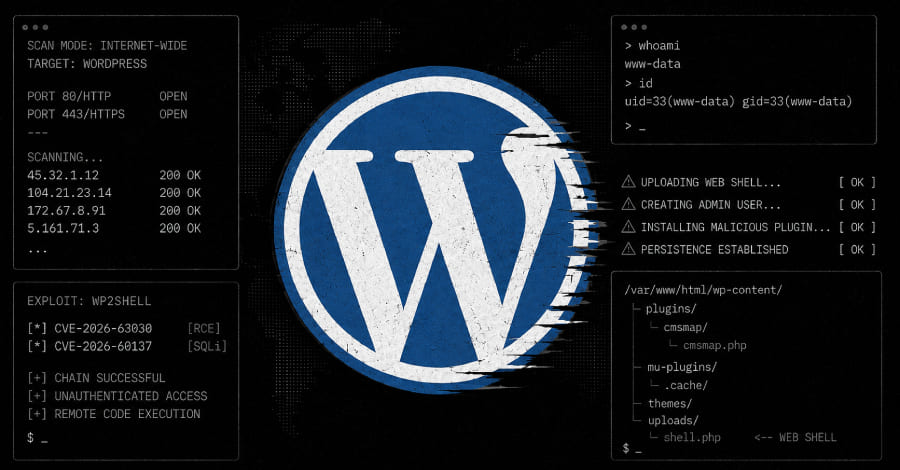
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
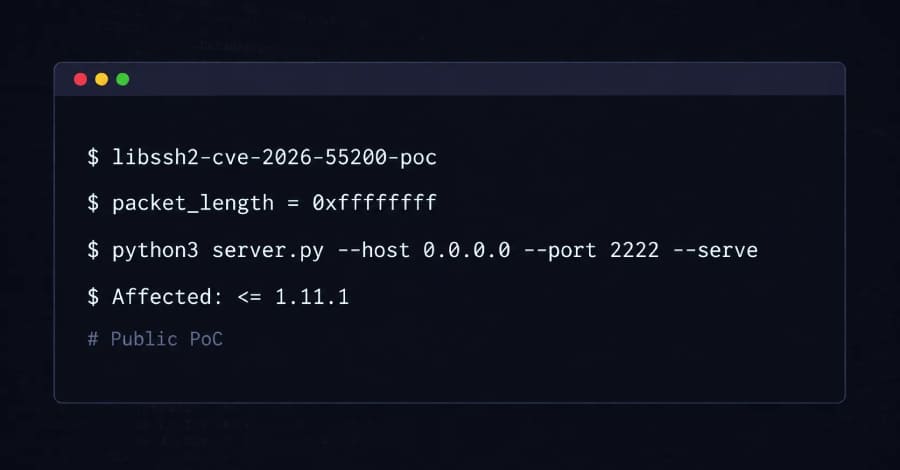
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
در جریان دومین روز از مسابقات Pwn2Own برلین 2026، محققان برجسته امنیت سایبری با نمایشی خیرهکننده موفق شدند از اکسپلویتهای 15 آسیبپذیری روز صفر (Zero-Day) در محصولاتی مانند Windows 11 و Microsoft Exchange بهرهبرداری کنند و مجموعاً 385,750 دلار جایزه نقدی دریافت نمایند. این دوره از مسابقات
در موج جدید حملات سایبری که با ظهور مدلهای هوش مصنوعی تهاجمی (Offensive AI Models) مانند Mythos سرعت و پیچیدگی بیسابقهای پیدا کردهاند، Claude Security بهعنوان نسل تازهای از ابزارهای دفاع سایبری معرفی شده است تا فاصله میان شناسایی تهدید و واکنش به آن را به حداقل برساند.
پس از انتشار پچ امنیتی مایکروسافت در Patch Tuesday ماه آوریل، یک آسیبپذیری جدید در Microsoft Defender شناسایی شده است که به مهاجمان این امکان را میدهد تا از طریق افزایش سطح دسترسی (Privilege Escalation) به سطح SYSTEM دست پیدا کنند.
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
در جریان دومین روز از مسابقات Pwn2Own برلین 2026، محققان برجسته امنیت سایبری با نمایشی خیرهکننده موفق شدند از اکسپلویتهای 15 آسیبپذیری روز صفر (Zero-Day) در محصولاتی مانند Windows 11 و Microsoft Exchange بهرهبرداری کنند و مجموعاً 385,750 دلار جایزه نقدی دریافت نمایند. این دوره از مسابقات
در موج جدید حملات سایبری که با ظهور مدلهای هوش مصنوعی تهاجمی (Offensive AI Models) مانند Mythos سرعت و پیچیدگی بیسابقهای پیدا کردهاند، Claude Security بهعنوان نسل تازهای از ابزارهای دفاع سایبری معرفی شده است تا فاصله میان شناسایی تهدید و واکنش به آن را به حداقل برساند.
پس از انتشار پچ امنیتی مایکروسافت در Patch Tuesday ماه آوریل، یک آسیبپذیری جدید در Microsoft Defender شناسایی شده است که به مهاجمان این امکان را میدهد تا از طریق افزایش سطح دسترسی (Privilege Escalation) به سطح SYSTEM دست پیدا کنند.