















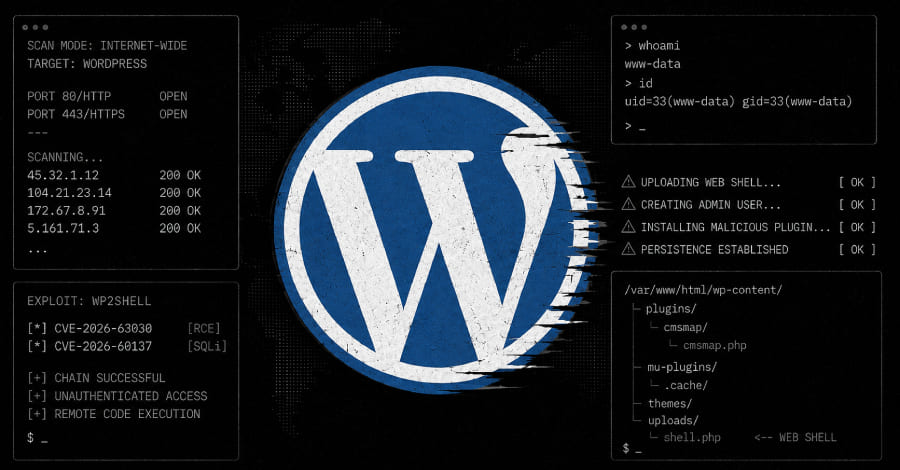
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند
انتشار عمومی کد اکسپلویت زنجیره آسیبپذیری wp2shell، موج تازهای از حملات به وبسایتهای وردپرس را آغاز کرده است. در این زنجیره، دو آسیبپذیری بحرانی با شناسههای CVE-2026-63030 و CVE-2026-60137 بهصورت همزمان مورد سوءاستفاده قرار میگیرند و به مهاجمان اجازه میدهند بدون نیاز به احراز هویت، روی وبسایتهای آسیبپذیر اجرای کد از راه دور (RCE) انجام داده و کنترل کامل سامانه آسیبپذیر را به دست آورند.
در پی افشای جزئیات فنی یک زنجیره حمله خطرناک در هسته وردپرس (WordPress Core)، کارشناسان امنیتی نسبت به آسیبپذیری wp2shell هشدار دادند؛ ضعفی که به مهاجمان بدون احراز هویت اجازه میدهد دستورات دلخواه خود را روی سرور اجرا کنند.
یک حمله زنجیره تأمین، چندین پلاگین حرفهای وردپرس شرکت ShapedPlugin را هدف قرار داده است. در این حمله، مهاجمان با دستکاری کانالهای رسمی انتشار نسخهها، کدهای بکدور را به نسخههای Pro این پلاگینها تزریق کردند