















مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
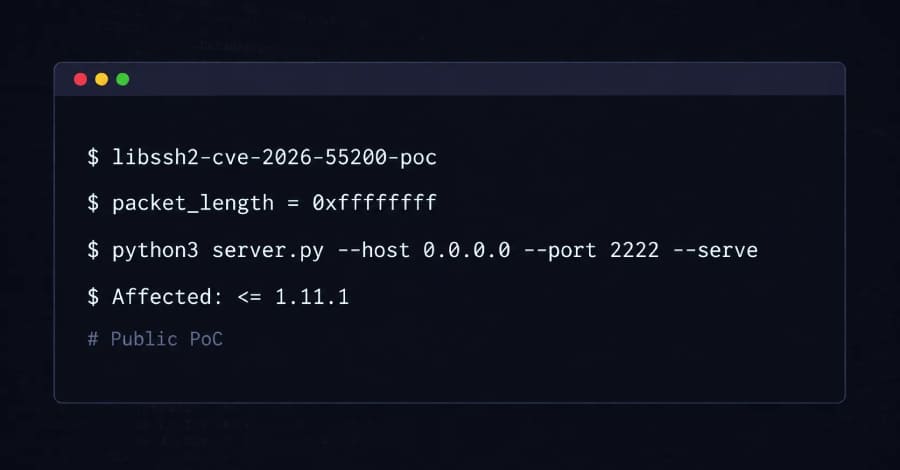
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
یک ضعف امنیتی با شدت بالا (CVSS 8.6) در زیرساخت ارتباطی سیسکو(Cisco) اکنون وارد فاز اکسپلویت عملیاتی شده است. آسیبپذیری Cisco Unified CM که با شناسه CVE-2026-20230 ردیابی میشود، میتواند امکان اجرای حملات جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) را از طریق دستگاه آسیبپذیر برای مهاجم فراهم کند.
آسیبپذیری Squidbleed از نوع خواندن خارج از محدوده حافظه هیپ (Heap Over-Read) در وب پروکسی Squid است که میتواند باعث افشای درخواستهای HTTP بدون رمزنگاری کاربران شود. این دادههای افشا شده میتوانند شامل اطلاعات حساسی مانند دادههای احراز هویت و توکنهای نشست باشند و در اختیار هر کاربری قرار گیرند که مجاز به استفاده از همان پروکسی است.
پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) با انتشار هشداری فوری اعلام کرد که مهاجمان سایبری سوءاستفاده فعال از آسیبپذیری Copy Fail را در محیطهای عملیاتی آغاز کردهاند. این ضعف امنیتی بحرانی با شناسه CVE‑2026‑31431 به کاربران لوکال بدون دسترسی ویژه اجازه میدهد با سوءاستفاده از آسیبپذیری Copy Fail سطح دسترسی خود را در سیستمهای لینوکس تا سطح Root افزایش دهند.
مرکز هماهنگی CERT/CC هشدار داد که چندین نسخه از فریمور منتشرشده برای محصولات شبکه شرکت چینی تندا (Tenda)، دارای یک بکدور احراز هویت مستندنشده هستند که امکان دسترسی ادمین (Administrative Access) به رابط مدیریت تحت وب دستگاهها را فراهم میکند
با انتشار کد اثبات مفهوم (PoC) برای آسیبپذیری libssh2 با شناسه CVE-2026-55200، توجه جامعه امنیت سایبری به این ضعف بحرانی بیش از پیش جلب شده است. این آسیبپذیری libssh2 به یک سرور SSH مخرب یا آلوده اجازه میدهد بدون نیاز به احراز هویت یا هرگونه تعامل کاربر، از طریق ایجاد خرابی حافظه (Memory Corruption) در سمت کلاینت، زمینه را برای اجرای کد از راه دور (RCE) فراهم کند
یک ضعف امنیتی با شدت بالا (CVSS 8.6) در زیرساخت ارتباطی سیسکو(Cisco) اکنون وارد فاز اکسپلویت عملیاتی شده است. آسیبپذیری Cisco Unified CM که با شناسه CVE-2026-20230 ردیابی میشود، میتواند امکان اجرای حملات جعل درخواست سمت سرور (Server-Side Request Forgery – SSRF) را از طریق دستگاه آسیبپذیر برای مهاجم فراهم کند.
آسیبپذیری Squidbleed از نوع خواندن خارج از محدوده حافظه هیپ (Heap Over-Read) در وب پروکسی Squid است که میتواند باعث افشای درخواستهای HTTP بدون رمزنگاری کاربران شود. این دادههای افشا شده میتوانند شامل اطلاعات حساسی مانند دادههای احراز هویت و توکنهای نشست باشند و در اختیار هر کاربری قرار گیرند که مجاز به استفاده از همان پروکسی است.
پژوهشگران تیم هوش تهدید (Threat Intelligence) شرکت Qianxin از شناسایی باتنت AryStinger خبر دادهاند؛ یک زیرساخت بدافزاری که با آلودهسازی بیش از 4 هزار روتر قدیمی در سراسر جهان، آنها را به سامانههای اجرایی (Executors) تحت کنترل مهاجمان تبدیل کرده است
آژانس امنیت سایبری و زیرساخت ایالات متحده (CISA) با انتشار هشداری فوری اعلام کرد که مهاجمان سایبری سوءاستفاده فعال از آسیبپذیری Copy Fail را در محیطهای عملیاتی آغاز کردهاند. این ضعف امنیتی بحرانی با شناسه CVE‑2026‑31431 به کاربران لوکال بدون دسترسی ویژه اجازه میدهد با سوءاستفاده از آسیبپذیری Copy Fail سطح دسترسی خود را در سیستمهای لینوکس تا سطح Root افزایش دهند.